Mostrando postagens com marcador pentest. Mostrar todas as postagens

segunda-feira, 5 de outubro de 2015

Olá leitores!

Quem participa com uma certa frequência do grupo do facebook ou do telegram da Brutal Security já deve ter visto (ou pedido) para termos algumas atividades práticas, que focamos muito em base e teoria, e acabamos não dando muita atenção a quem quer aprender "de verdade", na prática.

Então vamos ver!


Vamos realizar diversas atividades práticas, com crackmes, hackmes, labs, CTFs, e etc, e o telegram vai ser o ponto principal disso. No grupo vamos discutir as técnicas, ferramentas, objetivos e desafios. Será exatamente como um grupo de estudos, aberto a todos, voltado a discussão de tudo, principalmente os desafios.

Para incentivar mais ainda o pessoal, vamos tentar manter um Ranking com uma pontuação de acordo com os resultados e conclusões dos desafios.

Ficou interessado em participar? Acompanhe sempre o grupo do facebook e o telegram para informações dos desafios, resoluções, duvidas, dicas, etc.

Este primeiro desafio vou postar aqui porque ja notei de cara que ate mesmo a instalação e configuração básica da vm é um desafio a parte :)

O desafio que vamos tentar resolver se chama Lord of The Root, semelhanças e referencias nao são meras coincidências. Você pode obter o desafio aqui! A única informação que o criador dos desafios nos passa é que ele é muito parecido com o lab da certificação OSCP.

Se você usa Virtualbox certamente vai ter problemas, ja que a vm foi exportada do VMware. Para conseguir rodar ela de boa no virtualbox você vai precisar de uma ferramenta da própria da vmware chamada Ovftool para converter o formato. Esta ferramenta pode ser obtida no site da vmware.

O comando é bem simples, baixe e instale, vá até a pasta onde ele foi instalado e execute o seguinte comando:


./ovftool /Volumes/Externo/ISO/VM/LordOfTheRoot_1.0.1.ova /Volumes/Externo/ISO/VM/LordOfTheRoot_1.0.1.ovf
Basicamente só mudar o .ova no final para .ovf.

Após isso temos outros detalhes, o primeiro deles é remover o arquivo .mf (manifest). Se não remover o virtualbox vai acusar problemas.

Próximo passo é fazer algumas alterações no arquivo .ovf. Tentei aqui abrir com diversos editores e todos deram problema, menos o grandioso vim, então engole e aprende a usar isso! :)

Abrindo o arquivo, precisamos modificar a linha que tem a string "vmware.sata.ahci" por "AHCI", e mudar todas as ocorrências das palavras "ElementName" por "Caption". Para facilitar e agilizar vou deixar aqui o comando do vim pra resolver isso:

:%s/foo/bar/g
Onde "foo" é a palavra para buscar e "bar" é a palavra que vai substituir quando encontrar.

Agora que você tem a vm rodando, vamos ao desafio! Aguardo você no grupo e no telegram! :)

segunda-feira, 22 de junho de 2015

Neste episódio fazemos um resumo de notícias ampliado com Fábio Assolini, abordando os seguintes temas: Duqu 2.0, versão Maliciosa do PuTTy, SourceForge distribuindo malware e o caso do Dossiê Brasil Exposed.

Nós Disponibilizamos para Vocês o Podcast a Baixo: 


Errata:  Por um lapso foi mencionado na abertura que o número do episódio era 79 quando, na realidade, trata-se do episódio de número 78

ShowNotes:
  • Duqu 2.0: quando empresas de segurança são alvos de ataques dirigidos (via SecureList e Wired)
  • Detectada Versão Maliciosa do Cliente SSH "PuTTY" (via Symantec)
  • Problema do SourceForge distribuindo instaladores com Adware (via Arstechnica)
  • Dossiê Brasil Exposed (via Techmundo)
  • A Model for When Disclosure Helps Security: What is Different About Computer and Network Security? de Peters Swire publicado no Journal on Telecommunications and High Technology Law, Vol. 2, 2004 (Download)
Podcast retirado do site:http://www.segurancalegal.com/2015/06/episodio-78-resumo-de-noticias-ampliado.html?m=1

sexta-feira, 8 de maio de 2015

Amigos, hoje vim falar sobre distros "pen test" para vocês. É só uma lista de referência, a escolha é sua e nem todas as distros estarão aqui.

Aviso


Antes de começar, gostaria de informar que a informação postada abaixo é opinião deste que vos fala, o blog somente é o canal, logo não se pode associá-los, fora o fato de que não estou aqui dizendo que X é melhor que Y nem fazendo propaganda.

Utilize as distros em ambientes controlados (de preferência montados para esse fim) e não na Wi-Fi do vizinho, nem no site da prefeitura de sua cidade.

Lembre-se: "Conhecimento não é crime, crime é o que você faz com ele"

Boa leitura!

Kali Linux


Essa é a mais famosa pois é a sucessora do BackTrack 5 R3 (descontinuado), conta com as atualizações mais recentes e centenas de programas em sua maioria prontos para uso como o Metasploit, SQLMap, WireShark, Air-crack-NG, Nmap, entre outras, além de poder rodar inteiramente por USB sem a necessidade de instalação/modificação de nenhum arquivo.

Site Oficial: https://www.kali.org/

Link de Download: https://www.kali.org/downloads/

Bugtraq


Bem parecida com a anterior, promete estar sempre com os mais recentes programas e atualizações, além de possuir algumas ferramentas próprias (exclusivas).

Site Oficial: http://bugtraq-team.com/

Link de Download: http://bugtraq-team.com/downloads

Samurai Web Testing Framework


Pouco conhecido, uma interessante opção, prometendo ser enxuta e leva mas bem poderosa.

Site Oficial: http://samurai.inguardians.com/

Link de Download: http://sourceforge.net/projects/samurai/

Parrot Security OS


Essa possui praticamente as mesmas funções do Kali Linux, porém com um visual mais "futurista".

Site Oficial: http://www.parrotsec.org/

Link de Download: http://www.parrotsec.org/download/

Debian


Alguns podem estar se perguntando o porque do Debian estar por aqui. Já explico, ele possui um dos maiores repositórios disponíveis para uma distro (para poder total é necessário um ajuste em um arquivo). Possui mais de 5 ambientes gráficos suportados e aceita praticamente qualquer programa feito para linux, porém só é recomendado para usuários experientes com linux e que não tenham medo da "tela preta" trabalhem bem com o terminal. Possui a versão Stable (estável) e a Testing ("beta"), a primeira para a maior parte dos usuários e a segunda (que é renovada toda semana) é para quem deseja testar as mais recentes atualizações (sujeito a bugs diversos). Não é usada somente com esse fim, mas pode integrar servidores, sistemas de controle, "PCs" caseiros, entre outros além de ser a "mãe" de diversas distros como o Kali Linux e o Ubuntu.

Site Oficial: https://www.debian.org/index.pt.html

Link de Download: https://www.debian.org/distrib/

OBS: Recomendo o download do Debian Stable pela ISO do DVD número 1.

Bons estudos!

segunda-feira, 27 de abril de 2015


Sinopse

Quando se trata de criar ferramentas eficazes e eficientes de hacking, o Python é a linguagem preferida da maioria dos analistas da área de segurança. Mas como a mágica acontece?

Em Black Hat Python, o livro mais recente de Justin Seitz (autor do best-seller Gray Hat Python), você explorará o lado mais obscuro dos recursos do Python – fará a criação de sniffers de rede, manipulará pacotes, infectará máquinas virtuais, criará cavalos de Troia discretos e muito mais. Você aprenderá a:

  • Criar um cavalo de Troia para comando e controle usando o GitHub.
  • Detectar sandboxing e automatizar tarefas comuns de malware, como fazer logging de teclas e capturar imagens de tela.
  • Escalar privilégios do Windows por meio de um controle criativo de processo.
  • Usar truques forenses de ataque à memória para obter hashes de senhas e injetar shellcode em uma máquina virtual.
  • Estender o Burp Suite, que é uma ferramenta popular para web hacking.
  • Explorar a automação do Windows COM para realizar um ataque do tipo man-in-the-browser.
  • Obter dados de uma rede, principalmente de forma sub-reptícia.
Técnicas usadas por pessoas da área e desafios criativos ao longo de toda a obra mostrarão como estender os hacks e criar seus próprios exploits.Quando se trata de segurança ofensiva, sua habilidade para criar ferramentas eficazes de forma imediata será indispensável. Saiba como fazer isso em Black Hat Python.

Review

Mais um livro da nossa parceria com a Editora Novatec para review e indicação aqui no blog. Vamos lá!

Conheço pouco sobre o autor, mas pelas pesquisas que fiz e pelo que li dele no próprio livro pela apresentação do Charlie Miller (que todo mundo já deve saber que é uma das pessoas da área que mais admiro), o cara é bom, e tem uma grande experiência na área.

O livro é originalmente da Editora No Starch Press, mesma editora do livro Pentest da Georgia, que já fizemos review aqui. Olhando para os dois livros e outros desta editora é possível notar um padrão entre eles, talvez façam parte de algum tipo de série ou coleção. Pretendo ter todos, estou gostando da qualidade e do conteúdo dos livros.

Antes de mais nada, se você não vê vantagem ou necessidade de programação, leia o post "A importância da programação". Talvez esse post clareie um pouco sua mente. Este post também fala um pouco sobre Python, uma linguagem que uso e defendo como uma linguagem muito versátil e muito boa pra nossa área, entre várias possíveis áreas em que Python se da bem. Outra coisa que pode te convencer a estudar programação é o velho ditado, que vai desde newbies e script kiddies até black hats e white hats: Para ser um hacker de verdade você precisa deixar de usar ferramentas e fazer as suas próprias.

Concordo com esse ditado até um certo ponto. Saber programação vai abrir muitas portas e aumentar significantemente sua área de atuação, mas tem alguns pontos que não é necessário reinventar a roda, por exemplo, você não precisa reinventar todo um Framework para alguma coisa se já existe um. Você pode usar o framework pronto em seu favor.

Agora sim, sobre o livro, ele é surpreendentemente pequeno, comparado com o livro Pentest. Até estranhei quando vi uma caixa fininha me esperando. O livro tem cerca de 200 páginas, mas são muito bem aproveitadas. Como o livro diz na capa, "Programação Python para hackers e pentesters", o autor não se preocupa em explicar conceitos de programação, Python ou rede. Este não é um livro para você aprender a programar ou conhecer Python, é esperado que você já saiba programar e conheça a linguagem.

Já que o livro foca no assunto não é necessário muitas páginas. Existem outros livros sobre programar em Python de modo geral e focado em segurança. Todos eles perdem muito tempo e muitas páginas ensinando a programar e mostrando a base do Python, ou seja, sobra pouco espaço para aprofundar no tema. Normalmente estes livros mostram exemplos simples, como por exemplo, scripts para fazer varreduras de portas, crawlers web e uma ferramenta para bruteforce. Este livro já começa com uma ferramenta similar ao netcat, e evolui rapidamente para códigos extremamente complexos como malwares e ferramentas inteligentes para os usos mais criativos.

O autor demonstra fragmentos ou até programas inteiros e se necessário, explicando linha a linha. Faz parecer fácil desenvolver aquelas ferramentas e malwares.

Eu sei programar (isso não quer dizer que sou um bom programador :D ) e conheço Python. Até a metade do livro consegui acompanhar bem, e a cada pedaço de código eu pensava "porque nunca pensei nisso antes!", após a metade comecei a ter um pouco de dificuldade, passou do meu nível de conhecimento e tive que estudar um pouco para por tudo aquilo em prática.

E então para finalizar, recomendo que você comesse a estudar programação, se já programa, recomendo que vá para o Python, e se já está no Python recomendo este livro. Sem dúvida que você vai aprender muito e ter diversas idéias lendo este livro.

Se você não tem conhecimento em programação ou em Python este livro não é pra você, por ir direto ao assunto e não dar nenhuma base. Já estou lendo e pesquisando por bons livros sobre programação e Python básico para você que está começando agora.

Caso tenha ficado interessado no livro ai vem a boa notícia, o livro é barato, R$ 65 por um livro desses é um preço justo. E não se esqueça de comprar no site da Novatec que você tem desconto. O cupom de desconto BRUTALSEC vai dar 20% de desconto em todo o site e é válido até o fim do ano.

quarta-feira, 4 de março de 2015


Sinopse

A crescente necessidade de maior mobilidade e as melhorias da tecnologia Wi-Fi, que permitem conexões mais rápidas e estáveis, combinadas com preços mais acessíveis, estão fazendo com que cada vez mais pessoas utilizem redes sem fio, aumentando a demanda por pontos de conexão, quer em locais de trânsito, quer em ambiente empresarial ou doméstico.

Apesar dessa demanda, as redes sem fio, mesmo não sendo novidade, exigem dos profissionais constantes atualizações, pois, diferentemente das redes que utilizam cabos, as quais necessitam de conhecimentos técnicos mais específicos e que não têm evoluído tão rapidamente, a montagem e a instalação de redes Wi-Fi podem ser efetuadas sem grandes problemas por um usuário iniciante. Essa facilidade, contudo, apresenta um risco associado, pois muitas instalações (caseiras ou não) são realizadas ainda com padrões dos fabricantes, ou seja, completamente expostas a qualquer tipo de ataque.

Muitas tecnologias associam-se ao termo redes sem fio – as diferenças vão desde frequências utilizadas, distâncias alcançadas até protocolos envolvidos –, porém a de maior popularidade é, inegavelmente, a rede Wi-Fi (Wireless Fidelity). Mas será que as redes Wi-Fi dispõem de mecanismos que garantem a segurança do usuário? E, mesmo que existam esses mecanismos, eles serão adotados? Quais seriam as dificuldades em sua adoção? É com o objetivo de responder a essas questões que iremos discorrer sobre as características, os riscos e as possibilidades de uso mais seguro de redes Wi-Fi.

O objetivo principal deste livro é proporcionar ao leitor tanto uma visão abrangente das características e peculiaridades de redes sem fio (notadamente a tecnologia Wi-Fi e também similares, como a Bluetooth) quanto o entendimento das vulnerabilidades comuns associadas à tecnologia e aos seus riscos e das possibilidades de uso com maior segurança.


Review


Bom vamos por partes. Primeiramente quero falar do autor. O Nelson Murilo é sem dúvida um dos maiores nomes da área no Brasil. Reforçando isso, ele já trabalha como consultor de segurança desde 1992, antes mesmo de segurança digital ser algo de destaque, como está se tornando hoje em dia. Já tive a oportunidade de assistir algumas palestras do autor e também um curso a distância pela Academia Clavis , curso que recomendo por ter uma qualidade diferenciada. Nota-se a validade deste curso por ter o Nelson como professor e seu livro como material de apoio do curso. Caso você tenha interesse em ver o curso ou conhecer o modelo de ensino EAD deixo aqui o vídeo demo deste curso.


Agora falando do livro, como o nome já indica, é focado em segurança em redes sem fio, tanto Wi-Fi convencional quanto Bluetooth. O livro é bem didático e simples, não precisar ser nenhum expert em redes, segurança ou tecnologias sem fio para entender e tirar proveito do conteúdo. O conteúdo parte desde o básico, explicando como as redes Wi-Fi funcionam, frequências e outros quesitos teóricos para um bom entendimento do livro e nivelamento, também passa por conceitos e mecanismos de segurança presentes nesses dispositivos, e finaliza com técnicas e ferramentas para ataque, correções e defesas para estes ataques e alguns estudos de caso.

Numa visão geral, o conteúdo é bem abrangente, não se prende no ataque básico como por exemplo o Man in The Middle, mesmo sendo um livro pequeno com pouco mais de 200 páginas. Sem dúvida o livro me ajudou muito, principalmente mostrando que Wi-Fi não é só aquilo que eu tinha em mente, expandindo minha visão e entendimento do tema. Outro ponto positivo do livro é contar com muitas imagens explicativas, onde apenas um texto não seria suficiente para a compreensão do que está sendo explicado. O livro é voltado para a prática, a cada assunto ou técnica é demonstrado ferramentas e o ataque em si, com imagens de telas e um passo a passo, o que incentiva a prática por parte do leitor.

Não tenho muito mais o que falar do livro sem entregar o conteúdo de uma forma superficial aqui. Super recomendo a compra para aqueles que estão estudando segurança, pentest, redes, ou algum outro tema relacionado. Também recomendo que junto com a compra do livro compre também uma placa de rede Wireless para poder realizar as técnicas descritas.

E para finalizar um último ponto que quero comentar, o preço. O livro é relativamente barato, no meu ponto de vista, custando apenas R$ 63. Ficou interessado em comprar? Tá aqui o link!

E lembrando, ou se você não estava sabendo, temos uma parceria com a Editora Novatec. Através da Brutal Security você tem desconto em todo o site da Novatec. E com o nosso cupom de desconto o livro acaba saindo por apenas R$ 50 e alguns centavinhos.


Para receber o desconto, quando for finalizar a compra utilize o código BRUTALSEC para receber 20% de desconto em todo o site. Este cupom é válido até o fim do ano de 2015, então se estiver lendo isso num futuro distante sinto muito, você perdeu. :)

segunda-feira, 12 de janeiro de 2015

E ai pessoal!

Dando uma passada rapida por aqui pra deixar esse video de alguns dias atras, de um cara que hackeou de uma forma ate meio boba, uma smart TV.

Não tem muito o que dizer do vídeo ou da técnica, vejam e tomem suas próprias conclusões...

Mais um dispositivo na sua casa que tem que se preocupar com segurança.


quinta-feira, 18 de dezembro de 2014

E ai!

Hoje vamos falar de mais um grupo de falhas do OWASP top 10. Novamente, se você não viu os outros configura na página "Guias"

Dessa vez vai ser algo fácil, o nome já diz tudo, erros de configurações de segurança.

A OWASP teve de criar uma categoria de erros de configuração e configurações default, porque são absurdamente comuns. Quantas vezes já vimos relatos de alguém ou algum grupo que rodou scans em todos os IP's da internet e encontrou milhões de painéis de login com credenciais default. Tanto é verdade que temos o Shodan, que é basicamente um motor de buscas para páginas e equipamentos vulneráveis na internet, sendo a maioria com problemas de segurança ou erros de configuração.

Neste ponto temos problemas bem simples tanto de explorar quanto de resolver. O primeiro deles é as senhas padrões. Praticamente todas as ferramentas, aplicações e dispositivos vem com um padrão de senha bem simples, algo como admin/admin ou similar. Isso é um problema, ja que nenhum sistema de proteção vai conseguir impedir que alguém entre com as credenciais padrão se estiverem ativas.

Outra coisa muito importante é as configurações gerais e de segurança padrões. Você instalar e configurar seu sistema operacional com todas as opções no padrão, o famoso "Next, Next, Finish", não apresenta grandes problemas, os sistemas para usuário final já estão começando a se ligar nisso e proteger o usuário, já que ele mesmo não faz isso. Mas para servidores isso não funciona muito bem, um servidor web configurado por padrão, ou qualquer outro, pode deixar aberto diversas brechas que permitem que um usuário mal intencionado use isso para acessar páginas que não tem acesso, obter informações, atacar diretamente o servidor e por ai vai.

Patchs de segurança não aplicados, ou aplicados sem nenhuma verificação também entram nesse grupo. Não atualizar suas ferramentas e serviços é um problema, acredito que vocês já devem saber isso, mas atualizar tudo sem olhar também pode causar problemas. Um patch de segurança pode corrigir uma falha e causar outras falhas. Sempre é bom ler atentamente o que o patch vai fazer no seu sistema e testá-lo em um laboratório antes de instalar, para evitar novas falhas. Outra coisa que é interessante é apenas instalar as correções para serviços que são usados. Por exemplo, você tem uma aplicação web no servidor e o pacote office está instalado lá. Se vier uma atualização para o a aplicação web deve ser testada antes e se nao causar nada ai sim instalar, mas se vier para o Office não é tão necessário, até porque é um servidor, ele necessita mesmo ter o Office? Caso a resposta seja negativa aproveite e ja remova todo software desnecessário da máquina.

E para finalizar, a maioria das instalações por Default e por má prática da maioria das pessoas, normalmente se usa políticas de black list, bloqueando ameaças a cada incidente onde elas ocorrem, o que muitos sugerem é o uso de white list, onde tudo é bloqueado e só é liberado o que é garantido que não pode causar problemas.

E era isso por hoje! :)
Agora com um pouco mais de tempo livre pretendo terminar o OWASP Top 10 ainda esse ano. Até o próximo!

segunda-feira, 15 de dezembro de 2014

Olá leitores, hoje vamos ver o quarto grupo de falhas do top 10 da OWASP. Se você não viu os outros três acesse a página "Guias" do site e confira.

Bom vamos lá!

Antes de mais nada, uma referência direta a objeto ocorre quando o desenvolvedor expõe uma referência a uma implementação de um objeto interno, por exemplo um arquivo, diretório, ou informação de banco de dados. Sem uma verificação de controle de acesso ou outro tipo de proteção, um atacante pode manipular essas referências para acessar informações não autorizadas.

Normalmente esse tipo de referência é feito pela URL, e muitas vezes a entrada do usuário vai ajudar a construir a URL, isso quer dizer que se nenhum filtro for aplicado, um usuário malicioso pode ter acesso a áreas onde não deveria ter acesso.

Um exemplo simples desse tipo de referência é os sistemas de blog. Provavelmente você já viu uma URL assim:

http://exemplo.com.br/archive/2014/12/

Se mudarmos na própria URL as datas, vamos direto para outro registro. Por exemplo, se mudarmos o 12 nesse exemplo acima para 11, os posts mostrados são os do mês de novembro, e se mudarmos o 2014 mudaremos o ano. Claro que nesse exemplo todos os posts e páginas são públicas a qualquer usuário, incluindo os não autenticados, mas o ponto aqui é, muitos sites usam esse tipo de referência e poucos se preocupam em verificar se o usuário é válido para a informação.

Um exemplo recente desse tipo de falha foi encontrado a algumas semanas no site Alibaba (Aliexpress), onde um usuário autenticado, pela sua página de informações pessoais conseguia manipular a URL e acessar as informações pessoais de outros usuários, como pode se ver nesse link.

Esse grupo é algo bem simples e fácil, não precisa de ferramentas e nem de muita informação, apenas testando a aplicação e colocando valores arbitrários pode levar a uma falha dessas.

Eu fico por aqui e logo logo pretendo publicar o grupo A5 que também é algo simples e rápido.

Até a próxima o/

segunda-feira, 1 de dezembro de 2014


Sinopse

Os pentesters simulam ciberataques para descobrir vulnerabilidades de segurança em redes, em sistemas operacionais e em aplicações. Os especialistas em segurança da informação no mundo todo utilizam técnicas de testes de invasão para avaliar as defesas de uma empresa.

Em Testes de invasão, a especialista em segurança, pesquisadora e instrutora Georgia Weidman apresenta as principais habilidades e técnicas necessárias a todo pentester. Ao usar um laboratório baseado em máquinas virtuais que inclui o Kali Linux e sistemas operacionais vulneráveis, você verá uma série de lições práticas usando ferramentas como o Wireshark, o Nmap e o Burp Suite. À medida que acompanhar as lições usando o laboratório e realizando ataques, você vivenciará as fases fundamentais de uma avaliação de verdade – que incluem a coleta de informações, a descoberta de vulnerabilidades passíveis de exploração, a obtenção de acesso aos sistemas, a pós-exploração de falhas, além de outras atividades.

Aprenda a:
  • quebrar senhas e chaves de redes wireless usando a força bruta e listas de palavras; 
  • testar aplicações web em busca de vulnerabilidades; 
  • usar o Metasploit Framework para lançar exploits e implementar seus próprios módulos do Metasploit; 
  • automatizar ataques de engenharia social; 
  • evitar softwares antivírus; 
  • transformar o acesso a um computador em um controle total da empresa na fase de pós-exploração de falhas. 

Você irá até mesmo explorar a implementação de seus próprios exploits. Então prosseguirá para o hacking de dispositivos móveis – a área particular de pesquisa de Weidman – com sua ferramenta Smartphone Pentest Framework.


Review


Então vamos lá! Vou dividir esse review em duas partes, sendo a primeira minhas impressões do livro, conteúdo e abordagem, e o segundo de sugestões na leitura do livro.

Todos sabemos que temos pouco material impresso em português na área de Segurança da Informação. Apesar de que muito conteúdo pode ser encontrado na internet é sempre bom ter um livro físico a mão com os primeiros passos para uma pessoa interessada na área, que é o que o livro se propõe. O livro todo é estruturado de forma que tanto uma pessoa que não tem quase nenhum conhecimento na área quanto uma pessoa de nível básico e intermediário. Se você já é especialista em segurança e considera-se avançado infelizmente esse livro não é para você.

Muitas pessoas me perguntam por onde devem começar seus estudos em segurança da informação, já que é uma área gigante com diversas ramificações e especializações. Os que me fizeram essa pergunta a pouco tempo já receberam a indicação do livro Testes de Invasão. O livro fala no nosso querido "tecniquês", mas para isso apresenta (ou revisa caso já saiba) os conceitos mais básicos de segurança da informação e pentest para que ninguém fique perdido já na sua primeira leitura.

Quanto ao conteúdo, a autora não se prende muito a conceitos e teorias, o livro é 100% prático, o que pode ser muito bom ou um problema. Muito bom para aqueles que já tem uma noção e querem praticar toda essa informação que absorvem mas não sabem como, e um problema para quem não sabe absolutamente nada e se apega apenas a prática, ou seja, um "operador de ferramenta". Num primeiro momento achei que o livro seria apenas mais um que ensina de forma rasa a usar o Metasploit, Nmap e outras ferramentas, mas me impressionei quando comecei a ler o livro. Além de todo o básico de "inicie o metasploit e use o payload X", "use a ferramenta X para fazer determinada tarefa", e por ai vai, a autora se preocupa em dar um auxílio básico em configurar o laboratório virtual de testes, uma introdução de Linux para quem não está familiarizado com o sistema e até mesmo conceitos de programação em diversas linguagens que serão necessárias do decorrer do livro e do caminho de estudo.

O livro é constituido de 20 capítulos, sendo os 10 primeiros aquela introdução básica, quem já tem uma noção da área está careca de saber, mas a partir do capítulo 11 a coisa começa a mudar. Temos conteúdos como evasão de antivírus, pós-exploração, engenharia social, desenvolvimento de exploits e muito mais, o que é interessante já que são áreas bem complexas para começar e as vezes até para mim é difícil encontrar a ponta para poder começar a estudar algo.

Agora sobre as dicas de estudo que comentei no início, o negócio é praticar e pesquisar. Cada comando por mais simples que seja rode no seu laboratório de testes diversas vezes de todas as formas possíveis para memorizar. Outra dica valiosa é a pesquisa, no decorrer da sua leitura anote todos os pontos onde você sentiu dificuldade para pesquisar posteriormente. O objetivo da pesquisa é dominar um pouco mais o assunto, entender como a ferramenta funciona, para quando precisar não ser apenas um "Operador de ferramenta" e sim saber tirar o maior proveito dela. Por exemplo, conheço muitas pessoas que sabem usar a ferramenta sqlmap para fazer testes de SQL Injection com alguns parâmetros específicos, mas não fazem a mínima idéia de o que é, como funciona e o que está por trás de um ataque de Injection.

A edição em português do livro Testes de Invasão pode ser encontrado em algumas livrarias e lojas online brasileiras, mas eu recomendo a compra direta pelo site da Editora Novatec. Primeiramente por garantia de encontrar o livro e ter o menor preço já que como comentado no post do mês passado temos uma parceria com a Editora Novatec. A Novatec generosamente nos cedeu um cupom de desconto de 20% em todo o site até o fim do ano, então corre lá e garante seu livro!


Para receber o desconto você precisa digitar o cupom BRUTALSEC na hora que for finalizar a compra.

quinta-feira, 20 de novembro de 2014

A Kaspersky Lab realizará de 24 a 28 de novembro um treinamento em análise de malware e ciberforense para a prevenção de fraudes nas quais o malware é utilizado para executar ataques contra governos, empresas, organizações ou roubo de informações financeiras. O objetivo é treinar as organizações e os responsáveis por sua segurança a evitar ataques aos seus sistemas e aos sistemas de seus clientes.
 
Ministrado por Victor Sergeev, gerente de treinamento de clientes Kaspersky Lab, o curso de prevenção à fraudes permitirá que os alunos façam o diagnóstico do quadro completo, não só a ameaça em si e seus resultados, mas os atores e as motivações por trás desses ataques.
 
Dados levantados pela Kaspersky Lab em parceria com a B2B International mostram que mais de 45% dos usuários que gerenciam suas finanças através da Internet tem certeza que o seu banco irá reembolsar suas perdas caso o dinheiro seja roubado de sua conta online. Essa confiança entre os clientes tem o potencial de ter impacto sobre o negócio de organizações financeiras, que podem sofrer os danos monetários e de reputação em caso de roubo cibernético.
 
De acordo com estatísticas da Kaspersky Lab, um em cada quatro ataques de phishing imita uma página de um banco legítimo, loja online ou serviço de pagamento. Estas páginas falsas são usadas para induzir as pessoas a entregarem seus dados bancários. Enquanto isso, os autores de malware continuam a criar novos programas maliciosos capazes de acessar contas online ao conseguir burlar as ferramentas de segurança que os bancos utilizam.
 
Roubo de contas de clientes tem implicações para o negócio das organizações financeiras – que vão além dos custos financeiros, e afetam a reputação da empresa e fidelização de clientes. As companhias usam vários métodos para proteger seus clientes de fraude cibernética, no entanto, a prática mostra que a proteção total das transações online só pode ser feita por soluções dedicadas desenvolvidas para lidar com a natureza específica de ameaças financeiras online.
 
Voltado para governos, CERTs (Centro de Respostas à Incidentes), companhias que oferecem serviços de segurança e para bancos e suas reguladoras, o curso também visa oferecer informações e conhecimentos necessários para realizar pesquisas avançadas sobre incidentes de segurança. Este conhecimento é um fator importante para as organizações, não só pela resposta ao incidente, mas também ao providenciar informações iniciais valiosas para o desenvolvimento de estratégias de prevenção e proteção contra novas ameaças.
 
O curso é realizado em parceria com a Datapointer Software e DTS Latin America.
 
Serviço
 
Fraud Prevention
 
Data: 24 a 28 de novembro
 
Local: Rua Professor Tamandaré Toledo, 69 - 3º andar Itaim Bibi – SP
 
Inscrições: contato@dtslatin.com ou pelo telefone: (11) 2308-3796
 
Valor: US$ 3.900,00 por aluno
 
Sobre a Kaspersky Lab
 
A Kaspersky Lab é o maior fornecedor de capital fechado do mundo de soluções de Proteção de Endpoint. A empresa está classificada entre as quatro maiores do mundo fornecedoras de soluções de segurança para usuários de endpoint*. Ao longo de sua história de mais de 17 anos a Kaspersky Lab manteve-se como uma companhia inovadora em segurança de TI e fornecedora de soluções de segurança digital eficazes para grandes empresas, PMEs e consumidores finais. A Kaspersky Lab, tem sua holding registrada no Reino Unido e atualmente opera em cerca de 200 países e territórios em todo o mundo, fornecendo proteção para mais de 300 milhões de usuários. Saiba mais em www.kaspersky.com.br


quinta-feira, 13 de novembro de 2014

E ai pessoal!

A muito tempo atrás eu comecei a postar uma série explicando como funciona cada uma das 10 falhas mais comuns, classificadas pela OWASP. Só agora me sobrou um tempo para continuar postando.

Até agora temos 2 falhas já explicadas basicamente. Assim que eu tiver um tempo eu faço um repost um pouco mais detalhado.

Já atualizando para a nova versão do OWASP Top 10, temos até o momento:

OWASP Top 10: A1 Injection
OWASP Top 10: A3 Cross Site Scripting

E vamos ao que interessa!


Cerca de 90% das aplicações web hoje em dia usam simples formulários em HMTL para autenticação, capturando o usuário e senha informado e encaminhando para uma função de autenticação.

Funções de autenticação ou sessão são normalmente desenvolvidas com falhas graves que podem ser facilmente ignoradas podendo causar o vazamento de credenciais, e também causar escalação de privilégios horizontalmente. Escalação de privilégios horizontalmente quer dizer, um usuário comum acessar informações de outro usuário comum, e a escalação vertical é quando um usuário normal acessa informações de uma conta com acesso superior.

O comum nas aplicações web atuais é um sistema de login seguro e completamente blindado onde nenhuma requisição maliciosa pode passar, mas em outros campos como “Esqueci minha senha”, “Lembrar-me”, troca de senha, entre outros, nenhuma verificação de segurança é realizada e através desses campos as informações podem ser obtidas. 

O erro do desenvolvedor está em não dar a mesma atenção com relação a segurança a todos os campos e funções onde o usuário interage com a aplicação. Outro erro bem comum é utilizar exatamente a mesma função de segurança para todas as páginas e campos, o que pode causar algum bug e escapar dos métodos de segurança.

Este tipo de falha está cada vez mais comum hoje em dia, subindo para segundo lugar nesta última versão, tomando o lugar do XSS. Vejamos algumas falhas na criação das aplicações de hoje em dia:

- Senhas fracas: Muitas aplicações web hoje em dia ainda tem falhas críticas nas suas políticas de senha. É comum ver sites que permitem senhas muito curtas ou até mesmo em branco, permitem palavras presentes em dicionários ou nomes, uma senha padrão, ou até mesmo o login na senha.


- Possibilidade de Bruteforce: Sem dúvida você viu o vazamento de fotos que vazou de celebridades a algum tempo atrás. Isso foi causado por essa falta de cuidado. A aplicação permite que um usuário tente diversas vezes combinações de usuário/senha sem problema nenhum, isso quer dizer, permite o uso da técnica de bruteforce de tentar milhares de tentativas.

- Mensagens de erro vazando informação: Normalmente aplicações usam 2 ou mais campos para autenticar usuários, como por exemplo login/senha, e até mesmo outras informações como tokens, senhas de dois passos, datas de nascimento e etc. O maior erro dos desenvolvedores é avisar indiretamente, com mensagens de erros diferentes, qual é o campo que está errado, em vez de uma mensagem genérica.

- Falhas na funcionalidade de mudar a senha: Em muitas aplicações é comum que um campo seja informado errado e volte uma mensagem de erro informando que algum campo de login foi inserido errado. O erro dos desenvolvedores está em informar exatamente qual o campo está errado com mensagens de erro diferente. Um usuário mal intencionado pode usar isso para enumerar possíveis usuários da aplicação e depois executar um ataque de dicionário ou bruteforce para conseguir as senhas. O correto seria uma mensagem genérica de "usuário ou senha incorreta" para dificultar e não vazar informações sensíveis.


- Sistemas de troca de senha falhos: Sistemas de troca de senha ou recuperação de senha podem por descuido também informar informações sensíveis da senha atual. Por exemplo, o campo "Nova senha" pode retornar mensagens de erro como "Nova senha não pode ser igual a senha atual".

E vou ficando por aqui! Eu poderia escrever muito mais falhas e erros básicos que os desenvolvedores cometem até mesmo sem saber, no intuito de fazer algo bom e seguro, que entram nessa categoria de Broken Authentication, mas isso já está bom para exemplificar o que esta categoria do OWASP Top 10 quer dizer.

Imagens originalmente publicadas no livro The Web Application Hacker's Handbook.

sexta-feira, 7 de novembro de 2014

Olá leitores do blog!

Hoje venho trazer uma notícia/indicação/dica.

Esta semana foi lançado no Brasil o livro Testes de Invasão: Uma introdução prática ao hacking, pela editora Novatec.


O livro é escrito pela Georgia Weidman, pesquisadora de segurança já a um bom tempo. Para ter uma idéia de quem é a autora, ela se formou aos 18 anos em matemática e depois disso fez seu mestrado em ciência da computação com foco em segurança. Também criou a ferramenta Smartphone Pentest Framework (SPF), presente no Kali e Backtrack, o nome já deixa bem claro o que faz a ferramenta...

Mas o que vamos falar aqui não é da autora e sim do livro. O livro foi lançado originalmente na metade deste ano e a editora já o trouxe para o Brasil, em português. Vejo muitas pessoas aqui no blog e no grupo do Facebook tendo dificuldades com o idioma inglês e com a falta de material bom em português. Ai está então. Um livro interessante em português para você que está começando ou querendo começar na área do pentest.

Não vou entrar muito em detalhes sobre o livro e o conteúdo porque vai rolar review logo logo! o/

O real motivo que vim postar isso hoje é porque a Editora Novatec conseguiu para os leitores do site um cupom de 20% de desconto EM TODO O SITE!! Para receber o desconto você precisa digitar o cupom BRUTALSEC na hora que for finalizar a compra.

A maior reclamação em relação a livros vendidos nacionalmente é o preço elevado. Dando uma pesquisada no catálogo da Novatec pode-se ver que os livros lá não são tão caros. É bem comum ver esse tipo de livro custando acima de R$ 200,00, mas a Novatec está trazendo uns livros bem legais por um preço interessante, ainda mais com esse desconto. Agora você não tem desculpa para não comprar seus livros e meter a cara nos estudos.

Mas fique ligado que está promoção só é válida até o fim do ano (2014 caso você esteja lendo isso no futuro...).

Eu já estou fazendo minha listinha para comprar meus presentes de Natal da Editora Novatec.

Por falar nisso deixo meu agradecimento ao pessoal da Editora Novatec pelo apoio! :)


Para mais informações sobre o livro, catálogo, descontos, acesse o site da Novatec.

segunda-feira, 4 de agosto de 2014

E ai pessoal!

Achei aqui um tuto bem interessante e bem fácil de reproduzir para instalar a famosa distro de pentest Backtrack/Kali no seu smartphone/tablet Android.

OBS: Pode ser que não funcione com alguma versão de Android ou dispositivo.


O que vamos precisar:


  • Kali Linux para ARM
  • Android com Root
  • Linux Installer (Pode ser encontrado na Google Play)
  • Zarchiver (Pode ser encontrado na Google Play)
  • Busybox (Pode ser encontrado na Google Play)
  • Android-VNC (Pode ser encontrado na Google Play)
  • Terminal Emulator (Pode ser encontrado na Google Play)
Todos esses apps são gratuítos. Então vamos começar, a primeira coisa que vamos precisar é o Busybox. Assim que terminar a instalação o próprio app irá instalar mais algumas coisas do seu dispositivo, após tudo ser instalado, instale o Linux Installer.

No Linux Installer, toque em Install Guides no canto superior esquerdo:


Quando você tocar ali verá uma lista com as distros, toque em Backtrack (ou Kali) e você verá uma tela com os passos de como instalar.

Após isso aperte em Download Image e aguarde o download terminar. Em quanto baixa você pode ir instalando o Terminal Emulator e o Zarchiver. Após tudo instalado e baixado, descompacte a imagem com o Zarchiver no diretório raiz em uma pasta chamada Backtrack (ou Kali). Extraia em uma memória externa e não na memória interna. Assim que estiver tudo feito volte ao Linux Installer e clique em Start Linux ou Launch.


Se por acaso ele não reconhecer a distro, vá em Setting > Edit e mude o caminho para a pasta que você descompactou a imagem.

Se tudo der certo o Terminal Emulator vai abrir e mostrar os passos de instalação. Assim que estiver tudo configurado você receberá o terminal do Backtrack/Kali:


Caso queira a interface gráfica do Backtrack/Kali use o Android VNC para isso.


Caso você não saiba o ip do seu dispositivo, no terminal utilize o comando ifconfig ou use o ip loopback 127.0.0.1

quinta-feira, 31 de julho de 2014

E ai galera!

Dando uma zapeada pelo RSS encontrei algumas referências de uma stream do Twitch com um desafio hacker sendo resolvido passo a passo pelo Geohot. Se você não conhece o cara de uma pesquisada rápida, vai descobrir que o cara foi o que desbloqueou o PS3 logo após o lançamento, trabalhou muito tempo com o jailbreak do iPhone e outros dispositivos Apple e até trabalhou para a Apple um tempo.

Então, voltando para o assunto inicial, não pude ver o stream ao vivo, mas ficou salvo em seu perfil no Twitch, recomendo a todos que assistam o vídeo. É bom ter um conhecimento para conseguir acompanhar o vídeo, mas fica ai a dica.

sexta-feira, 11 de abril de 2014

Muitas pessoas que estão começando os estudos em pentest se fazem esta mesma pergunta, “Como eu ataco se eu estiver fora da rede?”. Esta pergunta é bem comum, porque a maioria dos cursos, treinamentos, vídeo aulas e tutoriais mostra em redes simples ou simulações simples com máquinas virtuais. O que acaba acontecendo é que os aspirantes a pentester acabam aprendendo apenas a lançar alguns ataques prontos de dentro da rede através de uma receita de bolo. Antes de começar vamos deixar uma coisa bem clara aqui, se você pretende ter sucesso vai ter que “pensar fora da caixa”, isso quer dizer, tentar coisas fora do comum, e para isso você vai ter que estudar e na maioria das vezes criar sua própria solução, já que não vão ter tutoriais prontos para você sempre que precisar.

Agora sim, vamos ao exemplo. Imagine que estamos por algum motivo qualquer tentando descobrir as credenciais de uma pessoa específica. A pessoa está em sua casa, com rede cabeada, então tecnicamente não temos como estar fisicamente na mesma rede que ela, precisamos pegar essas credenciais de fora da rede. Usarei o simulador de redes GNS3 para demonstrar. Caso não conheça ou deseja instalar esta ferramenta dê uma olhada nos outros posts que temos aqui no site.


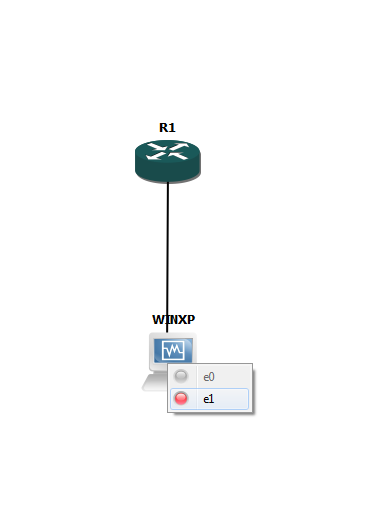
Em nossa simulação temos a seguinte organização:


- Backtrack: Nossa máquina atacante
- R2: Roteador do local que estamos que nos conecta com a internet
- R1: Roteador da vítima que conecta a rede dela a internet
- SW1: Switch simples para ligar as duas maquina da rede (GNS3 não tem automático um roteador com diversas portas, como os convencionais)
- WIN7: Máquina na rede da vítima rodando Windows 7 instalado nos padrões mais comuns
- WINXP: Máquina na rede da vítima rodando Windows XP (sim, ainda tem por ai) instalado nos padrões mais comuns

Algumas informações a mais que vão ser importantes. Estas configurações já configurei nos roteadores. Com algumas buscas no Google você consegue estas configurações:

- A máquina Backtrack consegue acessar a internet fictícia entre os roteadores, é possível chegar ao roteador R1, mas a rede interna está inacessível
- As máquinas WIN7 e WINXP podem acessar a internet fictícia do GNS3, chegando ao roteador R2
- As máquinas WIN7 e WINXP podem acessar diretamente a máquina Backtrack
- A máquina Backtrack tem IP fixo na rede externa 
O roteador R2 está configurado para encaminhar certos pacotes em uma determinada porta específica para a máquina Backtrack

Estas informações acima são os requisitos mínimos para realizar um ataque e fora da rede, conhecido como "Attack over WAN”, ou “Attack over internet”.

Para você fazer isso em um ambiente real, você vai precisar configurar seu roteador para encaminhar pacotes para determinadas portas (port-forwarding) ou alugar um servidor de alguma empresa, amazon por exemplo. Como fazer isso você pode dar uma pesquisada no Google que encontrará facilmente.

OBS: Alguns roteadores (genericos/vagabundos) de algumas operadoras de internet do Brasil vem sem essa opção ou desativada/bloqueada por padrão.

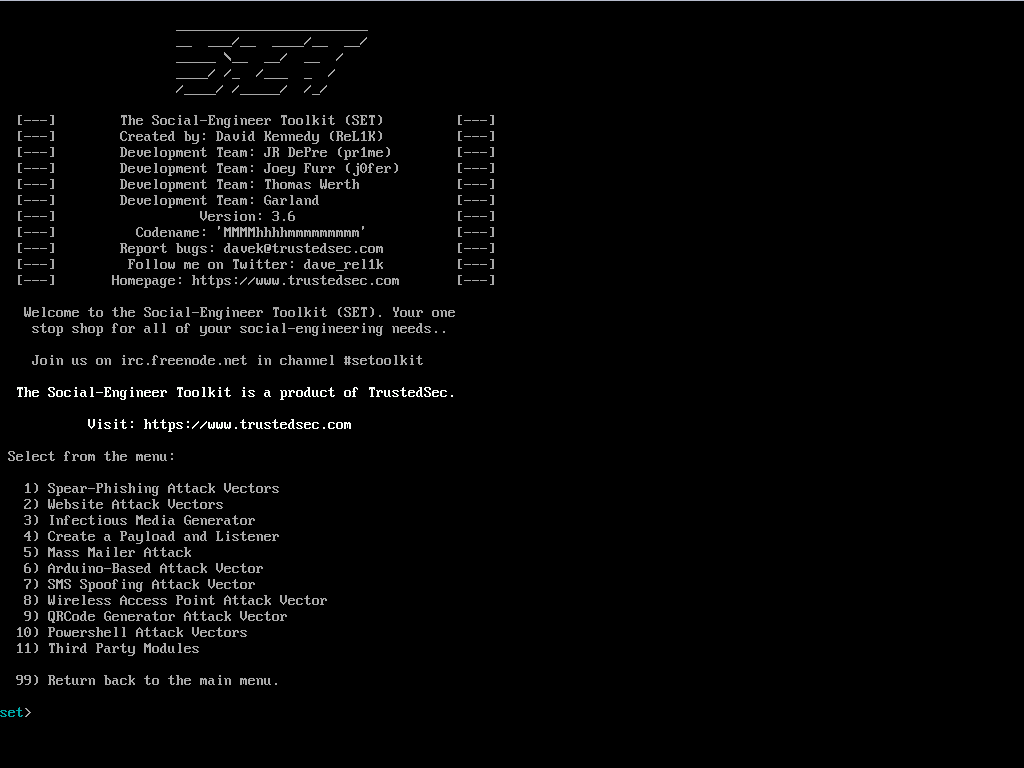
Tendo tudo pronto e configurado vamos ao ataque. O modo mais simples que podemos atacar é gerando uma página falsa com o SET (Social Engineering Toolkit). Sim, exatamente o mesmo ataque utilizado no post mais visto do site “Hackear Facebook com o SET”, atendendo a diversos pedidos e dúvidas.

E vamos lá! Abra o SET pelo menu ou acesse o diretório e execute o SET. No menu principal vamos escolher a opção "1) Social-Engineering Attacks":


No segundo menu vamos escolher a opção “2) Website Attack Vectors”:


Como nosso objetivo é roubar as credenciais vamos usar a opção “3) Cedential Harvester Attack Method”:


Neste submenu você pode optar por qualquer uma das opções. A opção 1 você vai usar um modelo pronto que o SET já tem, a opção 2 você vai digitar o endereço do site e o SET tentará clonar, e a opção 3 você vai importar um modelo pronto de algum site que você já tenha feito anteriormente. Para este exemplo vamos usar a opção 1 porque eu esqueci de configurar uma interface de rede para acessar a internet real :) :


Este IP que ele pede pra informar é o IP da máquina atacante, mas você não pode colocar o IP interno (192.168.0.1 por exemplo), porque a máquina de fora não pode acessar este IP, você tem que colocar o IP externo do seu roteador e assim que chegar nele ele irá encaminhar para sua máquina interna como vimos anteriormente. Neste caso vou informar o IP externo do meu roteador, no caso 50.0.0.2:


A próxima informação que ele pede é que site desejamos usar para o ataque. Neste exemplo vou utilizar o Facebook: 


Com isso o SET irá gerar a página com seu IP, algo como http://50.0.0.2:4444 (As vezes a porta nem é necessário). Agora com esse IP você encaminha para a vítima. Aqui entra a real Engenharia Social. Você pode mandar o link “em claro” mesmo ou usar alguma técnica para ocultar o link real, isso vai de você. Também vai de você encaminhar isso para a vítima, senha por um email falso do tipo “Alguém está tentando acessar sua conta, clique aqui para trocar sua senha”, enviar diretamente, ou algum outro modo de redirecionamento.

Assim que a vítima clicar no link ou digitar o endereço no navegador ela vai ver, neste caso, a página do Facebook normalmente, a única diferença vai estar na URL que não é do Facebook, mas usuários normais dificilmente notam isso.


No momento que a vítima digitar suas credenciais e clicar em login, ela será redirecionada para o Facebook original para não levantar suspeitas e o SET irá capturar essas informações.


Pronto! Agora você tem as credenciais que precisava. Muito cuidado com o que você faz com isso, conhecimento não é crime, o uso que você da para ele sim.

Não se esqueçam! Hoje é sexta feira e vai sair um vídeo demo disso, então fique ligado no facebook da Brutal Security e no Post que vai ser atualizado aqui o vídeo.

EDIT: Vídeo no ar!! Confira:


Uma pequena nota, o Facebook falso bugou porque a máquina não estava conectada a internet real para baixar as imagens do Facebook. Também não redirecionou pelo mesmo motivo. Mas mesmo assim pode-se ver no vídeo que a técnica funciona em redes diferentes, desde que a máquina atacante esteja alcançável pelas vítimas.

quinta-feira, 3 de abril de 2014

Atenção! Este post é uma continuação direta do post "GNS3: Ferramenta open source para simulação de redes complexas". É recomendado a leitura antes de iniciar neste post.

E ai galera!

Segue a segunda parte do tutorial de como configurar e criar um lab complexo para testes com o GNS3 e VirtualBox. Nesta parte vamos ver a configuração necessária para que a rede toda funcione.

Não cobrirei a parte de instalação aqui por ser bem simples, basicamente como qualquer outro software. Caso tenha problemas na instalação você pode seguir o vídeo oficial de instalação.

Você pode notar que na instalação é solicitado a localização de uma imagem para configurar, isto será o maior problema que você irá enfrentar, as imagens dos dispositivos de rede da Cisco são proprietárias, então você precisa ser aluno de um curso de certificação da cisco, ter acesso ao portal da Cisco por ter um dispositivo ou conseguir na internet de outra forma.

Já com as imagens em sua máquina abra o programa e faça aquele passo dois do vídeo de instalação, a localização da imagem. O terceiro passo faremos um pouco mais a frente, pode deixar o Idle PC em branco.

As imagens são arquivos no formato .bin ou .image com tamanhos bem pequenos, não maior que alguns KB.

No meu caso, eu consegui a imagem da versão do roteador c7200, mas a configuração é basicamente a mesma para qualquer roteador, então não faz muita diferença nesse ponto se você tiver uma imagem diferente, desde que seja a imagem de um roteador. Existem imagens para os roteadores Cisco modificadas para que o GNS3 reconheça como switch ou algum outro dispositivo de rede.

Vamos então iniciar nossas configurações básicas. Primeiro de tudo precisamos setar o valor do Idle PC, caso não seja feito isso, o roteador irá usar todo o processamento da máquina host. Para isso, arraste um roteador para a tela e aperte no play na barra superior para iniciar o roteador, depois disso clique com o botão direito no roteador e vá na opção Idle PC. 


O GNS3 irá calcular o valor do Idle PC, assim que ele concluir aperte Apply e OK. 

A próxima coisa que precisamos configurar é as máquinas virtuais. Para isso você precisa usar o VirtualBox. Instale as maquinas virtuais com 2 interfaces de rede, configuradas como rede interna e com o cabo desconectado. Na hora de linkar as vm's com o roteador você verá o motivo de criar duas.

Para habilitar uma segunda interface abra seu VirtualBox vá no menu Arquivo > Preferencias. 


Agora vá na opção Rede e na aba “Redes Exclusivas de Hospedeiro” aperte no botão + e uma nova interface de rede será adicionada.


Confira se suas vm’s estão configuradas com 2 interfaces de rede em modo host-only com a opção “Cabo conectado” desmarcada. 


Assim que tiver as maquinas virtuais devidamente instaladas e configuradas voltamos para o GNS3 para fazer a conexão. Para configurar a conexão com VirtualBox vá no menu edit > preferences > VirtualBox. A princípio nada tem de ser configurado na primeira aba, apenas pressione ‘Test Settings” e uma mensagem verde irá aparecer dizendo que está tudo certo, se você receber esta mensagem passe para a segunda aba.


Aqui iremos cadastrar as vm’s no GNS3. Escolha uma vm na opção "VM List”, de um nome a ela na opção “Identifier Name” e pressione “Save”. 


Agora sua vm vai aparecer na lista de equipamentos que podem ser utilizados.

A próxima coisa que precisamos fazer é configurar a interface de rede do roteador. Para isso, clique com o botão direito no roteador e clique na opção “Configure”. Clique no node que irá aparecer na lista (no meu caso R1), e vá até a aba “Slots”. Cada slot será uma interface de rede que pode ser utilizada, neste caso usarei apenas 1 no slot 0. Escolha sempre a opção que tem as letras “FE”, isso quer dizer Fast Ethernet.


Agora que temos nossa configuração básica vamos criar a rede e testar para ver se está tudo  funcionando. Arraste uma máquina virtual para a tela e clique no botão “Add a link” e faça a conexão entre o roteador e a vm. Pode-se ver que a interface 0 da vm está indisponível para conectar, por isso precisamos de uma segunda.

Assim que estiver com tudo conectado pode apertar no play novamente para iniciar a vm. O GNS3 inicia a vm no VirtualBox normalmente, mas ainda está sem rede, precisamos configurar o roteador para gerar a rede e enviar IP’s validos para as vm’s. Para configurar o roteador clique com o boato direito em cima dele e vá na opção “Console”.


No console digite os seguintes comandos para configurar o roteador:
# conf t
# interface fastEthernet 0/0
# ip address 192.168.0.1 255.255.255.0
# no shutdown
# exit
# ip dhcp pool <nome_da_rede>
# network 192.168.0.0 /24
# default-router 192.168.0.1
Assim que terminar as configurações use o comando abaixo para salvar suas configurações (para não ter que configurar a cada vez que abrir o GNS3):

# copy run start

Salve sua topologia e reinicie a vm ou desabilite/habilite o adaptador de rede e a rede já estará funcionando.


Pronto! Tudo configurado e funcionando, agora é com você montar e testar suas configurações de rede.

Amanhã (Sexta-feira 04/04) adicionarei aqui o vídeo de tudo isso que foi postado aqui caso alguém tenha alguma dúvida. Recomendo que acompanhe o perfil no Facebook da Brutal Security para ficar sabendo exatamente quando o post vai ser atualizado.

Semana que vem iniciarei uma série de posts usando o GNS3 e o VirtualBox para montar, configurar e testar alguns ataques nas redes que mostrei no primeiro post.

EDIT: Veja abaixo um vídeo de demonstração da configuração do GNS3.

Não se esqueça de curtir, compartilhar, dar um gostei e se inscrever no canal ;)


Subscribe to RSS Feed Follow me on Twitter!