Mostrando postagens com marcador Redes. Mostrar todas as postagens

quarta-feira, 19 de agosto de 2015

FING é uma ferramenta oferecida para os sistemas Operacionais Windows, Mac OS e Linux, como também para os sistemas operacionais móveis como Android e iOS. É uma ferramenta que quando o dispositivo estiver conectado a uma rede wireless(Wi-Fi), faz a varredura e detecta os dispositivos que fazem parte desta mesma rede, a fim de identificar se são invasores ou não.
Vamos utilizar o FING, para verificar possíveis invasores em uma rede wireless (Wi-Fi) doméstica. Como a maioria da população conectada a internet possui um smartphone Android ou iOS, vamos focar a utilização da ferramenta FING, para estas duas plataformas.

Para Instalar o FING em seu Smartphone

Em Smartphones Android, abra o Google Play Store, e na barra de pesquisa, procure por FING – Network Tools e aceite os termos, em seguida instale-o.
Em Iphones, abra o iTunes e na barra de pesquisa, procure por FING – Network Scanner e aceite os termos, em seguida instale-o.

Nota: Não existe uma versão desta ferramenta para Smartphones que possuam o Windows Phone como sistema operacional, por causa da incompatibilidade dos drivers de redes wireless Nokia.


Nota2: Não precisa ser ROOT no Android ou ter feito JailBreak no Iphone, para poder utilizar as funções desta ferramenta, porém, caso tenha feito, alguns fatores podem mudar. Mais a frente explico.

Primeiras Impressões

Para este teste, estarei utilizando o FING – Network Tools disponível para Android. Saiba que não existe muita diferença entre as plataformas, apenas o nome é de maior destaque.

Certo, após instalar o FING em seu dispositivo, inicie ele. Note que será feito a primeira verificação de sua rede Wi-Fi. Mas que fique claro, ele apenas funcionará se você estiver conectado a uma rede Wi-Fi. 


O ponto de partida desta verificação rápida, é que ele pega primeiramente os dispositivos mais próximos do ponto inicial (Roteador), que estão conectados naquele momento. E note, que em todas as verificações que forem feitas em sua rede, o ponto inicial no topo, sempre será de seu roteador, que sempre será representado pelo Número inicial “1” do IP que está sendo distribuído. Vamos fazer novamente uma verificação na rede, portanto, clique no local indicado pela seta direcional direita na imagem acima.


Nota: Abaixo das Atribuições IP, estarão os Endereços MAC da placa Wireless de cada dispositivo que estiver na rede. Por questões óbvias, ocultei.

Note que depois da nova verificação, outros dispositivos aparecerão, e um deles foi reconhecido, que no caso, foi o meu computador Pessoal. Além do Smartphone que eu estava usando para o teste, que já estava desde a primeira verificação feita, outro aparelho foi reconhecido, da fabricante Samsung. Porém, outros dispositivos estão conectados a minha rede, apenas não são reconhecidos pelo FING.

Isso pode ocorrer por três fatores:
  • O FING não tem permissão suficiente para utilizar toda a potência da Placa de Rede de seu SmartPhone, a fim de descobrir qual a marca dos demais dispositivos conectados a rede.
  • Os dispositivos podem está executando VPN’s ou Soluções de Firewall e bloquearam a informação que é liberada pelo Protocolo ICMP. Em ultimo caso, são dispositivos que executem sistema com Windows Phone.
  • Sua rede foi violada por um atacante.


Nota: Impressoras e outros dispositivos que utilizem Redes Wireless, não conseguem ocultar informações da rede, portanto, seriam mostrados caso estivessem ligados a rede no momento.

No caso de reconhecimento do nome do meu computador, é pelas configurações que foram feitas por mim, que estabeleceram uma rede doméstica, assim, liberando informações para troca de arquivos e documentos dentro de minha rede Wireless.

Vamos ver o quanto de informações podemos coletar, visualizando o meu computador e sua ID na rede


Observe na imagem acima, o tanto de informações que podemos adquirir de inicio sobre um computador dentro de uma Rede. De inicio, já obtivemos o Endereço MAC do meu computador, o IP da rede interna administrada pelo roteador, O Domínio ao qual meu computador está conectado, e o seu nome. Mas outras ferramentas estão disponíveis:
  • Log: Verifica se é possível adquirir logs.
  • Scan Services: Outros serviços de verificação oferecidos pela ferramenta.
  • Ping: Verifica o tempo de resposta na rede do alvo, e também sabe informar quando o alvo está online ou offline.
  • Trace Route: Traça as rotas dos pacotes que são enviados na rede até chegar no alvo.
  • Wake on Lan: Verifica se o alvo permite o Recurso WOL Ativado e envia pacotes para acordar o dispositivo locais ou remotos na rede.

Como não estamos falando sobre Testes de Invasão, vamos encerrar por aqui. O Fing é uma ferramenta importante para a verificação de segurança em uma rede Wireless, e é distribuída gratuitamente.

O que fazer se minha rede foi violada?


A principio, a melhor solução é trocar a senha de sua rede Wi-Fi, pois é a melhor saída rápida para este tipo de situação. Mas escolha uma senha de 25 caracteres alfanuméricos, além disso, certifique-se de está utilizando uma chave de Criptografia Boa em sua Rede. Recomendado utilizar a partir de WPA.

Antes de tudo, lembre-se: Isso não é uma auditoria em redes sem fio, poderão haver pessoas clonando algum endereço MAC de algum dispositivo conhecido dessa rede, portanto, certifique-se de usar uma boa senha, e manter ela para si.

Até a próxima!

segunda-feira, 8 de junho de 2015


Olá amigo leitor, antes de começar recomendo que leia o artigo sobre endereçamento IP pois pode contribuir no entendimento desse post aqui.

Os pacotes de rede, como muitos devem saber, contém informações e dados. Geralmente, seguem uma conexão "de mão dupla" somente, ou seja, cliente-servidor e servidor-cliente.


TOR


O TOR (The Onion Relay) Browser funciona de forma semelhante, porém ele passa os pacotes cliente-servidor por sua rede, composta por milhares de servidores.no mundo todo, então o caminho agora poderia ser descrito como cliente-TOR-servidor.


O que a rede TOR faz, nada mais é do que um caminho de "mão dupla aleatório", pois os pacotes vão de servidor em servidor e voltam por caminhos diferentes, o que acontece também com diferentes pacotes.
Verde: Conexão de saída (ida)
Azul: Conexão de entrada (volta)

Apesar disso garantir uma navegação "anônima", também há um preço a pagar, a conexão é extremamente lenta. Lenta não no sentido de baixa velocidade (depende claro de seu pacote contratado junto ao seu provedor), mas sim com um "lag", ou seja, um ping/latência/tempo de resposta alto, logo, as páginas ficarão mais lentas que o normal.

Deep Web


O TOR Browser é a porta de entrada mais simples da chamada "Deep Web", ela compreende uma internet oculta assim como a que conhecemos e a que acessamos todos os dias, a diferença fica por conta da presença dos Estados e de suas leis, que são quase inexistentes pois devido a grande proteção de identidade, os usuários abusam, sem preocupações, da rede e todo o tipo de material existe por lá, desde pornografia proibida até sites para contratar assassinos, então não é recomendado "navegar" por esses mares.

Imagem deixada em sites fechados pelo FBI na Deep Web

Nem tudo é despresível


Pela falta de fiscalização efetiva, a Deep Web também guarda material interessante, como PDF's de livros (que muitas vezes são protegidos por direitos autorais), material de pesquisa, fóruns de discussão de assuntos diversos e muito mais. No entanto, se for navegar por lá atente-se à lista abaixo:

- Não clique onde não deve;
- Não seja curioso;
- Não saia fazendo downloads;
- Utilize indexadores (motores de busca) para não se perder;
- Tenha sempre um objetivo;
- Não utilize-a para diversão;
- Cuidado com o que procura;
- Não fale com nenhum estranho;
- Pense, só depois digite; e
- Lembre-se que todos os cuidados tomados na Web também deverão ser tomados por lá.

Após ter isso em mente, faça uma boa navegação.

Atenção


O conteúdo abaixo tem proposta uma educacional e somente deve-se usar para testes. Saiba o que está fazendo, não tente ser curioso, cuidado onde clica.

Use por sua conta e risco, não nos responsabilizamos por mau uso do recurso apresentado a seguir.

Não recomendo que faça acesso à rede TOR pelo windows, use uma máquina virtual com linux, caso queira, instale linux em seu computador.

Esteje atento aos avisos dados acima.

Não recomendo que use o TOR como seu navegador principal.

Realizando a conexão


Para você que está começando e quer saber como e por onde começar, venho aqui te mostrar.

TOR Browser


Primeiro, é necessário que baixe o TOR para que possa navegar pela deep web. Clique aqui e escolha como vai baixá-lo de acordo com o SO a ser rodado.

No Linux, extraia o arquivo baixado e verá uma pasta com nome "tor-browser-pt-br" ou algo parecido. Entre nela e clique em "Start TOR Browser".

No windows, execute o arquivo baixado e escolha um local para instalação.

Aguarde o carregamento e a conexão e depois abrirá uma janela dizendo que você está conectado corretamente.

Achando Páginas


Vou dar uma lista de buscadores da Deep Web, tente testá-los e ver qual o melhor para você (para usar, copie e cole os links no TOR).

- Duck Duck Go (também possui versão para surface)  - http://3g2upl4pq6kufc4m.onion/

- Deep Search - http://xycpusearchon2mc.onion/

- TOR Links - http://torlinkbgs6aabns.onion/

- TOR Dir - http://dppmfxaacucguzpc.onion/ (apesar de mais organizado que o anterior, é atualizado com pouca frequência)

O resto é com você, faça um bom uso.

Conclusão


Sem dúvida estamos falando de uma mega ferramenta, o TOR, pode ser controverso, mas como todas tem de ser bem utilizada (aos que não sabem, ele possibilitou e possibilita acesso à internet em diversos países como China, Cuba, Irã, Egito, entre outros, que possuem censura parcial ou total à web como conhecemos). Ele possibilita a navegação "anonima" tanto na Internet, quanto na Deep Web, e isso faz dele um diferencial.

Referência


https://www.torproject.org/ (em inglês)

Até a próxima pessoal.

"Conhecimento não é crime, crime é o que você faz com ele."
"Grandes poderes, trazem grandes oportunidades."

terça-feira, 2 de junho de 2015


Olá pessoal, continuando a série do site sobre redes, vou falar sobre a teoria de funcionamento de duas ferramentas, o Ping e o Traceroute.

Se desejar ver outros tutoriais clique aqui, eles estão na seção "Redes", aproveite e confira as outras séries do guia.

Funcionamento


Ping


O ping muitos já devem conhecer, principalmente, por causa de jogos on-line. Ele é o tempo de resposta do servidor ao qual estamos estabelecendo conexão, ou seja, quanto tempo o pacote demora a sair de sua máquina, ir para o servidor, e este mandar uma resposta, por ser geralmente muito pequeno o tempo de ping é medido em Milisegundos (ms), para os que gostam de matemática é a milésima parte do segundo, ou 10^-3 seg ou ainda, 0.001 seg.

Traceroute


O princípio de funcionamento é o mesmo do ping, mas o traceroute é um pacote que sai do computador e ao sair de um cabo faz um registro, contendo o domínio (e/ou IP) do aparelho em que está e a quanto tempo saiu do 1º computador, então vai a outro e assim por diante, até o destino, ao chegar no destino, o pacote retorna ao emissor com as informações de onde passou.

Exemplos Simples de Uso


Para mostrar como funciona na prática, vou usar exemplos fictícios, primeiro para o ping:

Código:

ping 200.0.0.1

Saída:

PING 200.0.0.1 (200.0.0.1) 56(84) bytes of data.
64 bytes from 192.168.0.1: icmp_seq=1 ttl=64 time=6.86 ms
64 bytes from 192.168.0.1: icmp_seq=2 ttl=64 time=5.87 ms
64 bytes from 192.168.0.1: icmp_seq=3 ttl=64 time=3.79 ms
--- 192.168.0.1 ping statistics ---
3 packets transmitted, 3 received, 0% packet loss, time 8014ms
rtt min/avg/max/mdev = 1.369/2.827/6.863/2.037 ms

Agora para um traceroute:

Código:

traceroute 200.0.0.1

Saída:

traceroute to 200.0.0.1 (200.0.0.1), 30 hops max, 60 byte packets
 1  192.168.0.1 (192.168.0.1)  1.379 ms  2.817 ms  3.358 ms
 2  subdominio.algumprovedor.com (180.0.0.1)  15.322 ms  15.786 ms  19.655 ms
 3  subdominio.algumprovedor.com (180.0.0.2)  18.709 ms  20.022 ms  20.827 ms
 4  subdominio.algumprovedor.com (180.0.0.3)  22.302 ms  22.713 ms  23.032 ms
 5  subdominio.outroprovedor.com (200.0.0.65)  26.275 ms  26.050 ms  27.357 ms
 6 subdominio.outroprovedor.com (200.0.0.60)  27.079 ms  27.050 ms  28.357 ms
 7  200.0.0.42 (200.0.0.42) 30.001 ms 31.567 ms 32.666 ms
 8  200.0.0.12 (200.0.0.12) 32.321 ms 32.987 ms 36.999 ms
 9  200.0.0.11 (200.0.0.11) 32.500 ms 33.100 ms 37.599 ms
10 200.0.0.1 (200.0.0.1)  34.215 ms  36.112 ms  38.560 ms
11  * * *
12  * * *
13  * * *
14  * * *
15  * * *
16  * * *
17  * * *
18  * * *
19  * * *
20  * * *
21  * * *
22  * * *
23  * * *
24  * * *
25  * * *
26  * * *
27  * * *
28  * * *
29  * * *
30  * * *

É bem notável a diferença entre eles, e é de se imaginar que possuem aplicações diferentes, mas ambos são muito utilizados quando há a necessidade de um diagnóstico de rede, para determinar possíveis causas de problemas de conexão.

Uso Indevido do Ping


Certamente você já ouviu falar que "o site X, 'caiu'...", "fizeram Ddos aqui...", entre outras frases semelhantes. Para explicar como o ping se relaciona ao Ddos vou usar uma analogia.

Imagine uma rodovia duplicada que liga duas cidades, as cidades são os computadores e a rodovia os cabos, os carros são os pacotes. Então quando o ping é enviado, um carro entra na rodovia, vai até a outra cidade e volta. Agora imagine que um ponto da rodovia tem um pedágio (pode ser um switch ou outro equipamento qualquer de rede) que só pode passar um carro a cada segundo.

Quando um carro chega e não tem fila, ele passa direto e vai ao destino, agora imagine uma rodovia congestionada, quando seu carro sair ele vai pegar engarrafamento e pode nem chegar ao destino, o ataque de negação de serviço é justamente o que cria "o engarrafamento", fazendo com que outros carros "sem destino" passem na rodovia para atrapalhar os outros. O que ocorre é que os carros "verdadeiros" não chegam ao destino e consequentemente a conexão é perdida.

Os programas feitos com a intenção maliciosa, são justamente "pingadores" criados para realizar pings simultâneos o mais rápido possível, afim de atrapalhar quem já está na via.

Num artigo futuro estarei ensinando como fazer um teste de stress simples na sua rede doméstica, até a próxima pessoal.

terça-feira, 16 de dezembro de 2014


Fala Galera! Muito tempo sem escrever um artigo para a Brutal Security(muito mesmo), porém, como agora as coisas aliviaram mais, poderei voltar a contribuir com peso para o Blog.

Hoje, iniciaremos uma série de artigos nomeadas de “Segurança em Redes sem fio:”, toda semana(se possível), irei atualizar com um assunto acerca do tema sugerido para a série de artigos que estou propondo. Servirá tanto de auxilio para quem está começando, como um reforço para estudantes de InfoSec. Mas antes de irmos ao pote de ouro, iremos a uma introdução obrigatória para este tema.

Introdução:

Redes Sem Fio(Wireless), Foram adotadas por Empresas e a maioria dos usuários pelo mundo, pois facilita a comunicação e podendo ligar vários dispositivos a um único dispositivo de equipamentos sem dificuldades, utilizando ondas de rádio criadas pelas redes wireless compatíveis gerado pelo Dispositivo(Roteador). Além da facilidade de configuração, utilizando muito das vezes um cabo de rede(cat-5e) ou fibra óptica ligando o Roteador a uma rede WAN, através de um Modem.

Entre as politicas de Segurança, Temos as criptografias WEP, WPA e WPA2 para reforçar a segurança da senha utilizada em roteadores que fazem a distribuição da rede sem fio. Não irei entrar em detalhes, pois é crucial o estudante de Infosec conhecer sobre redes.

Observem a imagem, e vejam como funciona a distribuição de uma rede Wireless.

Imagem por: opixpic.com

Observem a Estrutura na Imagem, faz uma breve reprodução de como um Roteador Distribui Sinal em uma rede limitada e sem fio dentro de um restaurante. Computadores podem ser ligados via cabos a switches e (ou placas wireless) a Roteadores, enquanto que Smartphones, tablets e Notebooks ligados pelo sinal à rede, assim criando uma distribuição de sinal.


Todos Deveriam saber:

Redes Wireless, são facas de dois gumes, pois da mesma forma que elas facilitam a distribuição de equipamentos e dispositivos na rede, elas podem deixar os mesmos vulneráveis a atacantes que ingressarem em uma rede Doméstica ou corporativa, como exemplo. 

É Correto afirmar que em redes públicas, você corre um grande risco de ser vitima de um ataque de phishing(Ou quem sabe, você mesmo ser o atacante.. “risos”.), pois se a rede é pública, não dá pra adivinhar quem é o tipo de pessoa que tá utilizando a rede e para que fins. Vale Ressaltar, que o mesmo se aplica se você deixar sua rede Aberta para os vizinhos, ou sair dando a senha do seu WiFi para qualquer pessoa.

Vulnerabilidades estão sempre presentes em sistemas, principalmente em sistemas compartilhados em rede, portanto, reveja suas politicas de Segurança.

Roteadores são ótimos equipamentos, se você souber configurá-los, tenha a certeza que terás uma forte barreira contra cibercriminosos.

Nossa introdução básica, termina aqui! No decorrer da Série de artigos, iremos abordar outros assuntos bem interessantes. Didáticas sobre ataques, ferramentas e vulnerabilidades que encontramos em redes sem fio.

Até a Proxima!

segunda-feira, 11 de agosto de 2014

sexta-feira, 28 de março de 2014

Hoje vamos ver uma ferramenta que já está por ai a muito tempo, mas conheci a pouco, o GNS3. Esta ferramenta serve basicamente para simular redes complexas, e obviamente, eu estava procurando algum modo de simular uma rede virtualmente, sem ter de comprar máquinas e equipamentos de rede. O que eu realmente precisava era um modo de melhorar a infra do meu lab de pentest, aquele que postei aqui a muito tempo atrás. Esta configuração que criei com as vm’s do virtualbox ajudou bastante no desenvolvimento dos meus conhecimentos de pentest, mas ela apresenta um problema.

Se você lembra, ou for olhar no outro post, vai ver que todas as vm’s estão configuradas na mesma rede, e a máquina que vai disparar os ataques está na mesma rede também, o que não se parece muito com uma rede real já que temos alguns detalhes a mais como os roteadores, switchs e possivelmente um firewall. Nesta configuração antiga tínhamos contato direto com a maquina alvo, sem nenhum obstáculo. O que o GNS3 vai fazer é trazer esses obstáculos.

Software

O GNS3 é um software open source (GNU GPL) que simula redes virtuais complexas bem próximas das redes reais, tudo isso sem precisar ter um hardware de rede dedicado como por exemplo roteadores e switchs.

GNS3 provê uma interface gráfica intuitiva para organizar e configurar as redes virtuais, pode ser usado computadores convencionais, e tem suporte a diferentes plataformas como Windows, Linux e Mac OS X.

Para poder disponibilizar simulações completas e precisas, o GNS3 usa os seguintes emuladores para emular os mais diversos sistemas operacionais presentes em redes reais:

Dynamips, o conhecido emulador de IOS da Cisco.
VirtualBox, roda os mais diversos sistemas operacionais para desktops e servidores.
QEMU, um emulador open source que pode rodar Cisco ASA, PIX e IPS.

GNS3 é uma excelente alternativa ou ferramenta complementar para engenheiros de rede, administradores e pessoas estudando as certificações Cisco CCNA, CCNP e CCIE, e também Juniper JNCIA, JNCIS e JNCIE. (E para nós do pentest também)

Também pode ser usada para experimentar novas soluções ou testar configurações que precisam ser aplicadas em redes reais.

Outras ferramentas também estão inclusas no GNS3, como conexão da rede virtual com uma rede real ou capturar pacotes usando o Wireshark. E para finalizar, um obrigado ao pessoal do VirtualBox que graças a eles, administradores e engenheiros podem usar o GNS3 para criar labs e testar qualquer coisa em uma rede.

Traduzido e adaptado da Wikipedia

Para mais informações acesse o site do GNS3

Uso

Usaremos o GNS3 aqui para as mais diversas funções entre elas, testar ataques em ambientes próximos da realidade, testar performance de equipamentos de rede, testar firewall, testar ataques  de fora da rede e muito mais.

As duas primeiras coisas que irei testar são um ataque com exploit de fora da rede, como o “Hackear Facebook com o SET" (Sugiro ler os comentários também), e ataques internos e externos a uma rede corporativa.

Para o primeiro ataque usaremos uma organização simples, bem similar a uma rede doméstica, com 2 máquinas com sistemas Windows, sendo um XP e um 7. Não gosto de usar Windows XP em meus labs e testes, ainda mais agora que perdeu o suporte, mas a quantidade de pessoas que infelizmente ainda usam é monstruosa. Este lab será similar ao abaixo: 


Veremos mais adiante como configurar tudo isso, vamos nos focar agora na organização. Temos aqui as 2 vm’s do VirtualBox, um switch e um roteador. Em casa as pessoas normalmente tem apenas um roteador disponibilizado pela operadora que já vem com algumas portas de rede para ligar algumas máquinas e provavelmente também disponibilizando Wireless. 

Estou usando 2 equipamentos para diminuir a configuração, seria um pouco mais complicado configurar e utilizar um desses “tudo em um”. Outro ponto que diferencia nossa rede virtual de uma rede convencional real é o roteador. Estou usando um roteador Cisco c7200, que com algumas pesquisas pode ver que não é nada parecido com o roteador que sua operadora deu a você. :)

Se você ainda não sabe, o firmware do roteador que é disponibilizado pela sua operadora normalmente é ultrapassado e vulnerável, nem perto de um desses da Cisco, tentarei adaptar um firmware mulambo desses no lugar do Cisco.

Configurarei minha máquina atacante fora desta rede, será colocado um roteador ligado ao R1 que simulará a internet, e atrás desse roteador minha máquina atacante.

As máquinas Windows desta rede serão instaladas bem como sabemos que as pessoas normalmente instalam, tudo no default, com softwares comuns e com sistemas de segurança desabilitados.

E o segundo lab, o da rede corporativa, vamos utilizar um modelo similar ao seguinte:


Aqui as coisas começam a ficar interessantes, teremos em torno de 8 vm’s rodando ao mesmo tempo. Vai ser necessário uma máquina relativamente boa para aguentar tudo isso ao mesmo tempo, o recomendado seria algo em torno de 16GB de RAM, processador intel i7 e 1TB de HD, mas estou rodando com 8GB de RAM, processador intel i5 e 500GB de HD e até o momento está rodando tudo bem.

Dica: Coloque o minimo possível de recurso em cada vm para que seja suficiente para ligar e funcionar, por exemplo, os clientes Linux podem rodar com 256MB de RAM sem problemas.

Então vamos lá, nessa rede temos a máquina externa como na anterior, que vai ser a vm que iremos disparar os ataques, mas em alguns casos podemos testar com uma interna também. Teremos o roteador que não está aparecendo na imagem e logo após ele o firewall. Nessa máquina de firewall será configurado um firewall funcional em Linux, na verdade, todos os servidores serão Linux. 

Seguindo em frente teremos a máquina DMZ que terá diversos serviços como por exemplo, DNS, email, FTP e servidor Web. 

A máquina Audit serve para questões de auditoria da rede e servidor de logs.

A máquina Storage como o nome sugere será um fileserver e backup.

O servidor Datacenter terá também diversos serviços como por exemplo LDAP, SMB, DHCP, MySQL e outros.


E por fim, as máquinas dos funcionários de nossa empresa, tendo pelo menos uma vm Linux e uma vm Windows.


Criarei um post e possivelmente um vídeo com a configuração do roteador e das vms, aguarde!

Separei em diversos posts porque iria ficar muuuuuito grande para um só.

segunda-feira, 10 de fevereiro de 2014

seguranca-informacao-auditoria-linys
Imagem via Shutterstock
Ao consultarmos a Wikipedia, temos a seguinte (e mais adequada) definição para “Hardening“:
Hardening é um processo de mapeamento das ameaças, mitigação dos riscos e execução das atividades corretivas, com foco na infraestrutura e objetivo principal de torná-la preparada para enfrentar tentativas de ataque. Normalmente, o processo inclui remover ou desabilitar nomes ou logins de usuários que não estejam mais em uso, além de serviços desnecessários. Outras providências que um processo de hardening pode incluir:
  • Limitar o software instalado aquele que se destina à função desejada do sistema;
  • Aplicar e manter os patches atualizados, tanto de sistema operacional quanto de aplicações;
  • Revisar e modificar as permissões dos sistemas de arquivos, em especial no que diz respeito a escrita e execução;
  • Reforçar a segurança do login, impondo uma política de senhas fortes.
Lembramos ainda que o processo de Hardening, tanto Físico assim como Lógico, consta na ISO 27002. (http://en.wikipedia.org/wiki/ISO/IEC_27002).
A proposta deste artigo é apresentar a ferramenta Lynis, desenvolvida por Michael Boelen (http://nl.linkedin.com/in/mboelen).

Lynis

O Lynis é uma ferramenta de auditoria para Unix/Linux que executa verificações de segurança e determina o estado da máquina. Quaisquer problemas de segurança detectados serão fornecidos na forma de uma sugestão ou aviso. Ao lado de informações de segurança, a ferramenta também buscará por informações gerais do sistema, os pacotes instalados e possíveis erros de configuração.
Este software tem como objetivo automatizar o processo de auditoria, endurecimento, gerenciamento de patches de software, vulnerabilidades e verificação de malwares dos sistemas baseados em Unix / Linux. Ele pode ser executado sem instalação prévia, de modo que é possível a inclusão em dispositivos como: Pendrive, CD’s, etc.
O Lynis auxilia auditores na realização da Basileia II, GLBA, HIPAA, PCI DSS e SOx (Sarbanes-Oxley) e relacionados.

Público-alvo:

Especialistas em Segurança, Pentesters, Auditores de Sistemas, Administradores de Redes.

Exemplos de testes de auditoria:

  • Métodos de autenticação disponíveis
  • Certificados SSL expirados
  • Softwares desatualizados
  • Contas de usuários sem senha
  • Permissões de arquivos incorretas
  • Erros de configuração
  • Auditoria Firewall

Cenário

Para os testes, utilizei os seguintes requerimentos:
  1. Sistema Operacional Debian 7
  2. Virtual Box 4.3.6
  3. Lynis 1.3.9

Instalação

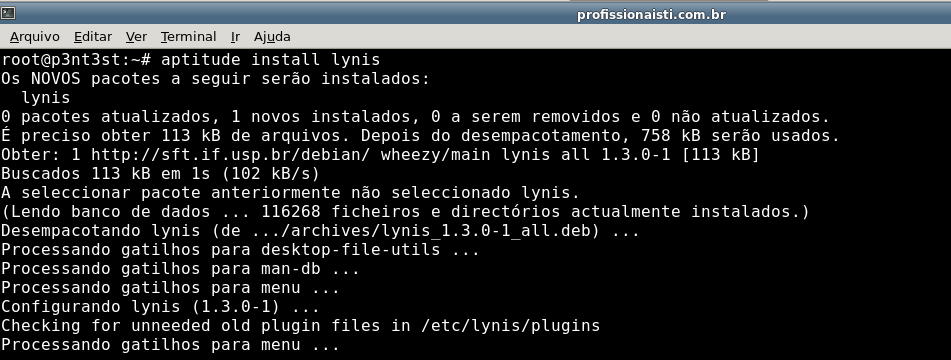
O pacote do Lynis se encontra disponível nos repositórios do Debian. Para instalação do pacote, entre com o bom e velho “aptitude install <pacote>“, como demonstro a seguir:
2

Inicializando o Programa

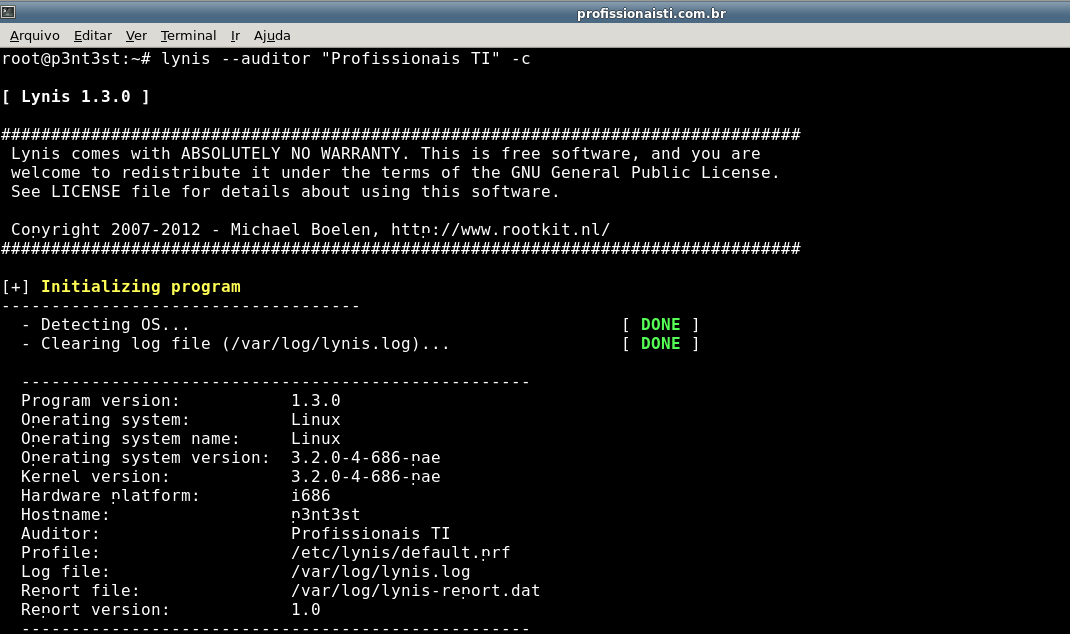
Após instalado, podemos iniciá-lo.
No caso, entrarei com o parâmetro “–auditor” para especificar o nome do auditor.
E o parâmetro ” -c “, para uma checagem completa. Para demais parâmetros “ lynis -h “.
3
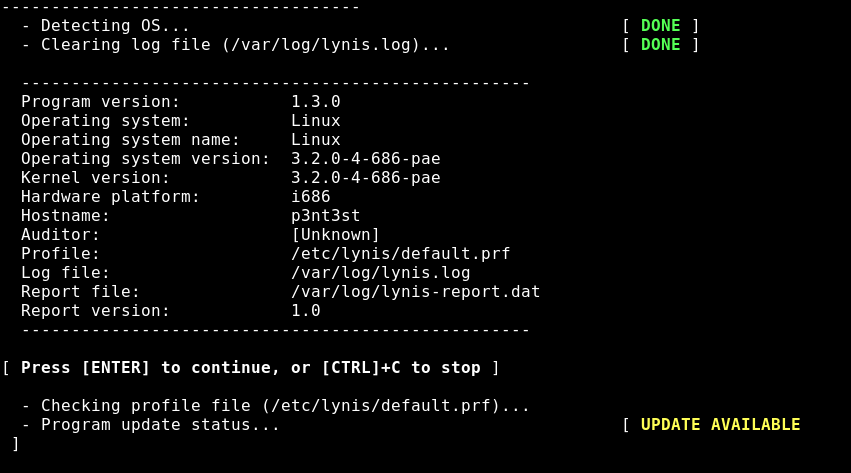
Sendo assim, ele iniciará a auditoria em seu sistema. Aguarde…
Obs:  As análises são interativas, logo, a cada varredura ele pedirá que você tecle <enter>

6
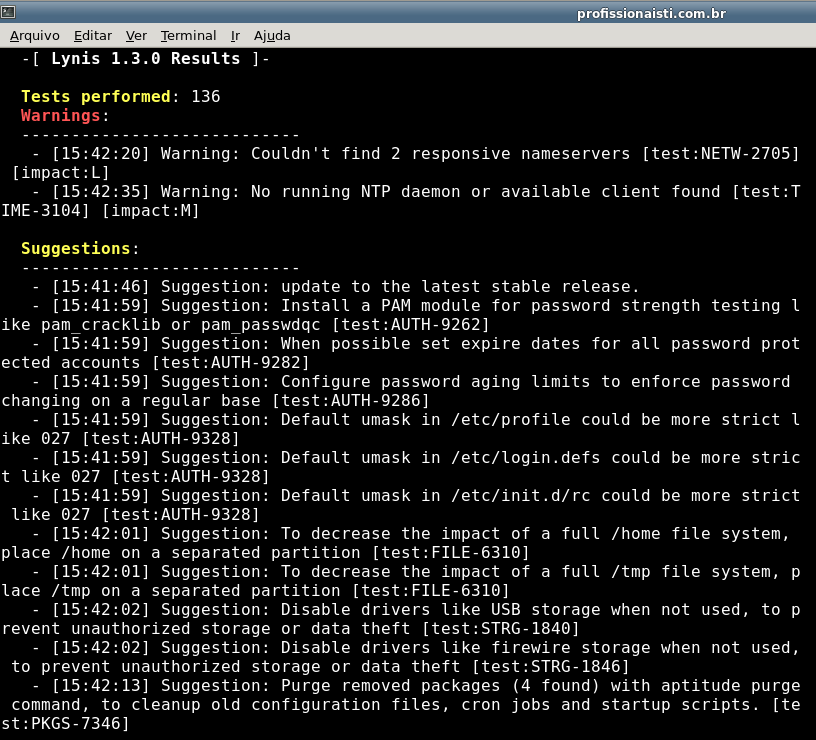
Alguns minutos depois, ele retornará na tela o “relatório” da auditoria realizada, contendo os ajustes e verificações que merecem uma atenção especial.
Com isso em mãos, você poderá analisar, uma vez que cada caso é um caso, e se necessário for, aplicar as devidas correções e modificações.
5

Conclusão

Evidentemente que existem diversas outras ferramentas para o processo de análise de segurança e auditoria de sistemas, mas o Lynis mostra ser uma excelente opção e cumpre muito bem sua tarefa. Segurança é uma tarefa árdua e complexa por si só e não se resume a uma única ferramenta (IDS, IPS, VPN, Implementar chroot, Desabilitar Ctrl + Alt + Del, Administrar Cotas em Disco, Honeypots, Firewall, etc) ou procedimentos, de qualquer maneira, o Lynis vem com o propósito de auxiliar Auditores de Sistemas, Administradores de Rede, e os profissionais de segurança como um todo.

Referências:

Créditos: Profissionais TI

terça-feira, 29 de outubro de 2013

Olá pessoal!

Estamos meio parados ultimamente porque estamos com alguns projetos ainda não divulgados para o site e isso está consumindo mais tempo do que gostaríamos.

Para hoje temos o vídeo da palestra da TrustWave na DEFCON explicando como foi construida a rede do evento. Confira a estrutura que eles desenvolveram e toda a evolução desde as primeiras edições.

Veja a palestra (inglês) aqui! 

terça-feira, 17 de setembro de 2013

A Cisco anunciou nPoder X1 Chip

nPower é o primeiro processador com taxa de transferência real de 400 Gigabits por segundo (Gbps) a partir de um único chip

A Cisco anunciou em 12.09.2013 o lançamento do processador de rede mais escalável e programável do mundo, projetado para suportar a Internet de Todas as Coisas (IoE - Internet of Everything ), à medida que mais pessoas, processos, dados e coisas tornam-se interconectadas. Com trilhões de "eventos em rede" avançados, previstos para entrarem on-line ao longo da próxima década, o processador de rede integrado Cisco® nPower™ oferece novos níveis de desempenho e largura de banda, bem como controle programável usando APIs abertas e recursos de computação avançados.
Com base na rica experiência da Cisco em inovação em chips de rede, o processador de rede integrado nPower X1 - a primeira geração da família de processadores nPower - torna-se o primeiro da indústria capaz de escalar para os níveis de desempenho de multi-terabits ao processar trilhões de transações. Proporcionando velocidade e inteligência de rede sem precedentes, o nPower X1 foi desenvolvido para redes definidas por software (SDN - software-defined networking), permitindo rápida reprogramação para novos níveis de agilidade de serviço e operação de rede simplificada. O nPower X1, que incorpora mais de 50 patentes, também apresenta os seguintes avanços em processamento de rede:
  • Primeiro com taxa de transferência real de 400 Gigabits por segundo (Gbps) a partir de um único chip, para permitir desempenho da rede multi-terabits. Todas as funções de processamento de pacotes, gerenciamento de tráfego e de entrada/saída são integradas em um único nPower X1 e operam em alto desempenho e escala.
  • Controle programável com o mais alto desempenho projetado para processar com perfeição centenas de milhões de transações por segundo. A arquitetura de processamento do nPower, líder do setor, foi desenvolvida para eventos gerados por máquina e aplicativos de vídeo em ultra HD.
  • Com 4 bilhões de transistores em um único chip, a implantação do nPower X1 alcança níveis sem precedentes de desempenho, funcionalidade, capacidade de programação e escala para um processador de rede.
  • Permite soluções com taxa de transferência oito vezes maior e um quarto do consumo de energia por bit em comparação com o processador de rede anterior líder do segmento, da Cisco.
Fabricante está diminuindo o número de horas de treinamento e de especializações, para que os parceiros mirem e angariem novos clientes de pequenos e médios negócios
A Cisco redesenhou suas especializações para PMEs e cortou o número de horas de treinamento para que os canais atinjam as pequenas e médias, em esforço para integrar provedores de serviços que podem ajudar a fabricante em novas rotas neste nicho de mercado.
Segundo Steve Benvenuto, diretor sênior de desenvolvimento de negócios para o programa de parceiros, estratégia e planejamento da Cisco, a companhia uniu os dois antigos certames de especializações – Small Business e Small Business Foundation (SBF) – em um. A fabricante os consolidou para fazer com que o programa e os processos de especialização sejam mais fáceis para os parceiros.
“O ponto principal foi realmente simplificar a abordagem para nossos parceiros que estão focados neste espaço [de PMEs]”, afirma Benvenuto.
Junto ao movimento de rodar várias especializações dentro do mesmo conjunto, a Cisco está reduzindo o número de requisições que os parceiros precisam para obter uma nova especialização. Especificadamente, Benvenuto diz que a companhia está cortando o número de treinamentos que os canais precisam completar para alcançar a especialização para PMEs, de 15 para quatro horas.
“Nos últimos anos, nós estávamos adicionando treinamentos e construindo especializações em cima”, diz. “Agora estamos dizendo ‘vamos assumir uma abordagem mais clara e objetiva.’”
Os cursos, junto com os recursos de treinamento de PMEs, estão também sendo atualizados para incluir um novo material específico para a nuvem, produtos de telepresença, virtualização e switches para data center, conta o executivo. Os cursos estarão disponíveis de graça no portal Cisco Partner Education Connection, e os distribuidores da fabricante também contarão com instruções para rodar as novas linhas de processos nestes tópicos.
A Cisco, atualmente, conta com certa de 11 mil parceiros em todo o mundo com especializações para PMEs. A reconstrução das especializações e a redução das requisições para treinamentos refletem o amplo esforço da organização em mirar parceiros que olhem o mercado das pequenas e médias.
Robert Betzel, CEO da Infinity Network Solutions, acredita que as novas medidas beneficiarão especialmente os pequenos parceiros, que não necessariamente contavam com tempo ou um headcount para assumir as requisições anteriores.
“A Cisco quer fazer com que canais que queiram trabalhar com a marca, mesmo que sejam pequenos, consigam fazê-lo”, diz Betzel. “Eu teria recebido de braços abertos o que eles estão fazendo hoje, quando eu comecei, e assim poderia ter tido uma parceria com a Cisco ainda mais cedo.”

Fonte: Crn.Itweb


segunda-feira, 9 de setembro de 2013


Petrobrás
Nome da Petrobrás aparece em treinamento sobre como invadir redes de dado privadas
Novos documentos da Agência de Segurança Nacional dos Estados Unidos (NSA) vazados pelo ex-analista da agência Edward Snowden indicam que a Petrobras também teria sido espionada pelos americanos.


A informação vem uma semana após notícias de que a presidente do Brasil, Dilma Rousseff, teria sido espionada pela agência.

Segundo a reportagem, a tecnologia envolvendo a exploração em alta profundidade na camada pré-sal poderia ter sido o alvo da espionagem. Consultada, a Petrobras disse que não fará comentários.O teor dos documentos sobre a Petrobras foi revelado em reportagem do programaFantástico, da TV Globo.
O nome da Petrobras aparece em um documento usado em um treinamento de agentes da NSA, sempre segundo a reportagem.
O documento treina os agentes a como acessar a rede privadas de instituições variadas como Petrobras, o ministério das Relações Exteriores da França, o Google e a rede Swift, que reúne vários bancos.
Os papeis foram consultados pelo jornalista americano Glenn Greenwald, autor das reportagens divulgando o escândalo da NSA desde maio.
Greenwald diz que “ninguém tem dúvidas que os Estados Unidos têm direito de fazer espionagem para proteger a segurança nacional”. Mas critica a espionagem de indivíduos e empresas que não “não tem nada com terrorismo”.
A reportagem revela ainda que os Estados Unidos agem com a colaboração da inteligência do Reino Unido, do Canadá, da Austrália e da Nova Zelândia.
O treinamento explica como desviar dados de redes privadas durante a transmissão das informações.
O interesse dos americanos seria a tecnologia envolvendo a exploração em águas profundas da camada pré-sal. O governo prepara paras as próximas semanas o leilão do mega campo de Libra.
Segundo a reportagem, não se sabe se os dados da Petrobras foram realmente vasculhados e qual é o alcance da espionagem.

Choque diplomático

Obama cumprimenta Dilma (foto: Getty)
Governo americano tenta explicar à presidente Dilma Rousseff seu sistema de inteligência.
No último domingo, outra reportagem mostrou que a presidente Dilma Rousseff e seus principais assessores também foram monitorados pela agência. A revelação teve reação imediata em Brasília.
O presidente do México, Enrique Peña Nieto, também foi alvo de espionagem, segundo os documentos.
O governo convocou o embaixador americano, Thomas Shannon, a prestar explicações na segunda-feira. Dilma ameaçou cancelar sua ida aos Estados Unidos no próximo mês de outubro.
A visita de Estado (a única a ser organizada pela Casa Branca neste ano) era vista como uma oportunidade para reaproximar Brasil e Estados Unidos, cuja relação teve momentos de estremecimento nos últimos anos.
Dilma tratou do tema diretamente com Barack Obama na sexta-feira, durante o encontro do G20 (grupo das 20 maiores economias do mundo) em São Petersburgo, na Rússia.
"Eles vão me informar o tamanho do rombo", disse Dilma. "Quero saber tudo o que há sobre o Brasil. Acho complicado ficar sabendo dessas coisas pelos jornais."
Obama pediu até quarta-feira para apresentar explicações ao governo brasileiro, segundo Dilma.
O presidente americano disse levar as alegações de espionagem "muito a sério", que vai trabalhar com os governos de Brasil e México para "resolver essa fonte de tensão" e que considera "dar um passo atrás e rever" o trabalho dos serviços de inteligência dos EUA.

Caso Snowden

A espionagem envolvendo a Petrobras é o mais novo capítulo do caso que envolve os documentos secretos vazados em maio deste ano pelo antigo analista da NSA, Edward Snowden.
Os documentos mostram que a inteligência americana monitora mensagens de e-mail, skype e todo tipo de informação trocada em redes sociais e na internet, invadindo a privacidade e ferindo liberdades individuais de cidadãos em todo o mundo.
As revelações causaram mal estar diplomático em capitais de países aliados aos Estados Unidos. Os documentos foram vazados por Snowden ao repórter do jornal britânico The Guardian, Glen Greenwald.
O primeiro atrito com o governo brasileiro se deu quando o companheiro de Greenwald, David Miranda, ficou detido por nove horas no aeroporto de Heathrow, em Londres, com base em uma lei antiterror.
Segundo a polícia britânica, Miranda transportava outros documentos secretos.
Snowden está atualmente asilado na Rússia. Ele passou mais de um mês na área de trânsito do aeroporto de Moscou, enquanto as autoridades americanas tentavam prendê-lo.

FOnte: BBC
Subscribe to RSS Feed Follow me on Twitter!