quinta-feira, 20 de agosto de 2015


Amigos leitores, hoje vou falar à vocês sobre um mito que é espalhado pela internet à fora. Tentarei ser breve e peço que compartilhem essa informação.

Introdução


Uma máquina virtual (VM, sigla, em inglês) nada mais é que um computador virtual, ou seja, um simulador de um sistema computacional que de fato (fisicamente falando) não existe. Talvez por causa disso, muitos pensem que não é possível ser rastreado (estar anônimo) somente usando uma VM e pronto.

Redes


Ao usar uma máquina virtual, por meio dos softwares específicos, se cria uma "rede interna" virtual entre a máquina virtual (VM) e a máquina real (Hospedeiro/Host). Por padrão, as conexões de rede da VM vêm com a configuração de uma NAT (Network Address Translation), ou seja, resumidamente, consiste em reescrever, os endereços IP de origem de um pacote de maneira que um computador de uma rede interna (no nosso caso, a VM) tenha acesso ao exterior (leia-se internet).

Então, isso NÃO garante o anonimato, pois o IP da máquina real está exposto, para verificar isso faça um teste simples, entre em algum site que mostre o seu IP Externo (como o meuip.com.br) na sua máquina real, anote-o e depois vá à máquina virtual, entre no mesmo site e veja, o mesmo endereço, logo, nada de anonimidade.

Bem, para explicar com mais teoria, vou dar um exemplo, imagine 1 computador real rodando 1 máquina virtual e este está conectador à um modem que o leva à internet, assim:

VM <=> Host <=> Modem <=> WEB


Sendo que, a rede VM <=> Host é virtual via NAT. Então para o modem, só há uma máquina (com seu IP respectivo), caso sejam visualizados os logs do mesmo só haverá o IP do Host.

Então como "mudar o IP" ou ficar um pouco mais anônimo? Vou mostrar muito rapidamente no passo seguinte.

Ficando mais anônimo


Existem diversas maneiras de fazer isso, nesse post irei abordar 2, por meio de VPN (melhor entre as duas) e proxy (mais rápida).

O uso do proxy é bem simples, porém ele somente irá mascarar seu tráfego do navegador. Felizmente no Linux, é possível utilizar um proxy como se fosse um servidor de VPN e redirecionar o tráfego à ele, usando as próprias configurações do sistema.

Vamos lá, no seu navegador, procure pelas configurações de rede e adicione endereços de proxys que podem ser encontrados em listas pela internet, lembrando que esse não é o melhor método.

Com uma VPN todo o tráfego do sistema será redirecionado, e se for possível deve ser feita a conexão com ela pelo Host, assim tanto o tráfego do Host quanto da VM serão anonimizados.

No Windows, existem dezenas de opções e todas possuem seus instaladores automatizados executáveis (.exe), logo o processo é muito simples.

No Linux, (varia muito de distro para distro) vá ao gerenciador de rede do seu sistema e procure por "VPN" (algumas distros simplesmente possuem essa opção no menu da wireless/cabo que fica na barra de notificações).

Não vou recomendar nenhum serviço para não fazer propaganda e porque não indico o que não testei, porém lembro que o Google é seu amigo. Se possível algum dia faço um tutorial bem explicado de como configurar VPN no Linux.

Perdão pela falta de imagens e por ser tão generalista, mas a mensagem principal foi passada.

Referências


Links espalhados pelo post.

Até a próxima!

quarta-feira, 19 de agosto de 2015

FING é uma ferramenta oferecida para os sistemas Operacionais Windows, Mac OS e Linux, como também para os sistemas operacionais móveis como Android e iOS. É uma ferramenta que quando o dispositivo estiver conectado a uma rede wireless(Wi-Fi), faz a varredura e detecta os dispositivos que fazem parte desta mesma rede, a fim de identificar se são invasores ou não.
Vamos utilizar o FING, para verificar possíveis invasores em uma rede wireless (Wi-Fi) doméstica. Como a maioria da população conectada a internet possui um smartphone Android ou iOS, vamos focar a utilização da ferramenta FING, para estas duas plataformas.

Para Instalar o FING em seu Smartphone

Em Smartphones Android, abra o Google Play Store, e na barra de pesquisa, procure por FING – Network Tools e aceite os termos, em seguida instale-o.
Em Iphones, abra o iTunes e na barra de pesquisa, procure por FING – Network Scanner e aceite os termos, em seguida instale-o.

Nota: Não existe uma versão desta ferramenta para Smartphones que possuam o Windows Phone como sistema operacional, por causa da incompatibilidade dos drivers de redes wireless Nokia.


Nota2: Não precisa ser ROOT no Android ou ter feito JailBreak no Iphone, para poder utilizar as funções desta ferramenta, porém, caso tenha feito, alguns fatores podem mudar. Mais a frente explico.

Primeiras Impressões

Para este teste, estarei utilizando o FING – Network Tools disponível para Android. Saiba que não existe muita diferença entre as plataformas, apenas o nome é de maior destaque.

Certo, após instalar o FING em seu dispositivo, inicie ele. Note que será feito a primeira verificação de sua rede Wi-Fi. Mas que fique claro, ele apenas funcionará se você estiver conectado a uma rede Wi-Fi. 


O ponto de partida desta verificação rápida, é que ele pega primeiramente os dispositivos mais próximos do ponto inicial (Roteador), que estão conectados naquele momento. E note, que em todas as verificações que forem feitas em sua rede, o ponto inicial no topo, sempre será de seu roteador, que sempre será representado pelo Número inicial “1” do IP que está sendo distribuído. Vamos fazer novamente uma verificação na rede, portanto, clique no local indicado pela seta direcional direita na imagem acima.


Nota: Abaixo das Atribuições IP, estarão os Endereços MAC da placa Wireless de cada dispositivo que estiver na rede. Por questões óbvias, ocultei.

Note que depois da nova verificação, outros dispositivos aparecerão, e um deles foi reconhecido, que no caso, foi o meu computador Pessoal. Além do Smartphone que eu estava usando para o teste, que já estava desde a primeira verificação feita, outro aparelho foi reconhecido, da fabricante Samsung. Porém, outros dispositivos estão conectados a minha rede, apenas não são reconhecidos pelo FING.

Isso pode ocorrer por três fatores:
  • O FING não tem permissão suficiente para utilizar toda a potência da Placa de Rede de seu SmartPhone, a fim de descobrir qual a marca dos demais dispositivos conectados a rede.
  • Os dispositivos podem está executando VPN’s ou Soluções de Firewall e bloquearam a informação que é liberada pelo Protocolo ICMP. Em ultimo caso, são dispositivos que executem sistema com Windows Phone.
  • Sua rede foi violada por um atacante.


Nota: Impressoras e outros dispositivos que utilizem Redes Wireless, não conseguem ocultar informações da rede, portanto, seriam mostrados caso estivessem ligados a rede no momento.

No caso de reconhecimento do nome do meu computador, é pelas configurações que foram feitas por mim, que estabeleceram uma rede doméstica, assim, liberando informações para troca de arquivos e documentos dentro de minha rede Wireless.

Vamos ver o quanto de informações podemos coletar, visualizando o meu computador e sua ID na rede


Observe na imagem acima, o tanto de informações que podemos adquirir de inicio sobre um computador dentro de uma Rede. De inicio, já obtivemos o Endereço MAC do meu computador, o IP da rede interna administrada pelo roteador, O Domínio ao qual meu computador está conectado, e o seu nome. Mas outras ferramentas estão disponíveis:
  • Log: Verifica se é possível adquirir logs.
  • Scan Services: Outros serviços de verificação oferecidos pela ferramenta.
  • Ping: Verifica o tempo de resposta na rede do alvo, e também sabe informar quando o alvo está online ou offline.
  • Trace Route: Traça as rotas dos pacotes que são enviados na rede até chegar no alvo.
  • Wake on Lan: Verifica se o alvo permite o Recurso WOL Ativado e envia pacotes para acordar o dispositivo locais ou remotos na rede.

Como não estamos falando sobre Testes de Invasão, vamos encerrar por aqui. O Fing é uma ferramenta importante para a verificação de segurança em uma rede Wireless, e é distribuída gratuitamente.

O que fazer se minha rede foi violada?


A principio, a melhor solução é trocar a senha de sua rede Wi-Fi, pois é a melhor saída rápida para este tipo de situação. Mas escolha uma senha de 25 caracteres alfanuméricos, além disso, certifique-se de está utilizando uma chave de Criptografia Boa em sua Rede. Recomendado utilizar a partir de WPA.

Antes de tudo, lembre-se: Isso não é uma auditoria em redes sem fio, poderão haver pessoas clonando algum endereço MAC de algum dispositivo conhecido dessa rede, portanto, certifique-se de usar uma boa senha, e manter ela para si.

Até a próxima!

terça-feira, 18 de agosto de 2015


Amigos leitores, no dia de hoje vim falar sobre uma distribuição (distro) Linux com uma proposta interessante.

Introdução


Primeiro acho que a pergunta "O que é isso?" é válida. No site oficial da distro, há uma resposta oficial: "Trisquel GNU/Linux is a fully free operating system for home users, small enterprises and educational centers.", traduzindo livremente seria algo como "Trisquel GNU/Linux é um sistema operacional completamente livre para uso doméstico, pequenos negócios [(empresas)] e centros educacionais. A resposta à pergunta resume bem a ideia do sistema, uma distribuição completamente livre com algumas aplicações específicas.

Aviso


O texto a seguir contém opiniões e impressões pessoais, podendo ser parcial em alguns momentos. Ele não representa a opinião da Brutal Security nem de nenhum de seus outros membros, apesar de elas poderem coincidirem.

Características


Trisquel é livre, isso é muito bom, pois existem todas as vantagens de usar Linux e além disso ser software livre e de código aberto (as quais os leitores do site estão cansados de ouvir). Seus mantenedores são espanhóis e em especial essa distro é totalmente livre, ou seja, não há software proprietário incluído na instalação padrão exceto plugins do Abrowser (navegador padrão do SO), o que não significa que será possível instalá-los manualmente depois, o detalhe é que isso pode ser um entrave para que alguns programas possam funcionar corretamente, fora que às vezes uma instalação manual pode ser trabalhosa.

Sobre o SO (Sistema Operacional) em si, ele vem com o Gnome por padrão como o ambiente gráfico e possui algumas características do Ubuntu (felizmente as boas) e ainda conta com suporte a softwares do Debian (ou seja, mais de 26000 pacotes são suportados, sendo 224 disponíveis em seus repositórios padrão e 52 que já vêm no SO), logo, o "desgaste" inicial pode ser relativamente grande, porém depois do sistema funcionando tudo necessitará de somente uma manutenção básica (que é inerente aos sistemas computacionais diversos).

Avaliação


O bom e velho (e porque não objetivo)"prós e contras".

- Pontos positivos


Primeiro os motivos pelos quais você deveria dar uma chance para a distro em questão (ou ao menos testá-la).

- É Linux, software livre e de código aberto

Nem preciso explicar esse ponto.

- Tem uma proposta inovadora

 Se está a algum tempo no "mundo Linux" deve ter percebido a infinidade de distros disponíveis, porém as que oferecem a proposta de serem totalmente livres são poucas (para ser um pouco mais exato, em torno de 6).

- Design

O design do sistema é muito bom e possui algumas animações por padrão (graças ao uso do Gnome, do qual estarei falando mais abaixo), além de que permite uma personalização alta e ainda por padrão há uma "tweak tool" (uma espécie de gerenciador de temas onde podem ser definidos detalhes, ajudando muito uma personalização no modo gráfico para também os novatos usarem). Outro detalhe interessante é que é possível facilmente mudar o papel de parede da área de trabalho (algo comum) e também é possível de maneira fácil alterar o papel da tela de login, somente clicando na área de trabalho com o botão direito e selecionando a opção "mudar papéis de parede".

- Suporte nativo abrangente

Apesar de, em alguns momentos, instalações manuais serem trabalhosas, não apagam o fato de que o suporte do Trisquel é muito bom, pois dispõe de todos os pacotes do Debian e ainda os que formam os repositórios do Ubuntu, logo, provavelmente, será possível executar/instalar "qualquer" programa compilado num pacote .deb ou da "família tar" (.tar (pouco comum em pacotes de programas), .tar.7z, .tar.Z (incomum), .tar.bz2, .tar.gz, .tar.lz, .tar.lzma (incomum) e .tar.xz.

- Personalização de repositórios

Existe a possibilidade de utilização de repositórios personalizados. Os que acompanham o site e nossa página devem ter se deparado em vários momentos com posts sobre regulagem de repositórios que muitas vezes não vêm adicionados na instalação padrão, o que não ocorre com o Trisquel, que já está pré-configurado com todos os seus repositórios padrão/oficiais, sendo necessário somente executar o processo de atualização padrão de um sistema Linux.

- Interface leve

O Gnome não possui fama de ser pesado, porém certos sistemas conseguem fazer com que ele torne-se lento e exija muitos recursos para poder funcionar corretamente. O Trisquel está atualmente com a versão 3.8.4 e está bem leve em minha máquina (que está sendo usada para escrever-lhes esse post, a qual foi usada para os testes que serão apresentados no decorrer deste post).

- Sistema limpo

Se ter poucos pacotes à disposição pode ser considerado um problema, evita que o sistema venha abarrotado com programas desnecessários, que rodando em segundo plano poderiam comprometer o desempenho do sistema.

- Pontos negativos


Bem, como nem tudo são flores, vamos aos pontos negativos da distro.

-  Instalações manuais

Por ter "somente" cerca de 220 pacotes disponíveis em seus repositórios oficiais, pode ser necessário realizar instalações manuais em alguns momentos, ou a utilização de repositórios não-oficiais (o que somente deve ser feito por usuários avançados e que pode resultar em falhas ou até comprometimento do sistema).

Para se ter uma ideia, o Mozilla Firefox não está disponível nos repositórios do SO e apesar de haver um browser (navegador), chamado Abrowser que é baseado no Firefox e está totalmente integrado ao sistema, inclusive está presente na instalação padrão é muito bom e funcional, porém não é Firefox. Aqui chegamos na mesma discussão entre Iceweasel (uma versão, teoricamente, totalmente livre e open source) e Firefox. Talvez seria uma opção melhor usar o Iceweasel como navegador padrão, pois evita dividir ainda mais os usuários dentro da concorrência entre os navegadores, usar o Firefox seria uma opção mais interessante ainda, alguns podem pensar, no entanto isso iria de encontro ao lema de "ser 100% livre", porque a Mozilla mantém o Firefox.

- Drivers nativos

Como drivers são proprietários, o Trisquel não tem suporte nativo à drivers, inclusive os das amadas placas de vídeo off-board, e os acessórios "gamers", então antes de mudar para o Trisquel, verifique junto ao site/fórum da fabricante dos seus periféricos se os mesmos possuem drivers para Linux e como deverá ser feita a instalação.

- Requisitos

Bem, a máquina que eu utilizei possuía 4 GB de memória RAM, os mantenedores recomendam no mínimo 1 GB porém nesse momento estou com somente o navegador aberto e o uso de RAM está em torno de 750 MB (0,75 GB), sendo 260 MB somente do navegador (com 1 aba aberta), logo, 1 GB somente pode fazer o computador ficar lento e até travar, então não recomendo usá-la em máquinas muito antigas, ou que pelo menos haja 2 GB disponível.

- Somente versão de 64 bits

Caso seu processador não tenha suporte à sistemas 64 bits pode ser que o Trisquel não funcione corretamente, ou nem possa ser instalado.

- Kernel desatualizado

Compreendo que os desenvolvedores precisem de tempo para atualizarem seus sistemas, o fato é que o kernel do Trisquel está na versão 3.13.0-61, sendo que a atual (estável) é a 4.1.5 e isso pode significar que algumas falhas e bugs estão funcionais no sistema.

Testes de desempenho


Antes de mais nada, vou deixar a lista com as configurações da máquina usada para os testes.

Notebook Positivo Sim+ modelo 1471
4 GB RAM
HD 500 GB Seagate 5400 RPM (SATA 2)
Intel Core 2 Duo T6600 2.2GHz
Mobile Intel® GM45 Express Chipset (integrada)

Outros detalhes relevantes:

SO: Trisquel GNU/Linux 7.0 x64

Abrowser 40.0 (com NoScript, Ublolck Origin e HTTPS Everywhere)
YouTube (Player com HTML5)

- Teste 1

Navegador (Abrowser) com duas abas (Nosso grupo no Facebook e um vídeo).

Uso total de RAM: 630,3 MB
Uso do Abrowser: 458,6 MB (72,76%)


- Teste 2

Navegador (Abrowser) com duas abas (Nosso grupo no Facebook e a página inicial do Youtube).

Total de RAM: 827,2 MB
Abrowser: 398,6 MB (48,18%)


- Teste 3

Navegador (Abrowser) com 2 instâncias (site Trisquel GNU/Linux, 4 abas do Facebook (sendo 1 facebook.com) + Navegador de arquivos com 1 pasta + Libreoffice com documento do Writer (em branco)

Total: 762,8 MB
Abrowser: 523,5 MB (68,62%)
Libreoffice (soffice.bin): 72,8 MB (9,54%)
Nautilus: 20,9 MB (2,73%)


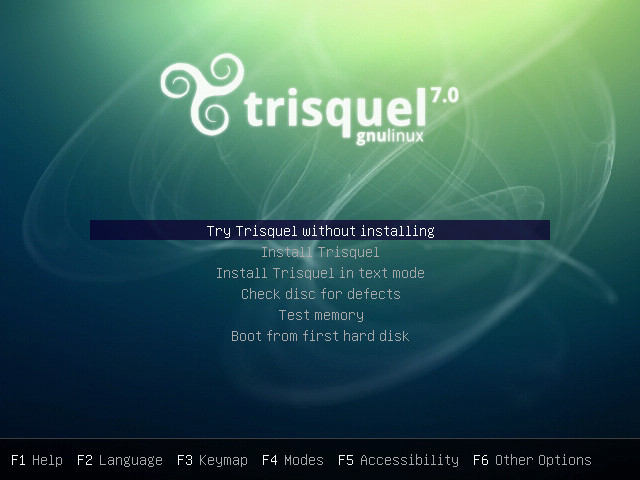
Outras imagens do sistema

Central de Aplicativos
(parecida com uma versão antiga da do Ubuntu)

Configurações do sistema
("Painel de Controle" do Linux")

Gerenciador de Atualizações
(Idêntico ao do Ubuntu atual)

Desktop com o menu principal aberto

Desktop (Área de Trabalho)

Synaptic (Gerenciador de pacotes)

Terminal exibindo a versão do sistema

TOR Browser 5.0 rodando

Registro dos recursos do sistema após iniciar

Tela de Detalhes mostrando versão do Gnome


Conclusão


Apesar dos pontos negativos, recomendo-a para você usuário intermediário no Linux, se você for novato, tente usar o Metamorphose Linux (o qual já fizemos review aqui), caso deseje é possível rodar uma versão live (que não necessita de instalação).

Referências


Site Oficial (em inglês)


Espero que tenham gostado. Caso deseje se aventurar nesse sistema, poderemos tirar suas dúvidas no nosso grupo no Facebook, aproveite e curta nossa página também.

Até a próxima!

segunda-feira, 17 de agosto de 2015

Leitores, essa é uma notícia que considero interessante, por isso fiz questão de traduzir as partes importantes da mesma.

Aviso


A tradução foi feita de maneira livre e tentou trazer à tona a essência do texto do artigo em inglês, aos que desejarem algo mais concreto, leiam a matéria na fonte.

Sem mais demora, vamos ao artigo.

O Linux nunca teve uma oportunidade melhor para bater o Windows


"Windows 10 foi liberado, e todos estão falando dele.É claro que a Microsoft fez algo certo para uma mudança tanto que a última versão do SO é a melhor de todas já feitas. Isso é, de fato, uma coisa boa.

O que não é legal nele é o fato do mesmo coletar um amontoado de dados [(informações)] sobre seu computador, sobre você enquanto usuário e a maior parte da grande mídia demonstra pensar que está tudo certo e que isso seria uma consequência da evolução do SO. Sob a minha perspectiva, é mais um motivo para ir ao Linux.

[...]

Preciso deixar algo claro. Não há nada de errado em coletar dados. Eles admitem que fazem isso, e acham bonito serem próximo de tudo. No fim das contas, é uma escolha do usuário, se ele precisa fazer parte do grande ecossistema do Windows, que aparentemente necessita de muita informação pessoal para funcionar, então tudo bem.

[...]

"Quando você usa Cortana, a Microsoft coleta e usa informação incluindo sua localização atual e um histórico, contatos registrados, entrada de voz [(ou seja, o que você diz)], histórico de pesquisas, detalhes de agenda, conteúdo e histórico das comunicações feitas por mensagens e programas, além de informações do dispositivo. [Por exemplo,] dentro do Microsoft Edge [(navegador oficial do SO, sucessor do Internet Explorer)] o sistema Cortana coleta e usa seu histórico de navegação."

[...]

Uma divisão clara está bem visível agora. O Windows está claramente optando por usar mais os recursos online em seu funcionamento interno e o Linux está indo em direção a privacidade. Caso você adicione o aspecto da segurança nessa equação, somente um dos sistemas se destacará."

Fonte no fim do artigo.

Então, os usuários preocupados com privacidade deveriam migrar para o Linux, coisa que já se sabia a muito tempo, porém acho justo informá-lo de que "nem tudo são flores" e que ninguém está 100% seguro na internet.

Como você pode ver clicando aqui, nem mesmo todas as distros (distribuições) Linux são 100% fiéis ao que Linus Torvalds propôs inicialmente. Nesse caso específico do Ubuntu (uma das distribuições mais populares atualmente), desde sua versão 13.04 (a atual é a 15.04) envia dados pessoais de usuários à Canonical, que admite repassá-los à Amazon.

A ideia dessa recolha de dados era a de "aprimorar o sistema de busca feito pelo menu principal do sistema, ajudando na busca por resultados mais relevantes". Já deve ter ouvido essa frase antes, justamente na declaração de privacidade do Windows, o que de qualquer maneira vai contra os princípios do software livre e de código aberto. Então vem a questão, por que estão fazendo isso?

A resposta é simples, porquê há uma empresa por trás da distribuição em questão, logo ela levará em conta seus interesses que às vezes podem ir de encontro aos dos usuários, assim como da vez que mudaram a interface padrão do sistema para o atual Unity (antes havia o Gnome em seu lugar), uma coisa que pode facilmente ser contornada por um usuário com algum conhecimento, mas que vai contra a ideia de que o Ubuntu é para iniciantes, pois esses mesmos ao chegarem na distro por indicações diversas, levam um choque pois o sistema pouco se parece com o Windows (talvez agora o Ubuntu possa estar se aproximando do "concorrente", que possuía a interface Metro (nas versões 8 e 8.1), algo que pode não ser muito bom), entretanto há interesses empresariais (em ambos os sistemas (Ubuntu e Windows)), logo podem ser feitas "inovações".

Para ser bem sincero, recomendo à você que caso possua um conhecimento não muito básico sobre Linux, mude de distribuição agora (estarei em breve fazendo um post de indicação de distros para o usuário comum, assim como foi feita com as distros "pentest"), tente usar uma que não possua financiamento de empresas por trás e preferencialmente, privilegie distros desenvolvidas por brasileiros, como a Metamorphose (a qual já fiz review aqui no site), Kaiana, Duzero, entre outras.

Se estiver no Windows, espero que tenha ajudado você a mudar de ideia sobre o Linux, pois sei como algumas comunidades tratam os novatos e como existem alguns que levam a sério a "concorrência" entre os sistemas operacionais, caso seja obrigado a usar o Windows por causa de certos programas, sugiro-lhe duas coisas antes de migrar, primeiro tente buscar um programa que seja nativo no Linux e execute as mesmas funções do programa que te prende, se não houver (pode acontecer), sugiro que busque formas de emular o Windows no Linux, com o uso de programas como Wine e PlayOnLinux ou usando sistemas de virtualização como o VMWare e o VirtualBox, em último caso, realize uma instalação do tipo "dual boot" (o Windows ficará ao lado do Linux em seu HD e ao ligar o computador poderá escolher qual carregar).

Encerrando, gostaria de lembrá-lo de que privacidade é coisa séria, não compactue com a ideia de que "quem não deve, não teme" pois tenho certeza que a pessoa que concorda com a frase anterior não exporia sua intimidade na internet, por exemplo.

Espero que você tenha gostado do artigo e lembro que nosso grupo no Facebook está aberto à críticas, sugestões, tirada de dúvidas e qualquer outro tipo de interação com os outros leitores e a equipe.

Para ler a matéria completa (em inglês) clique no link da referência.

Referência


http://news.softpedia.com/news/linux-never-had-a-better-chance-to-beat-windows-489206.shtml

Até a próxima.

sexta-feira, 14 de agosto de 2015

A esmagadora maioria das violações de dados em 2014 poderiam ter sido evitadas se as empresas afetadas tivessem aderido a uma dúzia de práticas de segurança, segundo um novo estudo do Online Trust Alliance (OTA).

Ao contrário do que se imagina, apenas cerca de 40% dos incidentes registrados no primeiro semestre do ano passado foram resultado de um elemento externo, sendo que as outras razões revelam causas ​​acidentais ou deliberadas de empregados (29%), dispositivos perdidos ou roubados (18%) e fraude de engenharia social (11%).

Embora as violações sejam vistas como quase que inevitáveis em alguns setores, o levantamento do OTA sugere tornar o gerenciamento de senhas uma prioridade na organização, sendo seguido de perto através da implementação de um projeto de rede de privilégios mínimos, garantindo a segurança em pontos vulneráveis e realizando testes de penetração regulares.

Outras recomendações incluem exigir autenticação de e-mail, tanto interno quanto externo, utilizar o gerenciamento de dispositivo móvel, monitoramento e logging centralizado, usar aplicativos de firewalls na web, bloquear a conectividade Wi-Fi, implementar Always On Secure Sockets Layer (AOSSL) e avaliar constantemente os certificados do servidor.

Esta é uma longa lista. A maioria das empresas vai empregar apenas algumas dessas medidas, mas poucos adotarão todas, especialmente o gerenciamento de senhas e controle de privilégio mínimo. Os endpoints e contas de usuários muitas vezes têm muito poder e alcance como a Sony Pictures recentemente descobriu quando uma única conta de administrador foi responsável por se infiltrar em sua rede e gerar consequências desastrosas.

As empresas estão sobrecarregadas com os crescentes riscos e ameaças, mas ainda assim, muitas não conseguem adotar conceitos básicos de segurança.

Educar empresas sobre os riscos que podem ocorrer em uma estrutura de redes vulnerável, é um trabalho contínuo, mas que ajuda a aumentar a consciência dos executivos sobre a seriedade da situação. Um sistema de gerenciamento de segurança da informação, quando combinado com outros controles, contribui para prevenir, detectar, conter e remediar violações de dados que podem custar a empresa prejuízos graves e irremediáveis.

segunda-feira, 10 de agosto de 2015

Com o crescente do cyber crime, a indústria da saúde se torna um potencial alvo para os hackers. A segurança dos pacientes pode não esta diretamente ligada com proteção de dados, mas em um documento médico pode ser encontrado informações como endereço, informações médicas e até informações de cartão de crédito. Desde 2009, cerca de 29.3 milhões de fichas de pacientes foram comprometidas.


Custo da informação roubada


Mais e mais informações pessoais de saúde aparecem na deep web. Algumas coisas não podem ser mudadas, como data de nascimento e registro de pessoa. Cada cadastro de saúde pode valer até $363 dólares na Deep Web.

Já ocorreram mais de 270 vazamentos documentados. "Estes vazamentos vão continuar ocorrendo porque a indústria da saúde construiu muitos sistemas com diversos pontos de falha", disse Dra. Deborah Peel, fundadora dos direitos de privacidade dos pacientes em Austin, Texas. 

Estes dados podem ser utilizados para diversos fins, e podem ser classificados como:

- Credenciais: Nome, nascimento, telefone, tipo de plano, e outras informações de cadastro. 

- Completos dossies eletrônicos: Valem muito mais, contam com praticamente todas as informações de uma pessoa, muito utilizada para roubo de identidade. Além de credenciais também contam com email e talvez senhas, números de documentos, ID da empresa/hospital, informações bancárias e de cartão de crédito.

- Kit completo de identificação: Conta com todas as informações das categorias acima, inclusive com cópias físicas e falsificadas de documentos, cartões e identificações.


A indústria da saúde como um todo no momento não leva segurança dos dados no nível que deveria, o que causa cada vez mais problemas, já que lidam com informações críticas. De acordo com as falhas e vazamentos notificados, é claro que a indústria necessita adotar medidas de segurança digital.

Subscribe to RSS Feed Follow me on Twitter!