sexta-feira, 25 de abril de 2014

E ai pessoal!

A alguns dias eu estava procurando um método alternativo para rodar o Android e testar alguns apps em um dispositivo diferente do que eu tinha (Moto X). Antes de mais nada tenho que dizer que estou tentando evitar aquela plataforma de desenvolvimento e testes usada pelos desenvolvedores, não me lembro do nome no momento.


Depois de algumas buscas eu encontrei um software chamado Bluestacks, que promete rodar apps de Android em PC, bem como uma máquina virtual. Baixei e testei mas achei alem de estranho e meio bugado, não se parece nada com o Android que eu tenho no meu Smartphone. Provavelmente eu não saiba usar, porque vejo tutoriais mostrando a ferramenta funcionando exatamente como deveria ser, vou pesquisar mais um pouco, mas ate lá achei uma solução alternativa.

Pensando um pouco no Bluestacks que funciona como um virtualizador, resolvi procurar um modo de virtualizar isso com meu grande amigo VirtualBox manualmente, e encontrei. O Android no fundo é um sistema Unix, o que quer dizer que pode ser gerado uma imagem e emulada/instalada no VirtualBox.

Depois de algumas buscas encontrei a imagem e instalei e funcionou muito bem. Alguns apps bugam por necessitarem de um hardware específico, coisa que o VirtualBox não pode emular, mas no fim das contas pareceu ser melhor que o Bluestacks.

Algumas considerações:


  • Independente de recursos alguns apps não irão funcionar
  • O Android provavelmente vai rodar meio travado, indiferente dos recursos da sua máquina
  • Reserve algo em torno de 4GB para a vm Android
  • Disponibilize o máximo de recursos da placa de vídeo para a vm Android

Estou fazendo um vídeo da instalação e do uso do Android no VirtualBox, então fique ligado que mais tarde nesse post vai ter o vídeo.

Caso queira baixar e brincar você pode pode conseguir a imagem do Android 4.4 aqui!

EDIT: Veja abaixo o vídeo!


sábado, 19 de abril de 2014

57% dos profissionais de TI já fizeram modificações não documentadas em seus sistemas, e ninguém sabe disso. Além disso, 40% das empresas não tem controles formais de gerência.

Modificações sem documentação ou auditoria são frequentes e causam downtime e falhas de segurança internas e externas, e diminuem a eficiência do sistema.

Uma pesquisa feita pela Netwrix coletou informações de 577 profissionais de TI em organizações de diversos setores e tamanhos. Alguns levantamentos interessantes da pesquisa:


  • 65% tiveram mudanças que fizeram serviços pararem
  • 52% das mudanças impactaram diretamente no downtime diário ou semanal
  • 39% das mudanças foram causadas pelo usuário root e que causou falhas de segurança
  • 40% tiveram impacto na segurança diariamente ou semanalmente. Interessante é, indústrias mais regulamentadas tiveram índices maiores de mudanças que causaram falhas, incluindo saúde (44%) e fianceiro (46%)
  • 62% das empresas tem pouco ou nenhuma habilidade para auditar as mudanças que foram aplicadas, revelando diversas brechas em suas práticas
  • Apenas 23% tem um processo de auditoria para validar suas mudaças.

"Esses dados revelam que as organizações de TI estão regularmente fazer alterações sem documentos impactando a disponibilidade e segurança do sistema", disse Michael Fimin, CEO, NetWrix. "Esta é uma prática arriscada que pode comprometer a segurança e o desempenho de seus negócios. Gerentes de TI e CIOs precisam avaliar a adição de mudança de auditoria aos seus processos de gestão de mudança. Isto irá permitir-lhes assegurar que todas as mudanças são controladas para que as respostas podem ser encontradas rapidamente no caso de uma violação de segurança ou interrupção do serviço"

"Com cerca de 90% das interrupções são causadas por mudanças fracassadas, visibilidade de mudanças de infra-estrutura de TI é fundamental para a manutenção de um ambiente estável. Alterar a auditoria também é fundamental para os requisitos de segurança e conformidade", disse David Monahan, Diretor de Pesquisa, Segurança e Gestão de Riscos, Enterprise Management Associates.

"As mudanças de auditoria em ambientes de classe empresarial requerem a capacidade de obter um alto nível de visão estratégica, sem sacrificar o nível de detalhe do sistema tático e visão alargada a toda a pilha do sistema. NetWrix Auditor destaca na aquisição de informações a partir de uma ampla cobertura dos sistemas baseados em Windows e ESX, incluindo sistemas que não geram trilhas de auditoria nativas. O produto coleta alertas de uma forma não-intrusiva fornecendo insights para as alterações com um motor de relatórios consolidados", acrescentou Monahan.

Fonte: Net-Security

sexta-feira, 18 de abril de 2014

A empresa imprima disponibilizou um infográfico bem interessante que apresenta uma série de informações relativas a perda ou roubo de dados, focando em pequenas empresas.
Eles criaram este gráfico para alertar as pequenas empresas, pois é fato que, nos EUA, uma empresa encerra as suas atividades 24 meses após um incidente referente a perda ou roubo dos seus dados, principalmente quando estes são oriundos dos seus clientes.


Vi lá no Coruja de TI
E ai galera!

Achei aqui uma ferramenta para spoofar emails. Funciona muito bem, só preencher os campos e enviar. Com direito a anexos, criptografia, edição de HTML e muito mais.

Obviamente vai cair em spam ou indesejados.

Mas como temos ótimas intenções fica ai a dica. :)

Emkei's Instant Mailer

quarta-feira, 16 de abril de 2014

A primeira fase da auditoria do TrueCrypt foi divulgada ontem, depois de sete meses de discussão e planejamento. Confira o relatório completo através do link. O TrueCrypt é um utilitário popular para encriptação de discos, partições ou arquivos. É utilizado inclusive para esconder volumes de dados dentro de discos.

A análise feita pela iSEC constatou que: “não há evidência de backdoor ou algum outro código malicioso intencional nas áreas avaliadas”. Enquanto a equipe encontrou algumas pequenas vulnerabilidades no próprio código, a iSEC as rotulou como parecendo não intencionais, apresentando resultados de erros e não sendo maliciosas, sem nenhuma vulnerabilidade de nível alto.

A próxima fase da auditoria irá envolver uma análise profunda da tecnologia criptográfica utilizada pela aplicação.

Desde setembro de 2013 profissionais da área de criptografia vêm discutindo sobre novos problemas e alternativas para a aplicação. Em fevereiro deste ano o projeto Open Crypto Audit Project havia levantado em torno de US$80.000 para realizar este objetivo, de auditar a aplicação.

Veja as novidades através da página do projeto: istruecryptauditedyet.com

Mais informações através do link.

Fonte: SegInfo

sexta-feira, 11 de abril de 2014

Muitas pessoas que estão começando os estudos em pentest se fazem esta mesma pergunta, “Como eu ataco se eu estiver fora da rede?”. Esta pergunta é bem comum, porque a maioria dos cursos, treinamentos, vídeo aulas e tutoriais mostra em redes simples ou simulações simples com máquinas virtuais. O que acaba acontecendo é que os aspirantes a pentester acabam aprendendo apenas a lançar alguns ataques prontos de dentro da rede através de uma receita de bolo. Antes de começar vamos deixar uma coisa bem clara aqui, se você pretende ter sucesso vai ter que “pensar fora da caixa”, isso quer dizer, tentar coisas fora do comum, e para isso você vai ter que estudar e na maioria das vezes criar sua própria solução, já que não vão ter tutoriais prontos para você sempre que precisar.

Agora sim, vamos ao exemplo. Imagine que estamos por algum motivo qualquer tentando descobrir as credenciais de uma pessoa específica. A pessoa está em sua casa, com rede cabeada, então tecnicamente não temos como estar fisicamente na mesma rede que ela, precisamos pegar essas credenciais de fora da rede. Usarei o simulador de redes GNS3 para demonstrar. Caso não conheça ou deseja instalar esta ferramenta dê uma olhada nos outros posts que temos aqui no site.


Em nossa simulação temos a seguinte organização:


- Backtrack: Nossa máquina atacante
- R2: Roteador do local que estamos que nos conecta com a internet
- R1: Roteador da vítima que conecta a rede dela a internet
- SW1: Switch simples para ligar as duas maquina da rede (GNS3 não tem automático um roteador com diversas portas, como os convencionais)
- WIN7: Máquina na rede da vítima rodando Windows 7 instalado nos padrões mais comuns
- WINXP: Máquina na rede da vítima rodando Windows XP (sim, ainda tem por ai) instalado nos padrões mais comuns

Algumas informações a mais que vão ser importantes. Estas configurações já configurei nos roteadores. Com algumas buscas no Google você consegue estas configurações:

- A máquina Backtrack consegue acessar a internet fictícia entre os roteadores, é possível chegar ao roteador R1, mas a rede interna está inacessível
- As máquinas WIN7 e WINXP podem acessar a internet fictícia do GNS3, chegando ao roteador R2
- As máquinas WIN7 e WINXP podem acessar diretamente a máquina Backtrack
- A máquina Backtrack tem IP fixo na rede externa 
O roteador R2 está configurado para encaminhar certos pacotes em uma determinada porta específica para a máquina Backtrack

Estas informações acima são os requisitos mínimos para realizar um ataque e fora da rede, conhecido como "Attack over WAN”, ou “Attack over internet”.

Para você fazer isso em um ambiente real, você vai precisar configurar seu roteador para encaminhar pacotes para determinadas portas (port-forwarding) ou alugar um servidor de alguma empresa, amazon por exemplo. Como fazer isso você pode dar uma pesquisada no Google que encontrará facilmente.

OBS: Alguns roteadores (genericos/vagabundos) de algumas operadoras de internet do Brasil vem sem essa opção ou desativada/bloqueada por padrão.

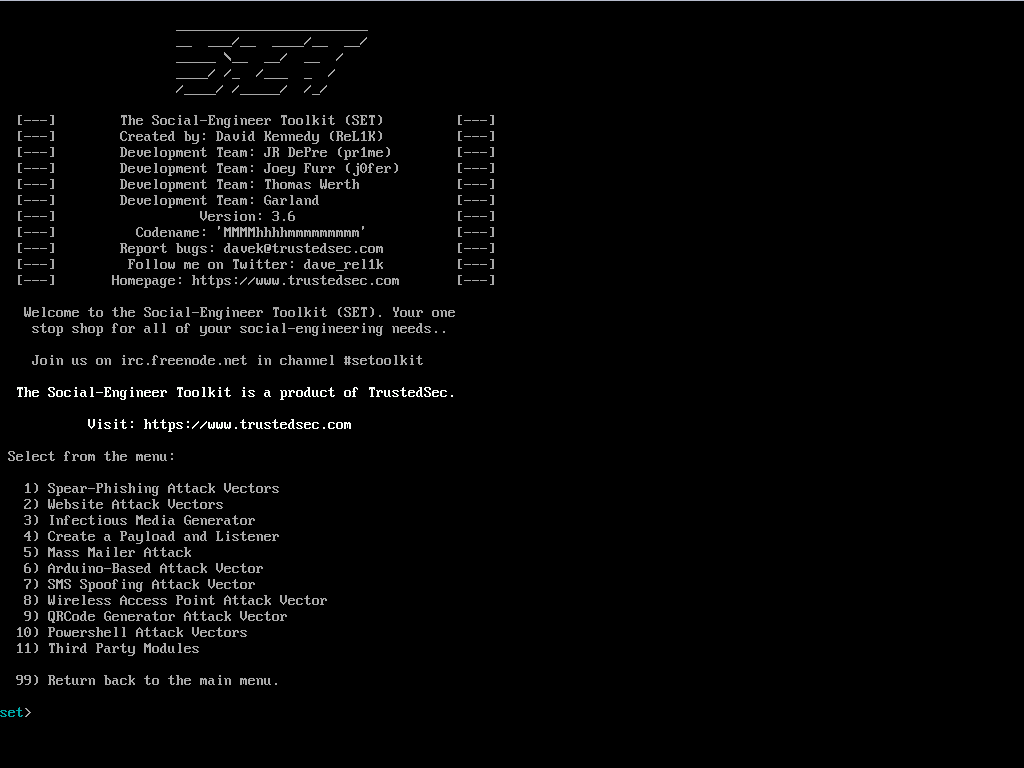
Tendo tudo pronto e configurado vamos ao ataque. O modo mais simples que podemos atacar é gerando uma página falsa com o SET (Social Engineering Toolkit). Sim, exatamente o mesmo ataque utilizado no post mais visto do site “Hackear Facebook com o SET”, atendendo a diversos pedidos e dúvidas.

E vamos lá! Abra o SET pelo menu ou acesse o diretório e execute o SET. No menu principal vamos escolher a opção "1) Social-Engineering Attacks":


No segundo menu vamos escolher a opção “2) Website Attack Vectors”:


Como nosso objetivo é roubar as credenciais vamos usar a opção “3) Cedential Harvester Attack Method”:


Neste submenu você pode optar por qualquer uma das opções. A opção 1 você vai usar um modelo pronto que o SET já tem, a opção 2 você vai digitar o endereço do site e o SET tentará clonar, e a opção 3 você vai importar um modelo pronto de algum site que você já tenha feito anteriormente. Para este exemplo vamos usar a opção 1 porque eu esqueci de configurar uma interface de rede para acessar a internet real :) :


Este IP que ele pede pra informar é o IP da máquina atacante, mas você não pode colocar o IP interno (192.168.0.1 por exemplo), porque a máquina de fora não pode acessar este IP, você tem que colocar o IP externo do seu roteador e assim que chegar nele ele irá encaminhar para sua máquina interna como vimos anteriormente. Neste caso vou informar o IP externo do meu roteador, no caso 50.0.0.2:


A próxima informação que ele pede é que site desejamos usar para o ataque. Neste exemplo vou utilizar o Facebook: 


Com isso o SET irá gerar a página com seu IP, algo como http://50.0.0.2:4444 (As vezes a porta nem é necessário). Agora com esse IP você encaminha para a vítima. Aqui entra a real Engenharia Social. Você pode mandar o link “em claro” mesmo ou usar alguma técnica para ocultar o link real, isso vai de você. Também vai de você encaminhar isso para a vítima, senha por um email falso do tipo “Alguém está tentando acessar sua conta, clique aqui para trocar sua senha”, enviar diretamente, ou algum outro modo de redirecionamento.

Assim que a vítima clicar no link ou digitar o endereço no navegador ela vai ver, neste caso, a página do Facebook normalmente, a única diferença vai estar na URL que não é do Facebook, mas usuários normais dificilmente notam isso.


No momento que a vítima digitar suas credenciais e clicar em login, ela será redirecionada para o Facebook original para não levantar suspeitas e o SET irá capturar essas informações.


Pronto! Agora você tem as credenciais que precisava. Muito cuidado com o que você faz com isso, conhecimento não é crime, o uso que você da para ele sim.

Não se esqueçam! Hoje é sexta feira e vai sair um vídeo demo disso, então fique ligado no facebook da Brutal Security e no Post que vai ser atualizado aqui o vídeo.

EDIT: Vídeo no ar!! Confira:


Uma pequena nota, o Facebook falso bugou porque a máquina não estava conectada a internet real para baixar as imagens do Facebook. Também não redirecionou pelo mesmo motivo. Mas mesmo assim pode-se ver no vídeo que a técnica funciona em redes diferentes, desde que a máquina atacante esteja alcançável pelas vítimas.
Subscribe to RSS Feed Follow me on Twitter!