Mostrando postagens com marcador vídeo. Mostrar todas as postagens

quinta-feira, 2 de julho de 2015

O leitor Maxwell Oliveira de Souza Lima mandou para nós, além do artigo de escalação de privilégios, um vídeo tutorial sobre Arp Spoofing!

Caso queira ter seu conteúdo publicado aqui na Brutal Security entre em contato conosco através de email ou grupo do Facebook!

Agora fique com o vídeo:


sexta-feira, 12 de setembro de 2014

E ai pessoal!

Já faz alguns dias mas só hoje olhei o vídeo do Diego Aranha no The Noite do Danilo Gentili e aproveitando deixo aqui a indicação. Para você que não sabe, o Prof. Diego Aranha é professor de segurança da informação e criptografia na Unicamp. O assunto do vídeo como você já deve ter visto no título do post é sobre a insegurança da urna eletrônica brasileira. Ele teve a oportunidade de testar a urna e em sua pesquisa descobriu algumas falhas.

Segue link do vídeo:


Para mais informações sobre a pesquisa ou as falhas da urna ouça também o podcast Segurança Legal #55, onde ele também participa.

quinta-feira, 14 de agosto de 2014

Olá leitores do blog!

Encontrei essa palestra do GTAC de 2011 explicando muuuito basicamente como um hacker pensa e como resolve diversos problemas com objetivo de encontrar falhas de segurança e desenvolver atividades para criar os exploits para explorar essas falhas.

Veja abaixo o vídeo (em inglês) da palestra:


sexta-feira, 2 de maio de 2014

E ai pessoal!

Depois de algumas lidas no post anterior sobre Engenharia Social, resolvi que vou me dedicar um pouco mais no assunto, aproveitando o tempo descobri um podcast de vídeo chamado Scam School, onde dão muitas dicas valiosas e exemplos reais do uso de engenharia social.

Para ter uma provinha veja este vídeo de uma palestra no TEDx do criador do podcast Brian Brushwood:


Se você se interessou pelo assunto também o link do podcast é este: https://itunes.apple.com/br/podcast/scam-school-hd-mp4-30fps/id278107153?mt=2

sexta-feira, 25 de abril de 2014

E ai pessoal!

A alguns dias eu estava procurando um método alternativo para rodar o Android e testar alguns apps em um dispositivo diferente do que eu tinha (Moto X). Antes de mais nada tenho que dizer que estou tentando evitar aquela plataforma de desenvolvimento e testes usada pelos desenvolvedores, não me lembro do nome no momento.


Depois de algumas buscas eu encontrei um software chamado Bluestacks, que promete rodar apps de Android em PC, bem como uma máquina virtual. Baixei e testei mas achei alem de estranho e meio bugado, não se parece nada com o Android que eu tenho no meu Smartphone. Provavelmente eu não saiba usar, porque vejo tutoriais mostrando a ferramenta funcionando exatamente como deveria ser, vou pesquisar mais um pouco, mas ate lá achei uma solução alternativa.

Pensando um pouco no Bluestacks que funciona como um virtualizador, resolvi procurar um modo de virtualizar isso com meu grande amigo VirtualBox manualmente, e encontrei. O Android no fundo é um sistema Unix, o que quer dizer que pode ser gerado uma imagem e emulada/instalada no VirtualBox.

Depois de algumas buscas encontrei a imagem e instalei e funcionou muito bem. Alguns apps bugam por necessitarem de um hardware específico, coisa que o VirtualBox não pode emular, mas no fim das contas pareceu ser melhor que o Bluestacks.

Algumas considerações:


  • Independente de recursos alguns apps não irão funcionar
  • O Android provavelmente vai rodar meio travado, indiferente dos recursos da sua máquina
  • Reserve algo em torno de 4GB para a vm Android
  • Disponibilize o máximo de recursos da placa de vídeo para a vm Android

Estou fazendo um vídeo da instalação e do uso do Android no VirtualBox, então fique ligado que mais tarde nesse post vai ter o vídeo.

Caso queira baixar e brincar você pode pode conseguir a imagem do Android 4.4 aqui!

EDIT: Veja abaixo o vídeo!


sexta-feira, 11 de abril de 2014

Muitas pessoas que estão começando os estudos em pentest se fazem esta mesma pergunta, “Como eu ataco se eu estiver fora da rede?”. Esta pergunta é bem comum, porque a maioria dos cursos, treinamentos, vídeo aulas e tutoriais mostra em redes simples ou simulações simples com máquinas virtuais. O que acaba acontecendo é que os aspirantes a pentester acabam aprendendo apenas a lançar alguns ataques prontos de dentro da rede através de uma receita de bolo. Antes de começar vamos deixar uma coisa bem clara aqui, se você pretende ter sucesso vai ter que “pensar fora da caixa”, isso quer dizer, tentar coisas fora do comum, e para isso você vai ter que estudar e na maioria das vezes criar sua própria solução, já que não vão ter tutoriais prontos para você sempre que precisar.

Agora sim, vamos ao exemplo. Imagine que estamos por algum motivo qualquer tentando descobrir as credenciais de uma pessoa específica. A pessoa está em sua casa, com rede cabeada, então tecnicamente não temos como estar fisicamente na mesma rede que ela, precisamos pegar essas credenciais de fora da rede. Usarei o simulador de redes GNS3 para demonstrar. Caso não conheça ou deseja instalar esta ferramenta dê uma olhada nos outros posts que temos aqui no site.


Em nossa simulação temos a seguinte organização:


- Backtrack: Nossa máquina atacante
- R2: Roteador do local que estamos que nos conecta com a internet
- R1: Roteador da vítima que conecta a rede dela a internet
- SW1: Switch simples para ligar as duas maquina da rede (GNS3 não tem automático um roteador com diversas portas, como os convencionais)
- WIN7: Máquina na rede da vítima rodando Windows 7 instalado nos padrões mais comuns
- WINXP: Máquina na rede da vítima rodando Windows XP (sim, ainda tem por ai) instalado nos padrões mais comuns

Algumas informações a mais que vão ser importantes. Estas configurações já configurei nos roteadores. Com algumas buscas no Google você consegue estas configurações:

- A máquina Backtrack consegue acessar a internet fictícia entre os roteadores, é possível chegar ao roteador R1, mas a rede interna está inacessível
- As máquinas WIN7 e WINXP podem acessar a internet fictícia do GNS3, chegando ao roteador R2
- As máquinas WIN7 e WINXP podem acessar diretamente a máquina Backtrack
- A máquina Backtrack tem IP fixo na rede externa 
O roteador R2 está configurado para encaminhar certos pacotes em uma determinada porta específica para a máquina Backtrack

Estas informações acima são os requisitos mínimos para realizar um ataque e fora da rede, conhecido como "Attack over WAN”, ou “Attack over internet”.

Para você fazer isso em um ambiente real, você vai precisar configurar seu roteador para encaminhar pacotes para determinadas portas (port-forwarding) ou alugar um servidor de alguma empresa, amazon por exemplo. Como fazer isso você pode dar uma pesquisada no Google que encontrará facilmente.

OBS: Alguns roteadores (genericos/vagabundos) de algumas operadoras de internet do Brasil vem sem essa opção ou desativada/bloqueada por padrão.

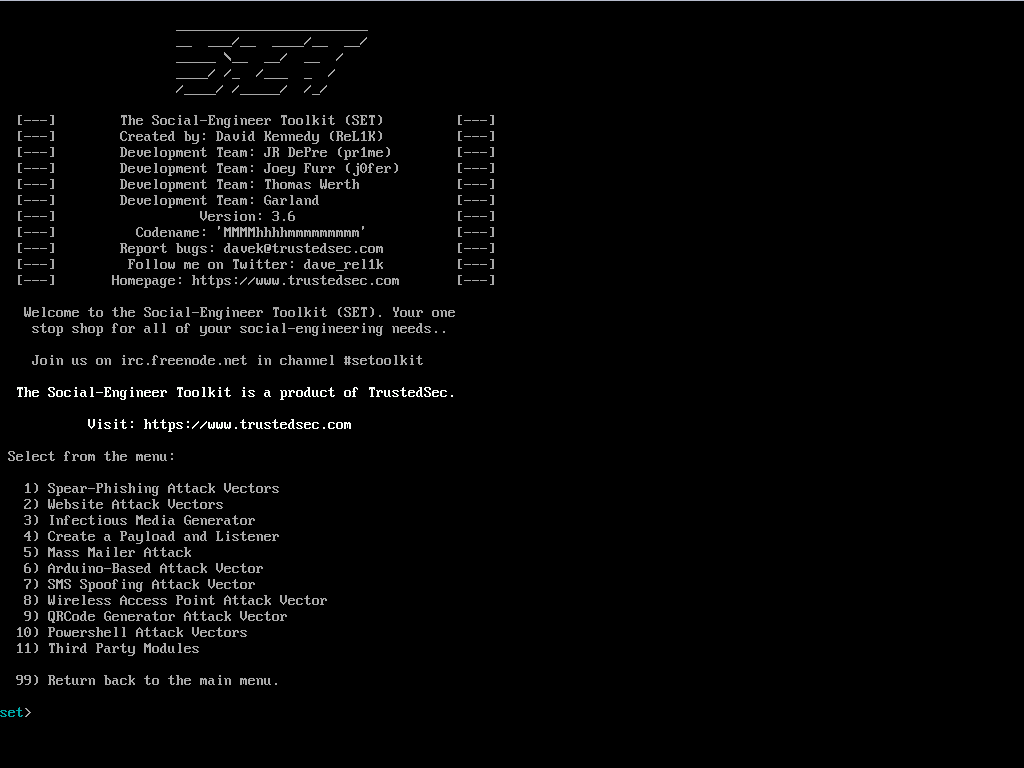
Tendo tudo pronto e configurado vamos ao ataque. O modo mais simples que podemos atacar é gerando uma página falsa com o SET (Social Engineering Toolkit). Sim, exatamente o mesmo ataque utilizado no post mais visto do site “Hackear Facebook com o SET”, atendendo a diversos pedidos e dúvidas.

E vamos lá! Abra o SET pelo menu ou acesse o diretório e execute o SET. No menu principal vamos escolher a opção "1) Social-Engineering Attacks":


No segundo menu vamos escolher a opção “2) Website Attack Vectors”:


Como nosso objetivo é roubar as credenciais vamos usar a opção “3) Cedential Harvester Attack Method”:


Neste submenu você pode optar por qualquer uma das opções. A opção 1 você vai usar um modelo pronto que o SET já tem, a opção 2 você vai digitar o endereço do site e o SET tentará clonar, e a opção 3 você vai importar um modelo pronto de algum site que você já tenha feito anteriormente. Para este exemplo vamos usar a opção 1 porque eu esqueci de configurar uma interface de rede para acessar a internet real :) :


Este IP que ele pede pra informar é o IP da máquina atacante, mas você não pode colocar o IP interno (192.168.0.1 por exemplo), porque a máquina de fora não pode acessar este IP, você tem que colocar o IP externo do seu roteador e assim que chegar nele ele irá encaminhar para sua máquina interna como vimos anteriormente. Neste caso vou informar o IP externo do meu roteador, no caso 50.0.0.2:


A próxima informação que ele pede é que site desejamos usar para o ataque. Neste exemplo vou utilizar o Facebook: 


Com isso o SET irá gerar a página com seu IP, algo como http://50.0.0.2:4444 (As vezes a porta nem é necessário). Agora com esse IP você encaminha para a vítima. Aqui entra a real Engenharia Social. Você pode mandar o link “em claro” mesmo ou usar alguma técnica para ocultar o link real, isso vai de você. Também vai de você encaminhar isso para a vítima, senha por um email falso do tipo “Alguém está tentando acessar sua conta, clique aqui para trocar sua senha”, enviar diretamente, ou algum outro modo de redirecionamento.

Assim que a vítima clicar no link ou digitar o endereço no navegador ela vai ver, neste caso, a página do Facebook normalmente, a única diferença vai estar na URL que não é do Facebook, mas usuários normais dificilmente notam isso.


No momento que a vítima digitar suas credenciais e clicar em login, ela será redirecionada para o Facebook original para não levantar suspeitas e o SET irá capturar essas informações.


Pronto! Agora você tem as credenciais que precisava. Muito cuidado com o que você faz com isso, conhecimento não é crime, o uso que você da para ele sim.

Não se esqueçam! Hoje é sexta feira e vai sair um vídeo demo disso, então fique ligado no facebook da Brutal Security e no Post que vai ser atualizado aqui o vídeo.

EDIT: Vídeo no ar!! Confira:


Uma pequena nota, o Facebook falso bugou porque a máquina não estava conectada a internet real para baixar as imagens do Facebook. Também não redirecionou pelo mesmo motivo. Mas mesmo assim pode-se ver no vídeo que a técnica funciona em redes diferentes, desde que a máquina atacante esteja alcançável pelas vítimas.

sexta-feira, 28 de março de 2014

E ai galera, vamos continuar com mais alguns comandos úteis do nmap.

Caso o firewall ou alguma outra ferramenta esteja bloqueando ou filtrando seus scans você pode utilizar algumas flags para tentar contornar essa situação. A primeira delas que vamos testar é a -PA para que o nmap use conexões TCP ACK:

# nmap -PA 192.168.1.4

As saídas deste e dos próximos comandos são exatamente iguais, só muda o modo como o nmap solicita a conexão.

Caso isso não resolva, pode tentar com a flag -PS, onde o nmap usa TCP Syn:

# nmap -PS 192.168.1.4

Uma terceira opção é usar a flag -P0 para utilizar ping:

# nmap -P0 192.168.1.4
Podemos também tentar por pacotes UDP, com a flag -PU:

# nmap -PU 192.168.1.4


E por hoje era isso.

Acho que vou dar um tempo ou parar por aqui com os vídeos do nmap para fazer os vídeos do GNS3 deste post.

Bons estudos.

sexta-feira, 28 de fevereiro de 2014

E ai galera! Mais um vídeo e ainda em dia! :)

Hoje vamos ver algo bem simples. Para quê rodar um scan completo em diversas portas causando um ruído absurdo na rede se você precisa apenas de algumas portas?

Vejam a seguir alguns exemplos:

Podemos usar a flag -p para especificar uma porta para ser escaneada:

# nmap -p 80 10.12.2.108

Outra coisa que pode ser feito no scan é especificar o protocolo, usamos T para TCP e U para UDP:

# nmap -p T:80 10.12.2.108
#nmap -p U:53 10.12.2.108

Podemos também especificar diversas portas em um único scan:

# nmap -p 80,443 10.12.2.108

Ranges também podem ser passados nas portas:

# nmap -p 80-200 10.12.2.108

O nmap tem por padrão uma listagem de quais portas são mais importantes, um scan normal mostra as 1000 portas mais usadas. Podemos mudar a quantidade usando a flag --top-ports:

# nmap --top-ports 5 10.12.2.108

No exemplo acima, serão escaneadas apenas as 5 portas que o nmap julga mais importantes.


E era isso!

Eu fico por aqui, até sexta que vem com mais dicas do nmap.

Bons estudos!

sexta-feira, 7 de fevereiro de 2014

Sexta feira dia de vídeo novo no canal!

Continuando com a série de vídeos do nmap, hoje vamos ver rapidamente como escanear uma série de alvos e remover alguns da lista sem muito trabalho.

Isso pode ser útil em um pentenst se caso a empresa contratante tenha acordado em não testar a segurança de uma máquina específica, ou em uma rede inteira.

Vamos ao tutorial:

Primeiramente rodei o nmap com a flag -sP para verificar os hosts ativos:

# nmap -sP 192.168.1.1/24

Vemos com esse scan que temo diversas máquinas ligadas, no meu caso vou realizar novamente o scan agora sem passar pela máquina 192.168.1.10:

# nmap -sP 192.168.1.1/24 --exclude 192.168.1.10

Podemos ver que o mesmo scan foi realizado mas a flag --exclude removeu este host. O mesmo funciona para listas:

# nmap -sP -iL lista.txt --exclude 192.168.1.11

E por último, o inverso também funciona, usar uma lista de exclusão, mas nesse caso usaremos a flag --excludefile:

# nmap -sP -iL lista.txt --excludefile excluir.txt


E por hoje era isso, semana que vem tem mais!

Até a próxima e bons estudos

sábado, 1 de fevereiro de 2014

E ai galera!

Mais um vídeo continuando a série Nmap 101. Não reparem que o vídeo atrasou 1 dia, fui trolado pelo youtube :)

Hoje vamos ver como podemos automatizar um scan com listas.

Neste caso, teremos como objetivo escanear diversos IP's em diferentes redes e das mais diversas maneiras, como por exemplo pelo próprio IP ou pelo domínio.

Para este exemplo, eu já tenho uma lista de alvos em um arquivo .txt. Com o comando cat podemos ver o conteúdo dessa lista:

# cat lista.txt
www.brutalsecurity.com.br
localhost
192.168.1.11
192.168.1.1/24

Para usar essa lista como entrada de alvos no nmap podemos usar a flag -iL:

# nmap -v -iL lista.txt

Pode-se ver que o nmap vai seguir a ordem da lista e escanear alvo a alvo. Pode ser passado domínios, IP's (ipv4 e ipv6), ranges, subnets e etc.


Por hoje fico por aqui! Não esqueça de dar um gostei, se inscrever no canal e compartilhar este vídeo.
Até sexta que vem sem atrasos :)

terça-feira, 7 de janeiro de 2014

E ai galera!

Vocês sabiam que o netcat, sim aquela ferramenta de rede, pode ser usada além de todas as suas funções para conversar por rede com seus amigos?

Veja o vídeo abaixo do canal Hak5 (inglês) explicando como isso funciona.


segunda-feira, 2 de setembro de 2013

E ai pessoal!

Achei mais uma palestra ótima do Hack in Paris 2011, nesta palestra veremos como podemos escapar das sandboxes Windows e elevar nossos privilégios para o sistema.


segunda-feira, 8 de julho de 2013

Segue ai um vídeo de uma palestra do HIP (Hacking In Paris) sobre os novos rootkits desenvolvidos especialmente para a plataforma ARM.

O HIP é uma das maiores conferências sobre hacking e segurança da informação da Europa, e a edição deste ano ocorreu entre os dias 17 e 21 de Junho.

Veja abaixo o vídeo da palestra (inglês):


P.S.: Tenho inveja de um garoto desses com essa idade (não mais que 20 pelo que posso ver) e já com essas habilidades :)
Subscribe to RSS Feed Follow me on Twitter!